情報漏えいの原因と事例2026|事故584件のDBで見る傾向・連鎖・対策(随時更新)
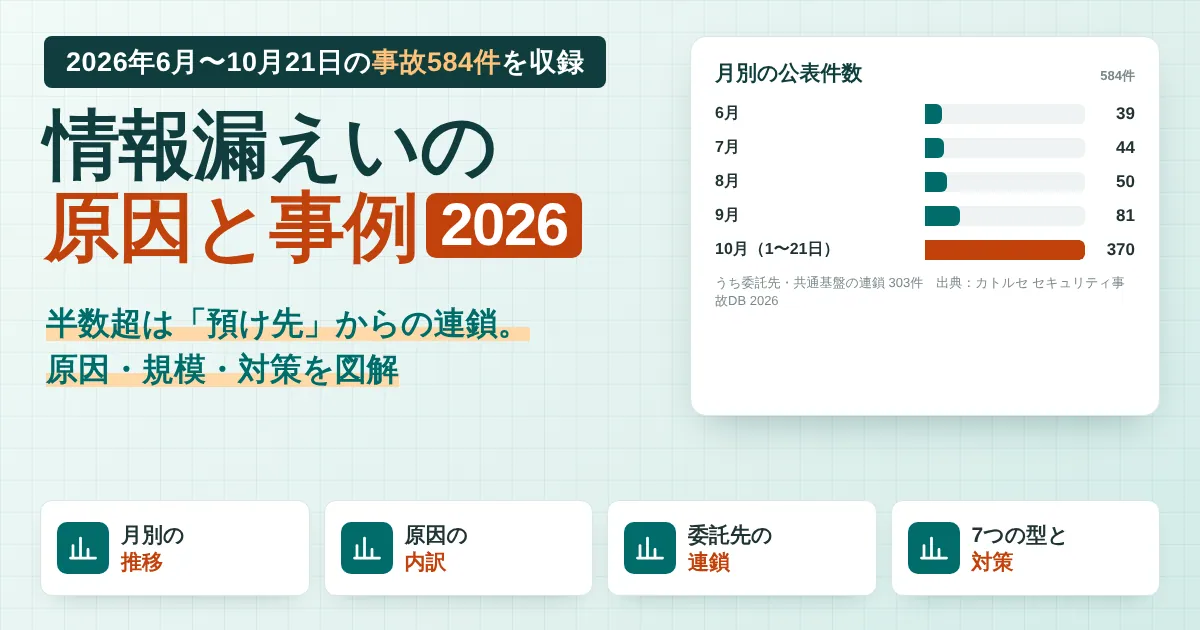
2026年の秋、情報漏えいのニュースは「毎日どこかで」から「1日に何十件も」に変わりました。カトルセは6月から、国内で公表された情報漏えい・セキュリティ事故を1件ずつ調べてデータベースにしています。10月21日時点で、その数は584件になりました。
この記事は、そのDB全体を俯瞰して、2026年6月〜10月の情報漏えいの全体像を整理したものです。何件起きているのか、原因は何か、なぜ10月に急に増えたのか、規模はどれくらいか、そして自社は何から手を付ければよいか。10月10日〜21日の差分だけを知りたい方は「情報漏えい事故まとめ 10月10日〜21日」をご覧ください。
- 2026年6月3日〜10月21日の公表は584件。そのうち303件(52%)は、委託先・共通基盤の事故が利用組織の公表として広がった「連鎖」です。根っこの事故で数えると約328件になります。
- 10月だけで370件。Studio、SpeeCAN RAIDEN、IDCフロンティア、Commune、ソースネクストの連鎖が重なり、9月までの4か月分を上回りました。
- 単独の事故281件の原因は、外部からの不正アクセスが160件(57%)。経路を公表しない事故が多く、わかる範囲では脆弱性の悪用と、盗まれた・使い回されたID・パスワードが入口です。
- 公表された件数の合計は約2.64億件(内数・流出なしを除く)。100万件以上の32件が94%を占め、被害は一部の巨大事故に集中しています。
- 2026年の情報漏えい対策の要は、①使っている製品・サービスの更新、②ID・パスワードの多要素認証、③委託先・利用サービスの棚卸しの3つです。10月21日に発表されたPHPの緊急脆弱性も、①に当たります。
全584件を検索できる「セキュリティ事故DB 2026」
公表日・組織・件数・原因・侵入経路・漏れた情報・業務への影響・公表された対策・出典を1件ずつ整理。原因・業種・月・委託先経由で絞り込めます。
結論:2026年の情報漏えいは「預け先」から一斉に起きる
6月から9月までは、月に40〜80件のペースで、原因の中心は「外からの不正アクセス」でした。10月に入ると様子が変わり、1つのサービスへの攻撃が、それを使う何十もの企業・自治体の公表として一斉に出てくるようになりました。自社のシステムが無事でも、問い合わせフォームを作ったWeb制作サービス、メールを送る配信サービス、サーバーを置くクラウドが攻撃されれば、自社も公表とお客さま対応の当事者になります。
入口の穴そのものは、昔からある穴です。更新されていない製品の脆弱性、使い回しのパスワード、多要素認証の例外、設定のミス。違うのは、その穴が預け先にあるときの影響の広さです。
月別の推移:10月に急増した理由
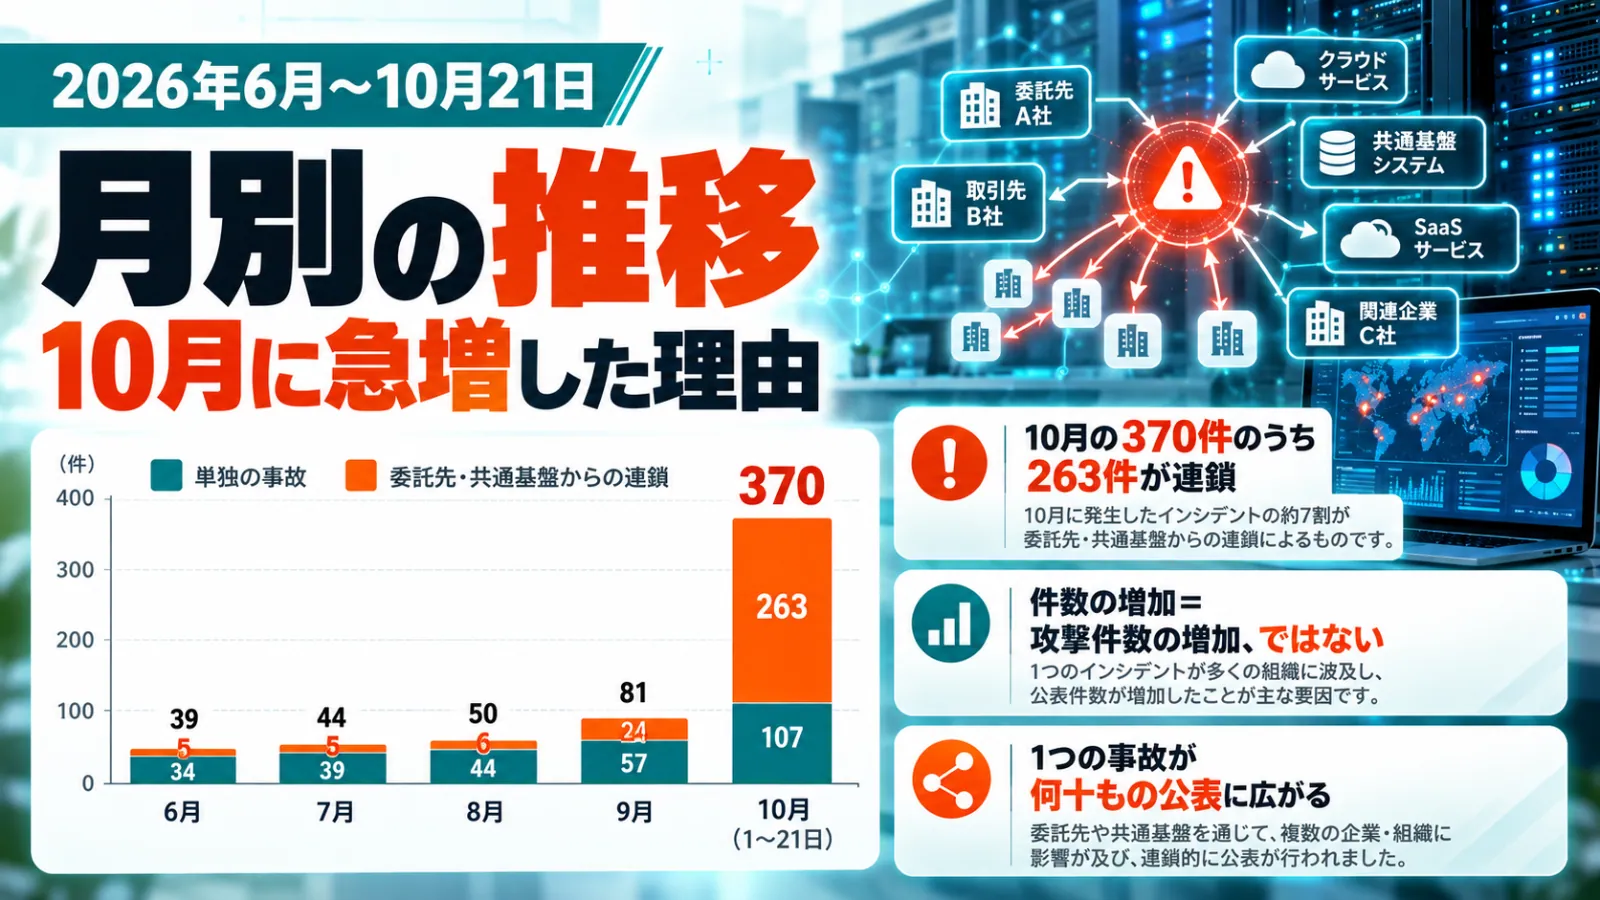
| 月 | 単独の事故 | 連鎖 | 合計 |
|---|---|---|---|
| 6月 | 34 | 5 | 39 |
| 7月 | 39 | 5 | 44 |
| 8月 | 44 | 6 | 50 |
| 9月 | 57 | 24 | 81 |
| 10月(1〜21日) | 107 | 263 | 370 |
単独の事故も、6月の34件から10月(21日まで)の107件へ増えています。ただし10月の増加の大半は連鎖です。DBは「公表した組織ごとに1行」で数えているため、1つの事故で何十行も増えます。件数の増加=攻撃の数の増加ではない点に注意してください。一方で、連鎖を1件と数えても10月の事故は過去最多で、直近ほど細かく集められている影響も含めて、増加傾向にあることは確かです。
原因:単独の事故281件の内訳
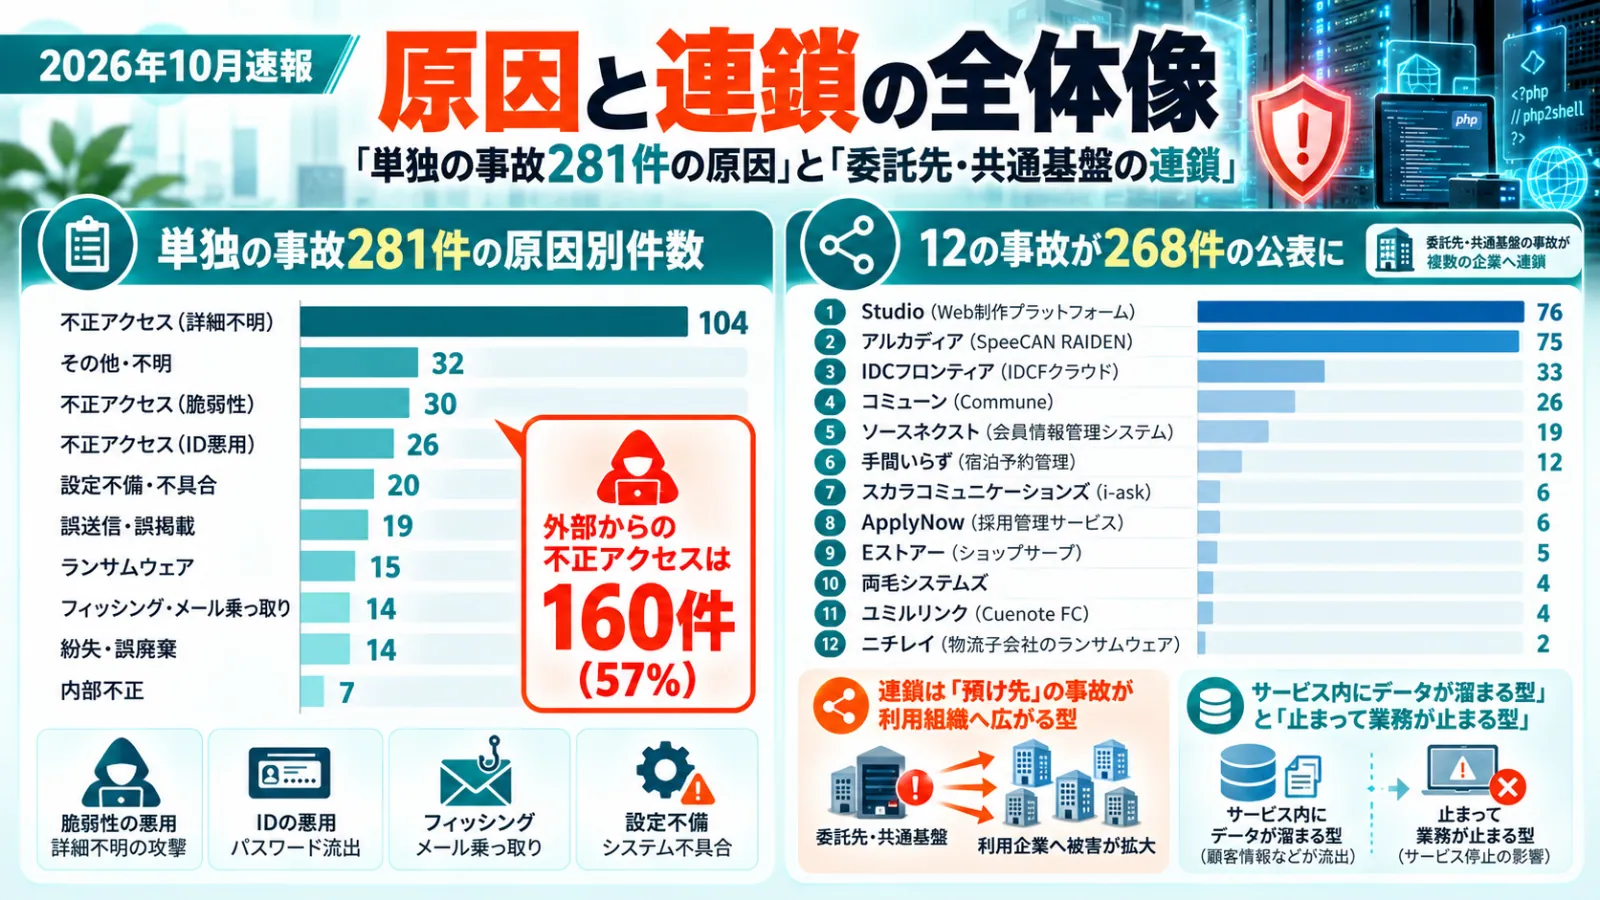
連鎖の行は委託先の原因をそのまま引き継ぐため、原因の割合が偏ります。ここでは、委託先・共通基盤を経由しない単独の事故281件で原因を見ます。
- 不正アクセス(経路非公表)104件:最も多いのは、侵入されたことは公表しても経路を公表しない事故です。経路が出ないと、他社は同じ穴を塞ぐ手がかりを得られません。
- 脆弱性の悪用30件:Webサイトのプラグイン、BIツール(Metabaseなど)、ECの部品など、既製の製品の更新の遅れが目立ちます。
- ID悪用・メール乗っ取り40件:他社で漏れたID・パスワードを使うリスト型攻撃、フィッシングで盗まれたメールアカウント、開発用クラウドの認証情報の窃取などです。
- 人のミス33件:メールの誤送信、書類・媒体の紛失、データを消さないままの廃棄。行政・学校・病院で多い型です。
- ランサムウェア15件:件数は多くありませんが、出荷停止・休講など業務が長く止まります。
委託先・共通基盤の連鎖:12の事故が268件の公表に
| 委託先・基盤 | 原因・経路 | 公表した組織 | 委託先が公表した件数 | 公表時期 |
|---|---|---|---|---|
| Studio(Web制作) | 一部機能の脆弱性を突いたクラウド環境への侵入 | 76 | 件数未公表(全登録利用者が対象の可能性) | 10/16〜10/21 |
| SpeeCAN RAIDEN(防災メール) | メディアサーバーのパストラバーサルと総当たり | 75 | メールアドレス最大約313万6,000件、電話番号約10万5,000件、FAX番号約1万5,000件(推定) | 10/13〜10/20 |
| IDCフロンティア(クラウド) | IDCFクラウド基盤へのランサムウェア攻撃 | 33 | 495の企業や自治体 | 10/07〜10/14 |
| Commune(コミュニティ) | システム不備を悪用し管理者になりすまし | 26 | 約30万7,000人分(推計) | 10/08〜10/13 |
| ソースネクスト(会員システム) | 会員情報取得APIの不正利用 | 19 | 22,519,960件(流出の可能性) | 10/15〜10/17 |
| 手間いらず(宿泊予約) | 宿泊予約管理システムへの不正アクセス | 12 | 最大約445万人 | 09/28〜10/11 |
| i-ask(FAQ) | FAQシステム管理サイトへの不正ログイン | 6 | 最大713,126件(問い合わせ単位の延べ件数) | 10/05〜10/08 |
| ApplyNow(採用管理) | 委託先ApplyNowのデータ分析ツールの脆弱性 | 6 | — | 09/09〜09/30 |
| ショップサーブ(EC基盤) | サーバー上のアプリケーションの脆弱性 | 5 | 約2,335.6万人(7,858店舗、うちカード番号の一部等を含む約209.7万人) | 08/01〜09/26 |
| 両毛システムズ | 社内システムへの不正アクセス | 4 | 件数記載なし | 08/15〜09/28 |
| ユミルリンク(メール配信) | メール配信サービスのプログラム脆弱性 | 4 | 延べ約900万件(試算) | 10/19〜10/21 |
| ニチレイ(物流) | サーバーへのサイバー攻撃(経路未公表) | 2 | 5万3,866件 | 09/18〜09/25 |
連鎖には2つの型があります。1つは、サービスの中に利用者のデータが溜まっている型(Studioのフォーム内容、SpeeCAN RAIDENの登録者、Communeの会員、ソースネクストの会員、ユミルリンクの配信先)。もう1つは、サービスが止まって業務が止まる型(IDCフロンティアのクラウド、手間いらずの予約管理)です。前者は漏えいの公表に、後者はサービス停止のお知らせにつながります。
自治体の公表が多いのも10月の特徴です。行政140件のうち100件は、防災メールのSpeeCAN RAIDENやWeb制作のStudioなど、委託先・共通基盤の事故でした。
委託先・利用サービスの台帳づくりから始めたい方へ
「どのサービスに、どの情報を、何件預けているか」を一覧にし、事故の報道と毎日照合する。カトルセは、この地味で続かない作業を生成AIで回す仕組みづくりをご支援します。
規模:100万件以上の32件で94%
件数を公表した事故の合計は約2.64億件・人です(連鎖の利用組織の件数は委託先の件数の内数として除き、調査で流出なしと確認された9件も除いています)。そのうち94%を、100万件以上の32件が占めます。
| # | 公表日 | 組織 | 件数 | 原因 | 状態 |
|---|---|---|---|---|---|
| 1 | 09/16 | Gyazo | 2,362万件 | 不正アクセス(脆弱性) | 漏えい確定 |
| 2 | 08/01 | ショップサーブ | 2,335.6万人 | 不正アクセス(脆弱性) | 漏えい確定 |
| 3 | 10/15 | ソースネクスト | 2,252万件 | 不正アクセス(脆弱性) | 漏えいの可能性 |
| 4 | 07/31 | EPARKリラク&エステ | 2,218万件 | 不正アクセス(詳細不明) | 漏えい確定 |
| 5 | 10/08 | アドベンチャー(skyticket) | 1,464万件 | 不正アクセス(脆弱性) | 漏えい確定 |
| 6 | 06/08 | 九州電力送配電 | 1,354万件 | 紛失・誤廃棄 | 漏えいの可能性 |
| 7 | 06/23 | KDDI | 1,223.2万件 | 不正アクセス(脆弱性) | 漏えい確定 |
| 8 | 10/15 | ビーケー・ジャパン(バーガーキング公式アプリ) | 1,118万件 | 不正アクセス(詳細不明) | 漏えいの可能性 |
| 9 | 10/05 | 焼肉きんぐ | 1,078.9万件 | 不正アクセス(詳細不明) | 漏えい確定 |
| 10 | 10/19 | ユミルリンク | 900万件 | 不正アクセス(脆弱性) | 漏えいの可能性 |
| 11 | 10/08 | 第一興商 | 872.4万件 | 不正アクセス(詳細不明) | 漏えいの可能性 |
| 12 | 09/15 | ムラウチドットコム | 771.7万件 | 不正アクセス(詳細不明) | 漏えい確定 |
| 13 | 07/13 | LINEヤフー(LINE GAME) | 710万件 | 設定不備・不具合 | 漏えい確定 |
| 14 | 09/28 | タイムズカー | 660万件 | 不正アクセス(詳細不明) | 漏えい確定 |
| 15 | 10/07 | ライドオンエクスプレスHD(銀のさら・釜寅・すし上等!) | 650万件 | ランサムウェア | 漏えいの可能性 |
上位の多くは、会員向けアプリ・Webサービス、またはそれを支えるEC基盤・会員システムへの侵入です。会員データベースは、ポイント・予約・購買のために多くの個人情報を1か所に持つため、1回の侵入で数百万〜数千万件に達します。
組織の種類で原因はどう違うか
| 組織 | 単独の事故 | 不正アクセス | ランサム | ID悪用・乗っ取り | 設定ミス | 人のミス | 連鎖での公表 |
|---|---|---|---|---|---|---|---|
| 民間企業 | 199 | 142 | 14 | 34 | 13 | 6 | 189 |
| 行政 | 40 | 6 | 0 | 0 | 5 | 14 | 100 |
| 教育・研究 | 22 | 7 | 1 | 4 | 1 | 6 | 2 |
| 医療・福祉 | 10 | 1 | 0 | 1 | 0 | 5 | 4 |
| 団体・その他 | 10 | 4 | 0 | 1 | 1 | 2 | 8 |
民間企業は不正アクセスが中心で、行政・教育・医療は人のミス(誤送信・紛失)の比率が高い傾向です。ただし10月は、行政でも連鎖による公表が急増しました。住民向けの防災メールやイベント申込みのフォームなど、行政が外部サービスに預けている住民の情報が狙われた形です。
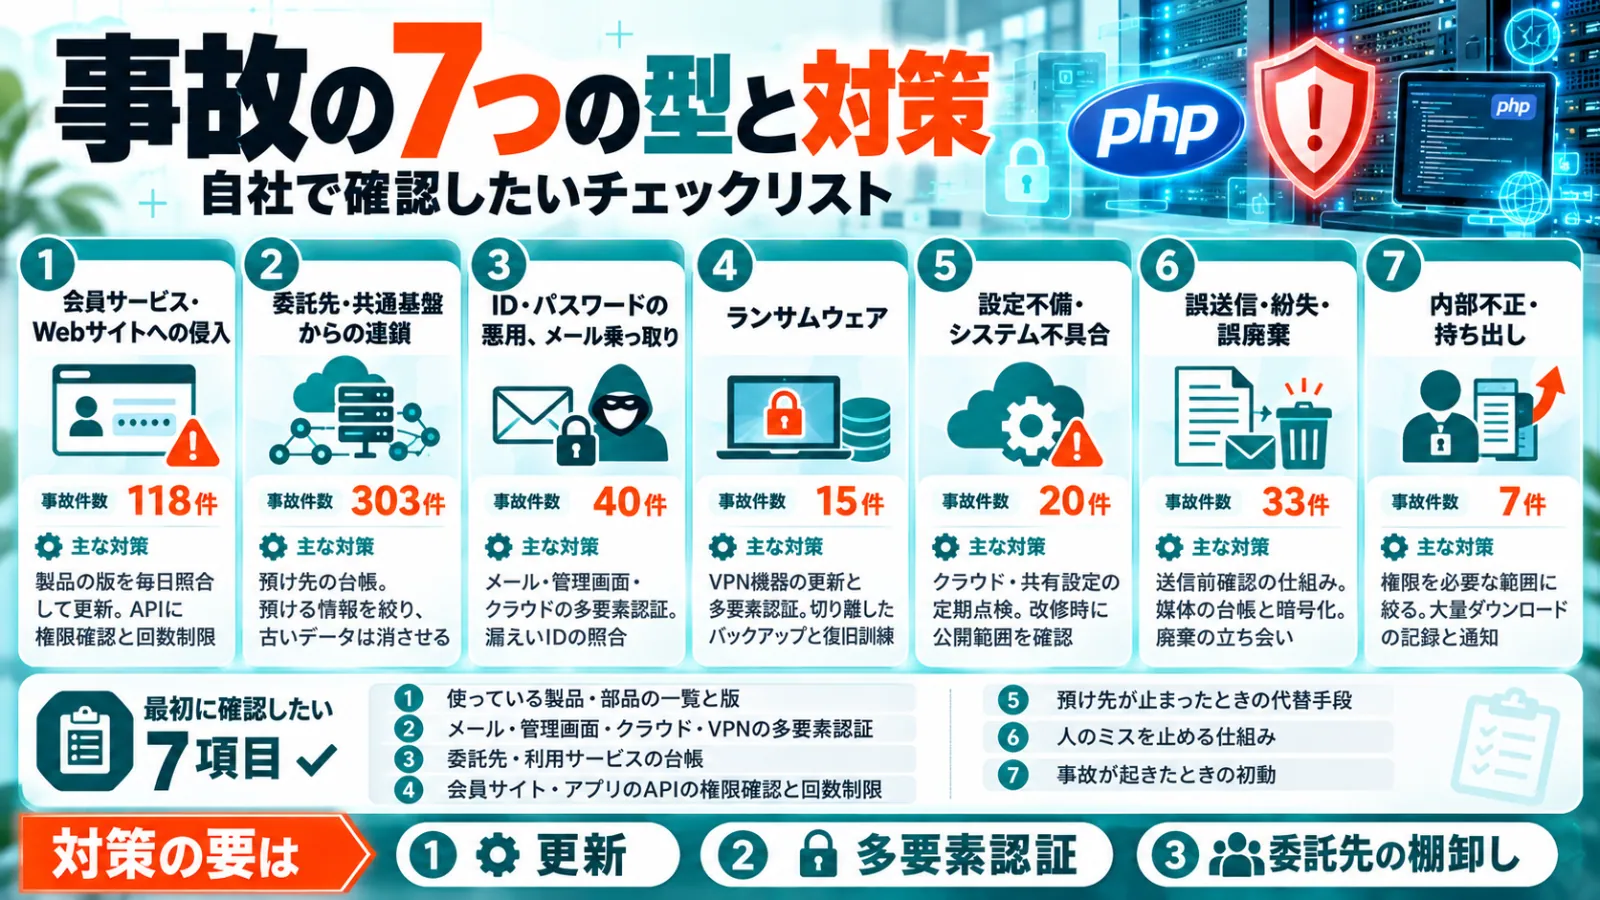
事故の7つの型と、それぞれの対策
| 型 | 件数 | 起きていること | 防ぐための対策 |
|---|---|---|---|
| 会員サービス・Webサイトへの侵入 | 118 | アプリ・API・ECサイトの弱点を突かれる。規模が最大 | 製品の版を毎日照合して更新。APIに権限確認と回数制限。リリース前のコード点検 |
| 委託先・共通基盤からの連鎖 | 303 | 預け先の事故で利用組織が公表する | 預け先の台帳。預ける情報を絞り、古いデータは消させる。事故時の報告期限を契約に |
| ID・パスワードの悪用、メール乗っ取り | 40 | 盗まれた・使い回されたIDで入られる | メール・管理画面・クラウドの多要素認証。漏えいIDの照合。退職者アカウントの停止 |
| ランサムウェア | 15 | 侵入されて暗号化・窃取される。業務が止まる | VPN機器の更新と多要素認証。切り離したバックアップと復旧訓練 |
| 設定不備・システム不具合 | 20 | 公開範囲の設定ミスや改修で他人の情報が見える | クラウド・共有設定の定期点検。改修時に「他人の情報が見えないか」を確認 |
| 誤送信・紛失・誤廃棄 | 33 | 宛先間違い、媒体の紛失、未消去の廃棄 | 送信前の確認の仕組み。媒体の台帳と暗号化。廃棄の立ち会い |
| 内部不正・持ち出し | 7 | 権限を持つ人が持ち出す | 権限を必要な範囲に絞る。大量ダウンロードの記録と通知 |
どの型にも入らない48件は、原因や経路が公表されていない、または確認できなかった事故です。
続報で数字は変わる:DBの読み方
初報の件数は「最大でここまで影響し得る」という範囲で、調査が進むと変わります。10月には、JR東日本・ビューカード・JR九州が、初報で数百万件規模とした「漏えいの可能性」について、調査の結果「漏えいなし」と判断しました。逆に、ヤマト運輸は件数不明の初報から約531万件の持ち出し確認へ、ショップサーブは最終報で約2,336万人へと確定しています。
- 件数は公表された最大値で、「漏えいの可能性」を含みます。件・人・アカウントが混在した単純合計です。
- 委託先・共通基盤が件数を公表している連鎖では、利用組織の件数を内数として合計から外しています。
- 調査で流出なしと公表された事故は、件数の合計から外しています。
10月21日のPHPの緊急脆弱性と、今後の見通し
10月21日、Webサイトの多くが使うプログラム言語PHPに、ログインなしで外部からプログラムを実行される脆弱性2件(深刻度9.2)が見つかり、修正版 8.5.12/8.4.27/8.3.36/8.2.35 が公開されました。8.1以前には公式の修正版が出ません。修正版の公開直後は、修正内容から攻撃方法を割り出した攻撃が増えるのが通例です。WordPressなどのCMS、EC・予約サイト、社内システムでPHPを使っている場合は、すぐに更新してください。手順は「PHPの緊急脆弱性「php2shell」とは」で詳しく説明しています。
この半年のデータから見ると、事故は「入口の穴」と「預け先」の2つで説明できます。PHPのような広く使われる部品の脆弱性は、その両方に当たります。自社のサイトだけでなく、自社の情報を預けているサービスがPHPの修正をいつ当てたかも、確認しておく必要があります。
自社で確認したい情報漏えい対策チェックリスト
- 使っている製品・部品の一覧と版(PHP、CMS、プラグイン、VPN機器、BIツール)。更新を当てる担当と期限を決めているか。
- メール・管理画面・クラウド・VPNの多要素認証に例外がないか。委託先向けのアカウントも含めて。
- 委託先・利用サービスの台帳:どこに、どの情報を、何件預けているか。Webフォーム、メール配信、予約・会員管理、採用管理も含めて。
- 会員サイト・アプリのAPIに、権限確認と回数制限があるか。大量取得を検知できるか。
- 預け先が止まったときの代わりの手段(連絡、受付、出荷)を決めているか。
- 人のミスを仕組みで止めているか(送信前の確認、媒体の暗号化、廃棄の立ち会い)。
- 事故が起きたときの初動:誰が判断し、個人情報保護委員会への速報(発覚から3〜5日以内)と本人への通知をどう進めるか。
この記事とDBの更新履歴
- 2026年10月21日:収録を584件に更新し、記事全体を書き直しました。10月10日〜21日の差分は「情報漏えい事故まとめ 10月10日〜21日」、PHPの緊急脆弱性は「PHPの緊急脆弱性『php2shell』とは」で詳しく説明しています。
- 2026年10月10日:収録を314件に更新(Commune、IDCフロンティアの連鎖を追加)。
- 2026年10月9日:公開(6月3日〜10月8日公表の268件)。
よくある質問(FAQ)
まとめ
- 2026年6月3日〜10月21日の公表は584件。そのうち52%は、委託先・共通基盤の事故が利用組織へ広がった連鎖でした。
- 単独の事故の原因は外部からの不正アクセスが中心で、入口は製品の脆弱性と、盗まれた・使い回されたID・パスワードです。
- 規模は一部の巨大事故に集中し、100万件以上の32件が件数の94%を占めます。初報の件数は続報で大きく変わります。
- 対策の要は、更新・多要素認証・委託先の棚卸しの3つ。PHPの緊急脆弱性は、その「更新」をいますぐ試される出来事です。
事例をもっと詳しく見る:セキュリティ事故DB 2026(584件)
組織名・原因・業種・公表月・委託先経由で絞り込み。各事故の経路・漏れた情報・業務への影響・対策・出典を確認できます。
生成AIを「安全に使う」と「守りに使う」を、両方進めたい方へ
社員が生成AIに入れてよい情報のルールづくりと研修、委託先の棚卸しやAIを使った日々の点検の自動化まで、カトルセがご支援します。何から始めるかは、30分の無料相談でご相談ください。
出典・参考資料
- 事故の件数・事例:カトルセ「セキュリティ事故DB 2026」(2026年6月3日〜10月21日公表の584件。組織の公表と報道をもとに集計)。各事故の出典はDBに記載
- 差分の詳細:「情報漏えい事故まとめ 10月10日〜21日」
- 個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について」(2026年10月7日)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
- JPCERT/CC 注意喚起(2026年10月8日)
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」
- PHP php.announce #509(セキュリティリリースの事前告知)
- IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」
※本記事の件数・分類は、2026年10月21日23時45分までに組織が公表した情報と報道に基づくカトルセ独自の集計です。公表ベースのため全数ではありません。委託先・共通基盤の事故は、日付を確認できた利用組織だけを収録しています。件数は公表された最大値(「漏えいの可能性」を含む)の単純合計で、件・人・アカウントが混在しています。