
情報漏えい事故まとめ 10月10日〜21日|12日間で265件、Studio・SpeeCAN・ソースネクストの連鎖とPHPの緊急脆弱性
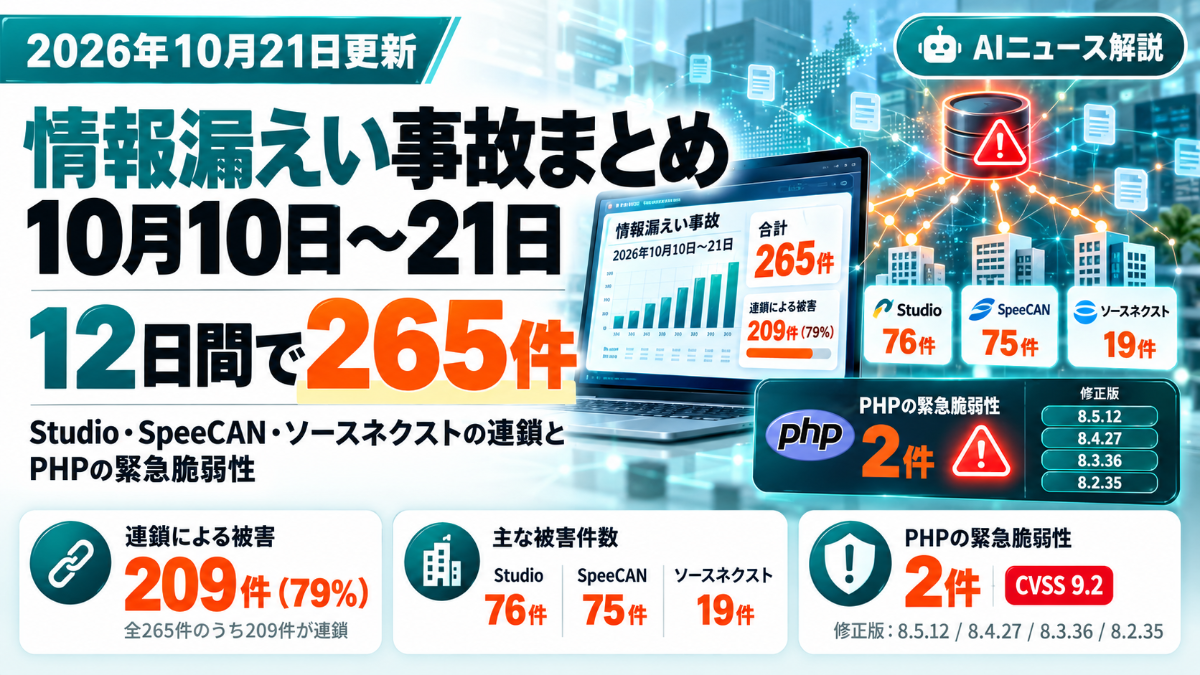
「先週から、取引先や自治体から“不正アクセスのお詫び”のメールが毎日のように届く」。10月中旬、こうした声を多く聞きました。実際に、カトルセのセキュリティ事故DBに入れた10月10日〜21日の12日間の公表は265件。6月から9月までの4か月分(214件)を、わずか12日で上回りました。そして10月21日には、Webサイトの多くが使うプログラム言語PHPに、緊急の脆弱性が2件あると発表され、レンタルサーバー各社が対応に追われています。
この記事は、前回の更新(10月10日・314件)からの差分だけをまとめたものです。何が新しく起きたか、どの事故が1社から何十社へ広がったか、続報で何が変わったか、そしてPHPの件でいま何をすればよいかを、順に整理します。6月からの全体像は「情報漏えい事故の全体像2026」をご覧ください。
- 10月10日〜21日の公表は265件。そのうち209件(79%)は、委託先・共通基盤の事故が利用組織の公表として広がった「連鎖」です。単独の事故は56件でした。
- 連鎖の中心は、Web制作サービスStudio(76件)、自治体の防災メール配信SpeeCAN RAIDEN(75件。約500の自治体・消防に影響)、ソースネクストの会員システム(約2,252万件、19件)、メール配信のユミルリンク(最大約900万件)です。
- 単独では、バーガーキング公式アプリ 約1,118万件、リクルート(カーセンサー)最大約371万件、日本経済新聞社 約183万件、阪急阪神百貨店 約126万件などが続きました。
- 続報で、JR東日本・ビューカード・JR九州は「漏えいなし」と判断。一方でヤマト運輸は約531万件の持ち出しを確認しました。初報の件数は、後で大きく変わります。
- 10月21日、PHPに緊急の脆弱性2件(深刻度9.2、ログインなしで遠隔から乗っ取り)。修正版 8.5.12/8.4.27/8.3.36/8.2.35が公開されました。PHPを使うシステムは今すぐ更新してください(手順はこちら)。
全584件を検索できる「セキュリティ事故DB 2026」
今回の270件の追加を反映済み。原因・業種・公表月・委託先経由で絞り込めます。
12日間で265件:数字で見る10月中旬
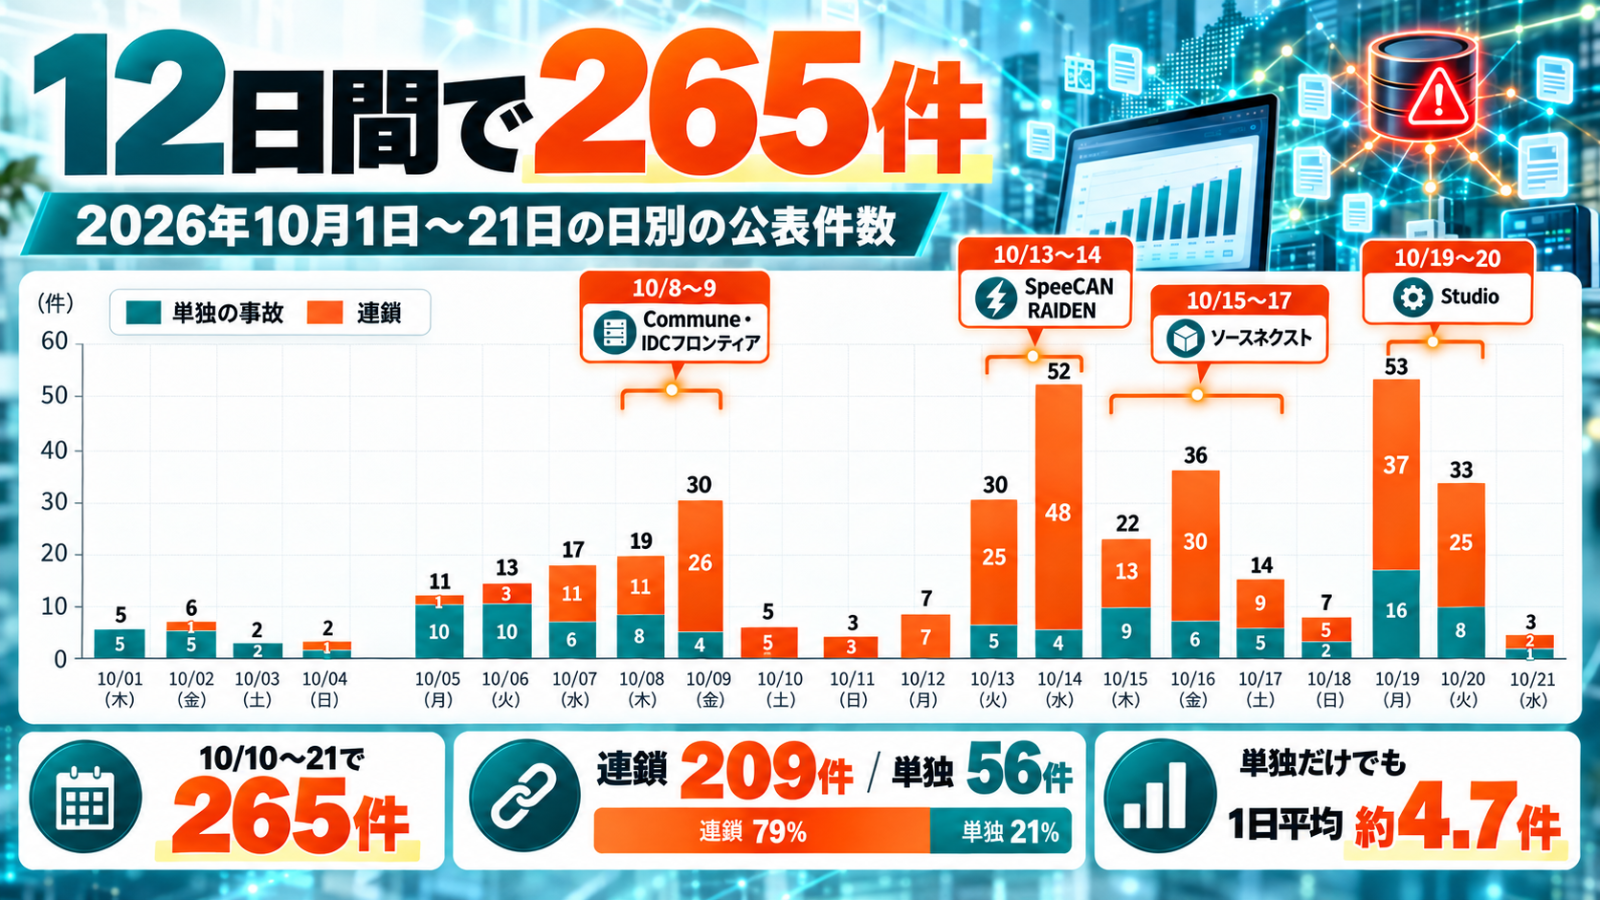
まず日別の公表件数です。オレンジは「自社ではなく、使っていたサービスの事故」で公表した組織、緑は単独の事故です。
山が4つあります。10月8〜9日はCommuneとIDCフロンティア、10月13〜14日は防災メールのSpeeCAN RAIDENを使う自治体、10月15〜17日はソースネクスト、10月19〜20日はStudioを使う企業・自治体の公表が重なりました。1つの事故が、数日かけて数十件の公表になって出てくるのが、10月の特徴です。
ただし、件数の多さはそのまま「攻撃の数」ではありません。根っこの事故で数えると、この12日間の新しい連鎖は4つ(Studio、SpeeCAN RAIDEN、ソースネクスト、ユミルリンク)で、単独の事故は56件です。それでも、単独の事故だけで1日あたり約4.7件と、6〜9月の平均(1日約1.8件)の2倍以上のペースでした。
1社の事故が数十件の公表に:10月中旬の4つの連鎖
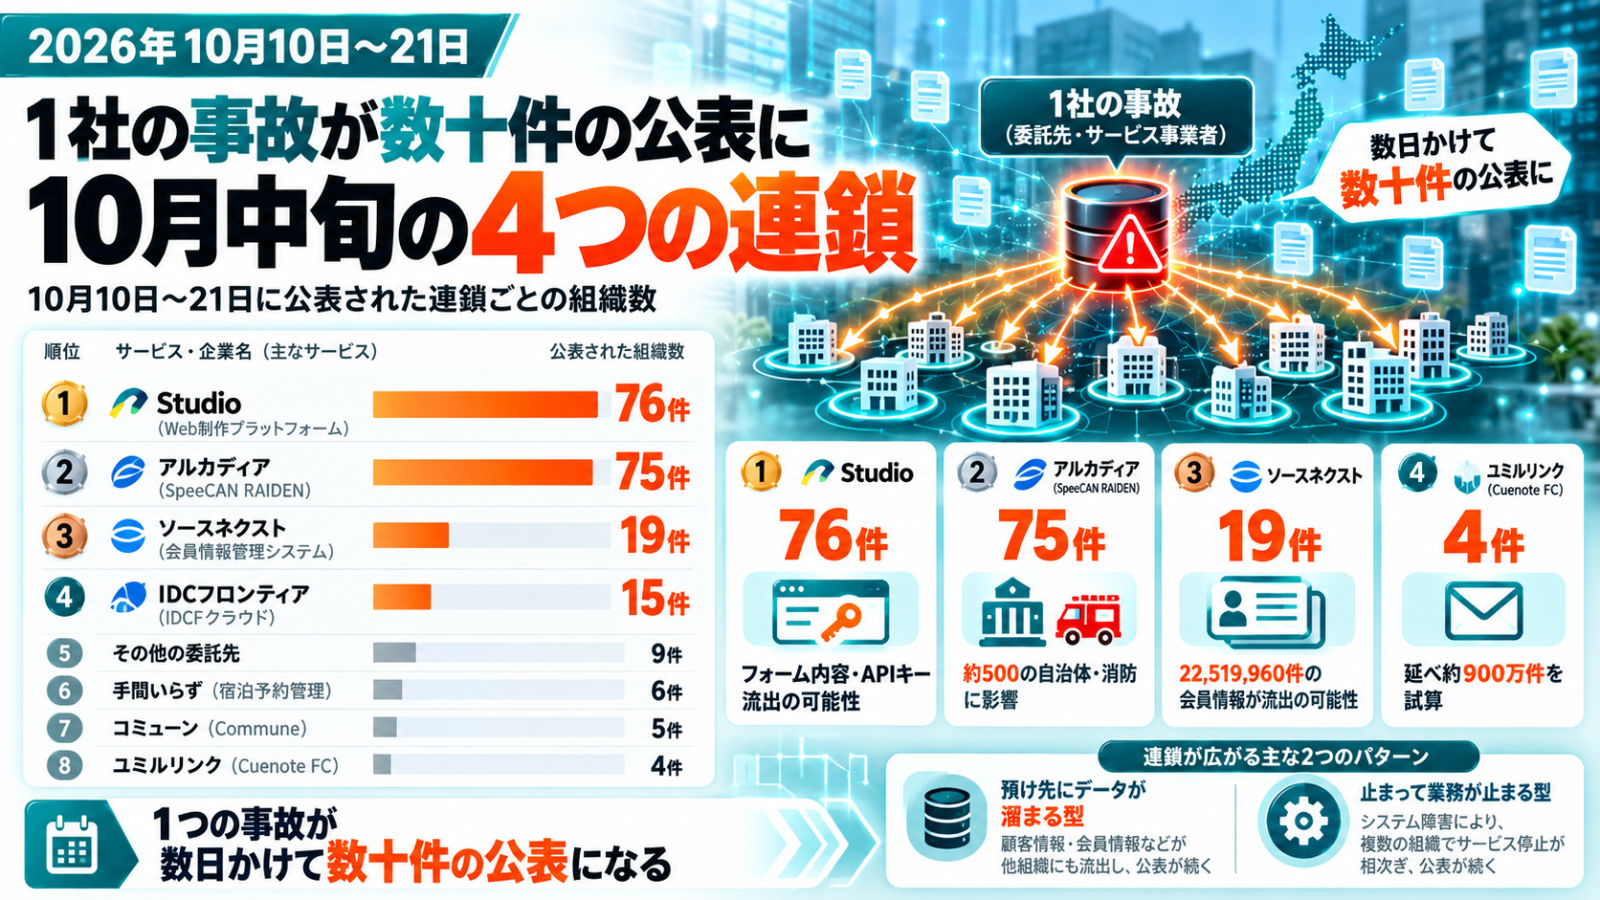
Studio(Web制作サービス):76件
ノーコードでWebサイトを作れるサービス「Studio」は10月16日、一部機能の脆弱性を突かれ、9月30日〜10月1日にクラウド環境へ侵入されたと公表しました。利用者のアカウント情報、サイトのお問い合わせ・申込みフォームに送られた内容、APIキーなどが取得された可能性があります。サイトをStudioで作っていた企業・自治体・病院が、10月19日を中心に相次いで公表しました(うち行政12件)。件数が大きいのはLuup(2.1万件)、Ubie(1.6万件)、Voicy(1.5万件)、クラウドワークス(1.2万件)、Relic(8,538件)、Link-Uグループ(7,663件)などです。
自社への示唆:「Webサイトは外注・SaaSで作ったから関係ない」とは言えません。フォームに入った氏名や問い合わせ内容は、サイトを作ったサービスの中に溜まっています。どのサービスでサイトやフォームを作っているかを把握し、フォームの送信内容をいつまで残すかを決めておく必要があります。
SpeeCAN RAIDEN(自治体の防災メール配信):75件
アルカディアが自治体・消防・警察向けに提供する一斉配信サービス「SpeeCAN RAIDEN」は、10月11日から不正アクセスを受けました。メディアサーバーの脆弱性(ディレクトリ・パストラバーサル)から設定ファイルの鍵を取られ、それを使ってアカウントへの総当たりが行われたと公表しています。登録者のメールアドレス最大約314万件などが漏えいした可能性があり、不正なプログラムで外部へ計142万3,428通のメールも送られました(10月19日の第12報)。影響は約500の自治体・消防に及び、収録した75件のうち74件が行政です。件数が大きいのは横須賀市(5.9万件)、静岡市(4.3万人)、宮崎県(3.9万人)、大分県(3.8万件)、さいたま市(3.5万件)、上越市(2.5万件)などです。
自社への示唆:防災メールのように「止められないサービス」ほど、配信を続けるか止めるかの判断を迫られます。実際に、配信を止めて別の手段に切り替えた自治体と、続けた自治体に分かれました。止まったときの代わりの連絡手段を、平時に決めておくことが大切です。
ソースネクスト(会員システム):19件
ソースネクストは10月15日、会員情報を取得するAPI(システム同士がデータをやり取りする窓口)を第三者に不正に使われ、22,519,960件の会員情報が流出した可能性があると公表しました。古い方式で暗号化していたパスワードも、元に戻せる形で流出した可能性があるとしています。同社の会員システムを使っていたケーブルテレビ各社なども公表しました。同じパスワードを他のサービスで使っている人は、そちらも変える必要があります。
ユミルリンク(メール配信サービス):4件
メール配信サービス「Cuenote FC」の一部のシステムが、プログラムの脆弱性を突かれて担当者の認証情報を盗まれ、メールアドレスを含む延べ約900万件が出力されたと試算されています(10月19日)。配信を委託していた大日本印刷(honto)、埼玉県などが公表を始めており、今後さらに増える見込みです。
続いている連鎖:IDCフロンティアとCommune
前回の更新で取り上げたIDCフロンティアの件では、この期間にも15の組織が影響を公表しました(マウスコンピューター 約42万件、イズミ 最大約40万件など)。Communeの件でも、freee、ヤマハ発動機などが新たに公表しています(5件)。
「自社の情報を、どのサービスに、何件預けているか」すぐに答えられますか
10月の連鎖は、どれも「使っていたサービス」の事故でした。カトルセは、利用サービスと委託先の棚卸しと、その事故情報を毎日照合する仕組みづくりを、生成AIを使ってご支援します。
単独の大規模事故:上位15件
委託先の連鎖ではない事故のうち、件数の大きい順に並べました。件数は各組織が公表した最大値で、「漏えいの可能性」を含みます。
| 公表日 | 組織 | 件数 | 状態 | 原因・経路 |
|---|---|---|---|---|
| 10/15 | ビーケー・ジャパン(バーガーキング公式アプリ) | 約1,118万件 | 漏えいの可能性 | 公式アプリ会員管理システムへの不正アクセス |
| 10/17 | リクルート(カーセンサー) | 最大3,709,551件 | 不明 | 関連システムへの外部からの不審なアクセス |
| 10/16 | 日本経済新聞社(開発用クラウド) | 約183万件(うち氏名・連絡先等を含むもの約15万件) | 漏えい確定 | 開発用クラウドの窃取された認証情報 |
| 10/19 | エイチ・ツー・オー リテイリング(阪急阪神百貨店 H2O ID) | 約126万件 | 漏えい確定 | 予約サイト経由で顧客管理システムに侵入 |
| 10/16 | ファンケル・アテニア | ファンケル393,785件(368,184人)、アテニア441,162件(417,312人) | 漏えい確定 | ECサイトの一部機能への不正アクセス |
| 10/14 | アエナ | 最大817,215人 | 漏えいの可能性 | ECアプリへの機械的な連続アクセス |
| 10/15 | ビューティガレージ | 775,725件 | 漏えい確定 | ECサイトサーバーへの不正侵入 |
| 10/19 | ニフティ | 最大54万2,513件 | 漏えいの可能性 | 回線申込・受付管理システムへの不正アクセス |
| 10/19 | クリプトン・フューチャー・メディア(SONICWIRE・D2R) | 最大約42万人(SONICWIRE会員) | 漏えいの可能性 | 不明(調査中) |
| 10/15 | ACCESS(台湾子会社 CROS) | お客様ID 155,280件、受注ID 231,998件、カード関連1,305アカウント | 漏えい確定 | 取引先向けBIツールを起点とした侵入 |
| 10/14 | 日テレWands(FaveConnect) | 117,392アカウント | 漏えいの可能性 | ファンクラブ基盤の管理者アカウントへの不正ログイン |
| 10/14 | Lili(リリ) | 最大98,256人(うち本人確認書類画像7,261人) | 漏えいの可能性 | プログラムの不備を突いたサーバー侵入 |
| 10/19 | PingCAP(日本法人) | 最大約5万件(日本の個人情報) | 漏えいの可能性 | 窃取された認証情報で社内システムに侵入 |
| 10/19 | ハノワ | 最大49,309人 | 閲覧可能な状態だった | クラウドストレージのアクセス制御不備 |
| 10/13 | NEXT STAGE(Qualiz・ACRO5) | 最大約4万件 | 漏えいの可能性 | 社内BIツールMetabaseの脆弱性 |
目立つのは、会員アプリ・会員サイトへの侵入(バーガーキング、阪急阪神百貨店、アエナ、ビューティガレージ)と、盗まれた認証情報での侵入(日本経済新聞社の開発用クラウド、日テレWandsの管理者アカウント、PingCAP)です。BIツール(Metabaseなど)の既知の脆弱性を起点にした事故(NEXT STAGE、ACCESSの台湾子会社)も続きました。
続報で変わったこと:「漏えいなし」も「件数確定」もある
初報の件数は、調査が進むと大きく変わります。この期間に入った主な続報です。
| 組織 | 何が変わったか | 公表日 |
|---|---|---|
| JR東日本・ビューカード・JR九州 | IDCフロンティア経由の件で、調査の結果「漏えいなし」と判断(前回は最大約206万件・約403万件・約130万件が「可能性」) | 10/15 |
| 高島屋・フューチャーショップ・シックス・アパート・ポピンズ | 同じくIDCフロンティア経由の件で、外部への流出なしと公表 | 10/15〜10/20 |
| IDCフロンティア | 仮想サーバーからの流出は確認されず。一方、顧客ポータルで48社の登録情報が不正に照会されたと公表 | 10/14〜10/18 |
| ブックオフ | 件数を6,427,735件(6,383,279人分)に確定 | 10/13 |
| ヤマト運輸(クロネコ代金後払い) | 約531万件の持ち出しを確認し「漏えい確定」に | 10/16 |
| ショップサーブ(Eストアー) | 最終報で約2,336万人・7,858店舗と公表。サーバー上のアプリの脆弱性が経路 | 10/16 |
| skyticket | 旧会費決済のカード情報、最大6,140人分の流出が新たに判明 | 10/16 |
| 京王プラザホテル | グループの第2報で、攻撃者が情報の一部を公開したと主張していると公表(ランサムウェア) | 10/16 |
JR東日本などは、前回の更新では数百万件規模の「漏えいの可能性」でしたが、調査の結果「漏えいなし」と判断しました。逆に、ヤマト運輸は件数不明の段階から約531万件の持ち出し確認に進みました。初報の数字だけで重大さを判断せず、続報まで追うことが、取引先管理でも報道を読むうえでも大切です。DBでは、流出がなかったと公表された事故を、件数の合計から外しています。
10月21日:PHPの緊急脆弱性2件(php2shell)
10月21日23時(日本時間)、PHPの開発チームはログインなしで外部からサーバー上のプログラムを実行される脆弱性2件(CVE-2026-109618、CVE-2026-109619。深刻度はCVSS v4.0で9.2)の修正版を公開しました。修正版は 8.5.12/8.4.27/8.3.36/8.2.35で、これより古い版はすべて対象です。Webのリクエストを処理する全ての動かし方(PHP-FPM、Apacheのmod_php など)が対象で、mod_phpは攻撃が実証されています。8.1以前にはPHP公式の修正版が出ません。
公開前から情報の一部が出回り、さくらインターネットがデータベースの管理画面(phpMyAdminなど)の提供を止めるなど、国内でも対応が続いています。対象の確かめ方(WordPress・レンタルサーバー・自社サーバー)、更新の手順、応急処置、攻撃の痕跡の確認方法は、別の記事で詳しく説明しています。
PHPの緊急脆弱性「php2shell」とは|対象バージョン・修正版・更新手順と応急処置
WordPressやレンタルサーバーでの版の確かめ方から、更新・再起動の手順、すぐ更新できないときの設定まで。
同じ期間のほかの脆弱性・注意喚起
- 政府機関の一斉注意喚起(10月7日〜14日):相次ぐ不正アクセスと漏えいを受け、個人情報保護委員会、JPCERT/CC、警察庁、国家サイバー統括室、総務省、経済産業省、IPA、金融庁、NICTが注意喚起を出しました。API(システムの窓口)の悪用、既知の脆弱性、アカウントの乗っ取りが起点とされています。
- SiteGuard Server Edition(10月14日):国産のWAF製品に、管理者権限でコマンドを実行される欠陥があり、悪用が確認されています(JPCERT/CCが注意喚起)。
- Linuxの脆弱性「PwnEscape」(10月15日〜):仮想マシンの中から、土台のサーバーを乗っ取れるおそれがあります。さくらインターネットが新規受付を止め、緊急メンテナンスを行いました。
- VPN・ネットワーク機器:Ivanti Connect Secureの認証回避が悪用されているほか、Palo Alto Networks、Cisco、BeyondTrustの製品でも悪用が確認されました。VPN機器は、ランサムウェアの侵入口の約半分を占めます。
いますぐ確認したい5つのこと
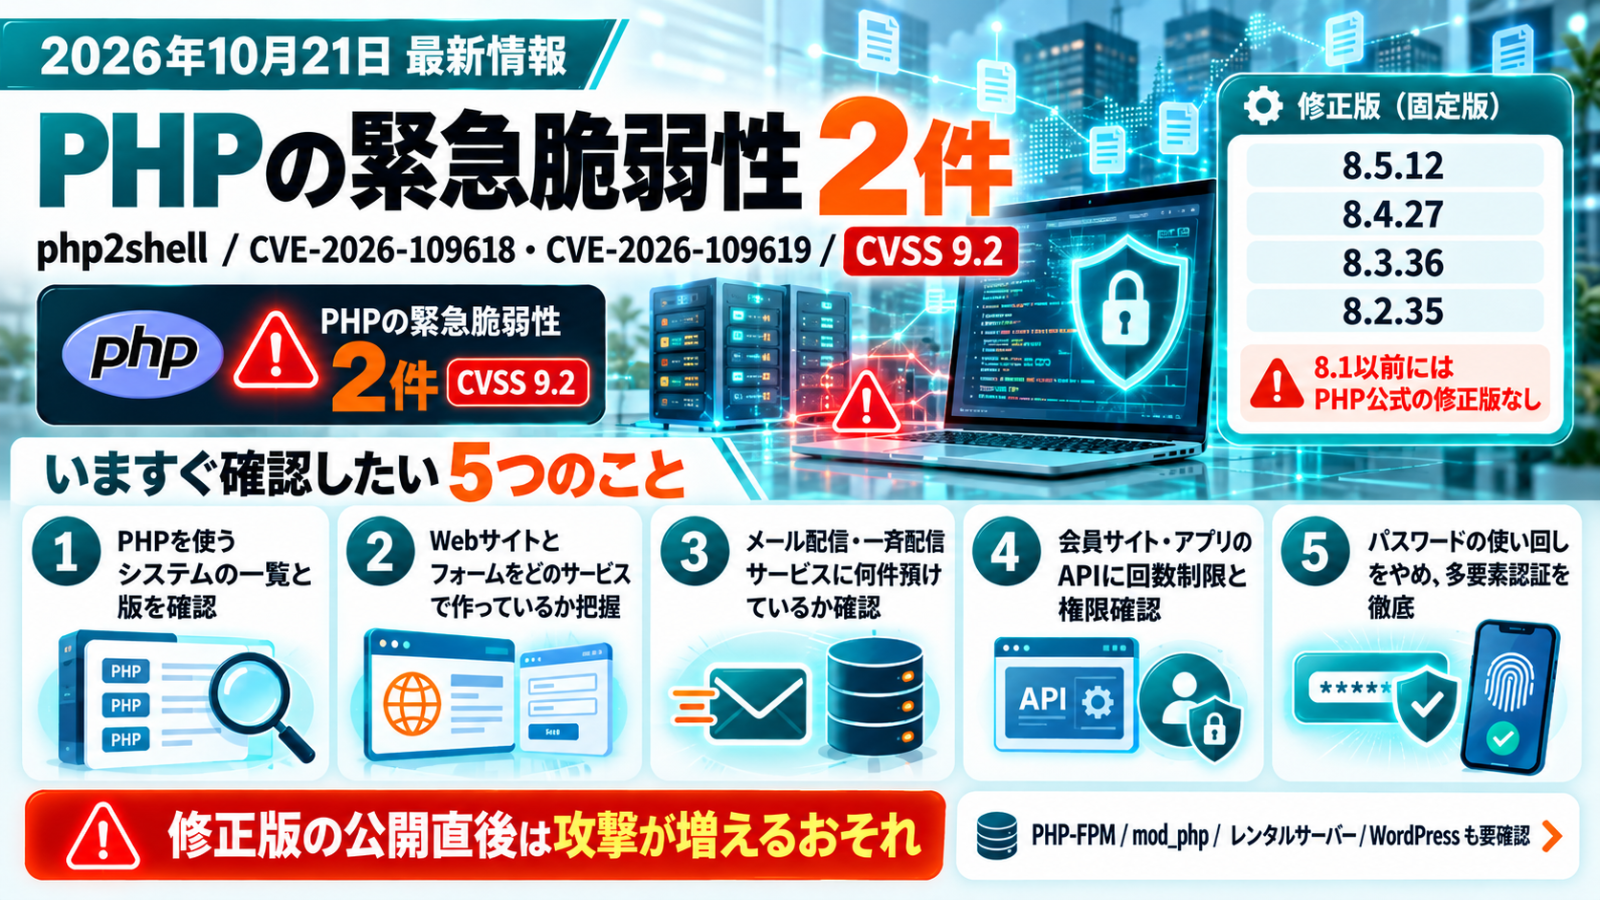
- PHPを使うシステムの一覧と、それぞれの版。8.5.12/8.4.27/8.3.36/8.2.35より古ければ、すぐ更新する(手順)。
- Webサイトとフォームを、どのサービスで作っているか。Studioのような制作サービスやフォーム作成サービスに、問い合わせ・申込みの内容が溜まっていないか。
- メール配信・一斉配信のサービスに、顧客や住民のメールアドレスを何件預けているか。配信が止まったときの代わりの手段はあるか。
- 会員サイト・アプリのAPIに、短時間の大量取得を止める仕組み(回数制限)と、他人の情報が取れないかの確認があるか。
- パスワードの使い回しをやめる。ソースネクストのように、パスワードが元に戻せる形で漏れることがあります。社員には、業務アカウントの多要素認証を徹底する。
よくある質問(FAQ)
まとめ
- 10月10日〜21日の12日間で265件の公表があり、その79%は委託先・共通基盤の事故が利用組織へ広がった連鎖でした。Studio、SpeeCAN RAIDEN、ソースネクスト、ユミルリンクの4つが新たに始まりました。
- 単独の事故でも、1,000万件級(バーガーキング)を含む大規模な事故が続きました。会員アプリへの侵入と、盗まれた認証情報での侵入が目立ちます。
- 続報では「漏えいなし」と「件数確定」の両方が出ています。初報だけで判断せず、続報まで追うことが大切です。
- PHPの緊急脆弱性は、修正版の公開直後から攻撃が増えるおそれがあります。PHPを使うシステムを洗い出し、すぐに更新してください。
事例をもっと詳しく見る:セキュリティ事故DB 2026(584件)
組織名・原因・業種・公表月・委託先経由で絞り込み。各事故の経路・漏れた情報・業務への影響・対策・出典を確認できます。
委託先の棚卸しと、毎日の事故・脆弱性情報の照合を、生成AIで回したい方へ
「どこに何を預けているか」の一覧づくりと、事故・脆弱性の情報を毎日照らし合わせる運用を、カトルセのAI顧問がご支援します。何から始めるかは、30分の無料相談でご相談ください。
出典・参考資料
- 事故の件数・事例:カトルセ「セキュリティ事故DB 2026」(2026年6月3日〜10月21日公表の584件)。各事故の出典はDBに記載
- Studio「不正アクセスに関するお知らせ」
- アルカディア「SpeeCAN RAIDEN 不正アクセスに関するお知らせ」
- ソースネクスト「不正アクセスによる個人情報流出の可能性について」
- ユミルリンク「不正アクセスに関するお知らせ」
- @IT「ソースネクストで2251万件超の情報流出」
- ScanNetSecurity「バーガーキング公式アプリに不正アクセス、約1,118万件の会員情報が漏えい」
- セキュリティ対策Lab「アルカディアのSpeeCAN RAIDENへの不正アクセス、不正メール142万3,428件を送信」
- PHP php.announce #509(セキュリティリリースの事前告知)
- IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」
- piyolog「修正予告されたPHPの2件の深刻な脆弱性についてまとめてみた」
- @IT「PHPの重大脆弱性『php2shell』、パッチ公開まで待てない GMOが示した暫定策と注意点」
- Tenable「php2shell FAQ」
- さくらのクラウド「データベース アプライアンスにおける一部機能の提供停止のお知らせ」
- JPCERT/CC 注意喚起(10月8日)、JPCERT-AT-2026-0032(SiteGuard Server Edition)、JPCERT/CC Weekly Report 2026-10-21
- Publickey「Linuxの脆弱性 PwnEscape」
- 個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について」
※本記事の件数・分類は、2026年10月21日22時までに組織が公表した情報と報道に基づくカトルセ独自の集計です。公表ベースのため全数ではありません。SpeeCAN RAIDENとStudioの利用組織は、日付を確認できたものだけを収録しています。件数は公表された最大値(「漏えいの可能性」を含む)です。PHPの脆弱性の情報は10月21日23時45分時点のものです。