脆弱性の原因と対処法2026:重要度の見方・6つの原因の型・分野別の対策(PHP・Node.js・Next.js・VPN機器。163件のDBで解説)
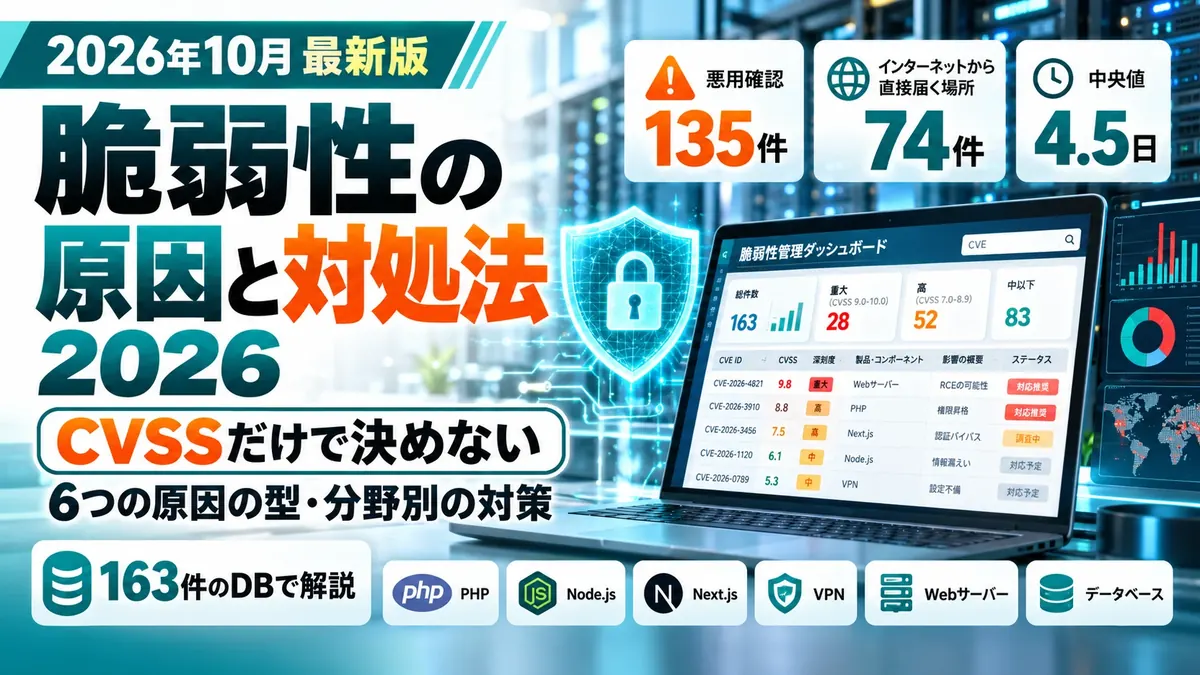
- 2026年1〜10月の重要な脆弱性163件を調べると、悪用が確認された135件の55%(74件)は、VPN機器や公開サーバーなどインターネットから直接届く場所でした。
- 公表から悪用の確認までは中央値4.5日。CVSSの点数順ではなく、「悪用されているか」「外に出ているか」「ログインが要るか」「その機能を使っているか」の4つで優先度を決めます。
- 原因は6つの型に収まります。多いのは「ログイン・権限の確認漏れ」と「入力を命令として実行」で、型ごとに使う側・作る側の打ち手が決まります。
- 国内の情報漏えいでは、脆弱性の悪用による事故の86%が委託先・クラウドサービスの脆弱性からでした。自社の更新に加えて、預け先への確認を手順に入れます。
2026年10月、1週間のうちに、Webサイトの多くが使うプログラム言語PHP(10月21日、通称php2shell)、Webサービスを動かす実行環境Node.js(10月21日、通称HTTP2Shell)、Webサービスを作るための部品Next.js(10月14日に修正版、22日に勧告)で、ログインなしで外部からプログラムを動かされるおそれのある脆弱性が続けて公表されました。
カトルセはこれまで、国内の情報漏えい事故を集めたセキュリティ事故DB(584件)を公開してきました。事故は「何が起きたか」という結果です。この記事では反対側の「元の原因」である脆弱性に絞り、2026年1〜10月に公表・悪用された重要な脆弱性163件を1件ずつ調べた脆弱性DB 2026をもとに、重要度の見方と対処法を整理しました。情報システムを兼ねている総務・管理部門の方にも分かるように書いています。
1. 2026年の脆弱性で何が起きたか:163件のDBから
脆弱性DB 2026には、2026年1月〜10月25日に公表された、または2026年に悪用が確認された脆弱性のうち、次のどれかに当たる163件を収めました。悪用が確認されたもの、CVSS(深刻度の点数)が9.0以上のもの、JPCERT/CC・IPAが注意を呼びかけたもの、国内の情報漏えい事故の原因になったもの、PHP・Node.js・Next.js・WordPressなど広く使われる基盤の重要なものです。CVE番号のあるものは、点数・公表日・悪用の有無を、CVEの公式記録と、米国CISA(サイバーセキュリティ・インフラストラクチャー安全保障庁)の「悪用が確認された脆弱性の一覧」(KEV)で1件ずつ確かめました。
| 見たもの | 数字 | 読み取れること |
|---|---|---|
| 悪用が確認されたもの | 135件 | 悪用の確認を中心に選んだため割合は高めです。KEV・開発元・公的機関の発表・国内の事故の公表のどれかで確認しました |
| そのうちインターネットから直接届く場所 | 74件(55%) | VPN・ファイアウォールなどの機器が28件、Webで公開するサーバーが46件。社内の基盤(23件)やPC(22件)より先に狙われます |
| 公表から悪用の確認まで | 中央値4.5日 | 124件のうち49件は公表の当日か翌日。修正版が出る前から狙われていたもの(ゼロデイ)を多く含みます |
| 公表から1か月以上たって悪用 | 29件 | 修正版を当て忘れた機器は、何か月たっても狙われ続けます |
| CVSS 7未満で悪用 | 10件 | 点数が中程度でも狙われます。逆にCVSS 9.0以上の91件のうち18件は悪用が未確認です |
| 攻撃にログインが要らない | 124件(76%) | うち96件は、乗っ取りか遠隔からのコード実行ができてしまうもの |
| AIの開発・業務自動化ツール | 12件 | うち8件で悪用を確認。試しに立てたサーバーが狙われます |
| 国内の公的な注意喚起 | 31件 | JPCERT/CCの注意喚起・IPAの重要なセキュリティ情報が出たもの |
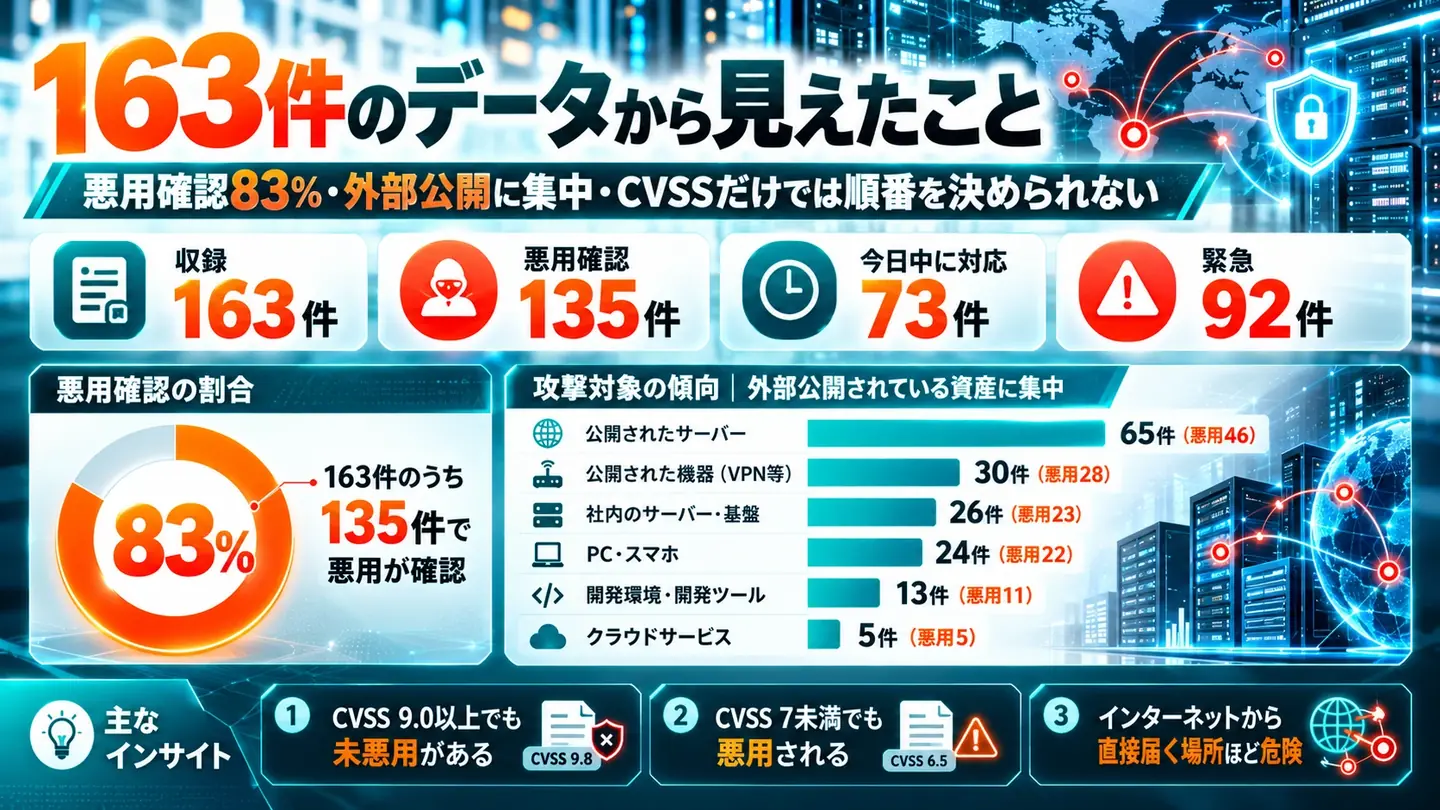
脆弱性DB 2026(163件)を検索する
CVE番号・製品名・通称で検索し、分野・原因の型・影響・対応の優先度で絞り込めます。各行に、対象の版・修正版・やること・応急処置・国内の動き・出典をまとめています。
2. 脆弱性とは:情報漏えいの「元の原因」
脆弱性は、ソフトウェアや機器の作りの誤り(穴)です。攻撃者はその穴を突いて侵入し、情報を持ち出したり、ランサムウェア(データを暗号化して身代金を求める攻撃)を仕掛けたりします。情報漏えいやサービスの停止は、その結果です。
国内の事故を見ると、この「原因」と「結果」の間に、もう1段あることが分かります。セキュリティ事故DB(2026年6〜10月公表の584件)のうち、原因が脆弱性の悪用と公表された事故は216件でした。そのうち186件(86%)は、自社ではなく、委託先や利用しているクラウドサービスの脆弱性から連鎖したものです。Web制作サービスのStudio(利用組織76件の公表)や、防災メール配信のSpeeCAN RAIDENのように、1つのサービスの脆弱性から、利用する数十の組織の公表が続きました。
つまり、脆弱性への備えは「自社のサーバーに修正版を当てる」だけでは足りません。自社で動かしているもの、預けているもの、社員のPCの3つを見る必要があります。
押さえておきたい言葉
| 言葉 | 意味 | どこで見るか |
|---|---|---|
| CVE(シーブイイー) | 脆弱性の通し番号。CVE-2026-109618のように付きます。2026年は番号が6桁のものも多くあります | CVE Programの公式記録(cve.org) |
| CVSS | 深刻度の点数(0〜10)。9.0以上が「緊急」、7.0以上が「重要」。版(v3.1とv4.0)で点数が変わることがあります | 開発元の勧告、CVEの記録 |
| KEV(ケブ) | 米国CISAが公開する「悪用が確認された脆弱性」の一覧。製品は世界共通なので、日本の組織にも優先度の目安になります | CISAのKnown Exploited Vulnerabilities Catalog |
| ゼロデイ | 修正版が出る前から悪用されている脆弱性 | 開発元の勧告・報道 |
| 勧告(アドバイザリ) | 開発元の発表。対象の版、修正版、成り立つ条件、回避策が書かれています | 開発元のセキュリティ情報のページ |
| 修正版・回避策 | 修正版(パッチ)が根本の対策です。回避策は、修正版を当てるまでの間に攻撃の道を減らす応急処置です | 開発元の勧告 |
| JPCERT/CC・IPA | 国内の注意喚起。国内で使われていることや被害を確かめたうえで出るので、国内の優先度の目安になります | JPCERT/CC「注意喚起」、IPA「重要なセキュリティ情報」 |
3. 重要度の見方:CVSSの点数だけで順番を決めない
CVSSは「最悪の場合にどれだけ重いか」を表す点数で、「いま狙われているか」は表しません。DBで点数と悪用の有無を並べると、ずれがはっきり出ます。
- 点数が低くても悪用される:悪用が確認された135件のうち10件はCVSS 7未満でした。SharePoint Server(6.5と5.3)、FortiOS(5.3と5.4)、Trend Micro Apex One(6.7)などです。デジタル庁のGSS(府省庁などが使う業務環境)への侵入も、CVSSの評価が「中」の既知の脆弱性を、修正プログラムを当てる前に突かれたものでした。
- 点数が高くても、まだ悪用されていないものも多い:CVSS 9.0以上の91件のうち18件は、10月25日時点で悪用が確認されていません。
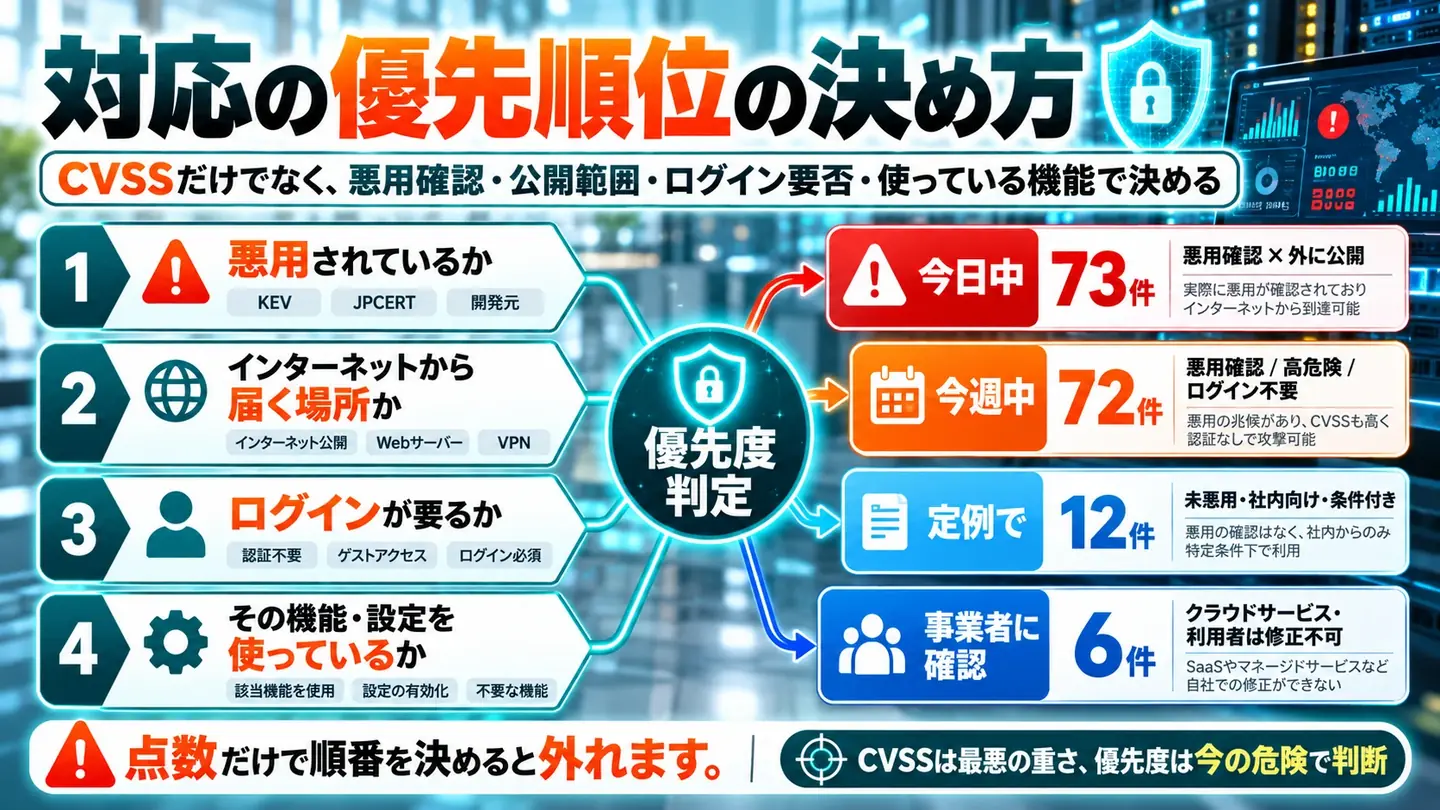
点数だけで並べると、「緊急」が多すぎて手が回らないうえ、本当に急ぐべきものを後回しにしてしまいます。カトルセのDBでは、次の4つの問いで優先度を決めました。
- 悪用されているか:CISA KEV、開発元の発表、JPCERT/CCの注意喚起で確かめる
- インターネットから届く場所にあるか:VPN機器、公開しているWebサーバー・管理画面・遠隔保守ツールか
- 攻撃にログインが要るか:要らないものは、外に出ていれば誰でも試せる
- その機能・設定を使っているか:特定の機能を使うときだけ成り立つ脆弱性も多い(Next.jsの画像最適化でSVGを扱う場合など)
| 優先度 | 当てはまるもの | DBの件数 | やること |
|---|---|---|---|
| 今日中 | 悪用が確認され、インターネットから届く場所(VPN機器・公開サーバー)に置かれる製品 | 73件 | 当日中に修正版を当てる。当てられなければ外からの接続を止める。侵入されていないかも確かめる |
| 今週中 | 悪用が確認されたPC・社内の製品/外に出ている製品でCVSS 9.0以上/ログイン不要で乗っ取りやコード実行ができるもの | 72件 | 1週間以内に修正版を当てる。PCのソフトは再起動まで済ませる |
| 定例で | 悪用は未確認で、社内向け・条件付きのもの | 12件 | 月例の更新の流れで当てる。条件に当たれば前倒しする |
| 事業者に確認 | クラウドサービスの事業者側の脆弱性で、利用者が直せないもの | 6件 | 預けている情報を確かめ、事業者の発表を追う。必要なら問い合わせる |
この優先度は、その製品を使っていて修正版を当てていない場合の目安です。同じ製品でも、自社が外に公開しているか、その機能を使っているかで前後します。
4. 原因は6つの型に収まる:型ごとの防ぎ方
脆弱性は製品ごとに無数にありますが、原因の種類(CWE:脆弱性の種類の分類)で並べると、対策が同じになるいくつかの型に収まります。DBの163件を6つの型に分けました(種類が非公表の13件を除く)。型が分かると、使う側は「自社のどこを見ればよいか」が、作る側(自社開発・委託開発)は「同じ種類の穴を作らない工夫」が分かります。
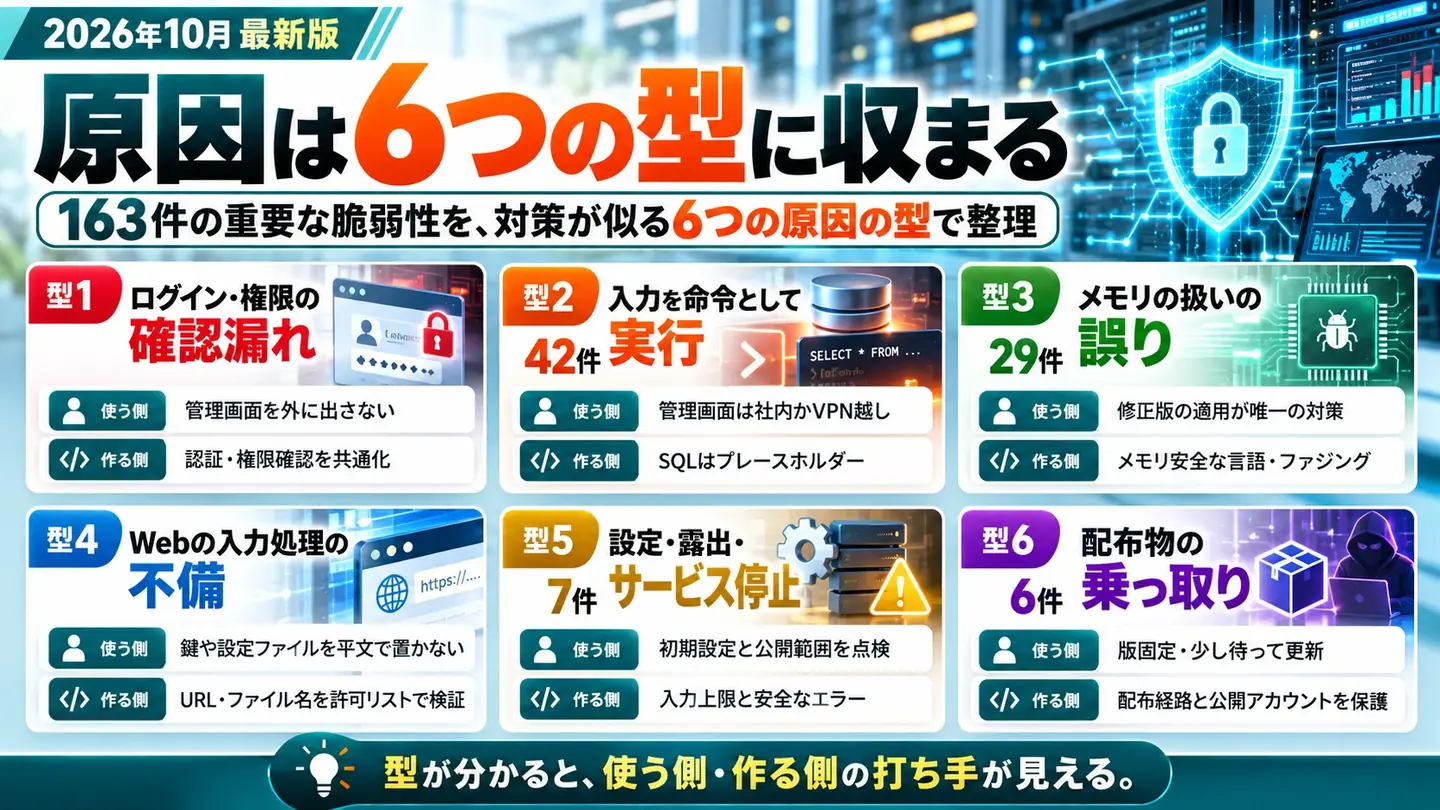
型1:ログイン・権限の確認漏れ(42件)
ログインや権限の確認が抜けている、またはすり抜けられる誤りです。証明書や署名の確かめ方の誤りもここに入れました。VPN機器(FortiCloud SSOの認証回避、Check PointのVPN、Ivanti Connect Secure)、遠隔保守ツール(ConnectWise ScreenConnect、SimpleHelp、BeyondTrust)、管理画面(cPanel、Cisco Catalyst SD-WAN)で多く、ログインなしで管理者になれるものもあります。
- 使う側:管理画面をインターネットに出さない。VPN・遠隔保守ツールは多要素認証にし、修正版を最優先で当てる。修正後も、攻撃者が作った管理者アカウントや設定が残っていないかを確かめる
- 作る側:すべての受付口で、認証と権限の確認を共通の仕組みに通す。証明書・署名の検証を省かない
型2:入力を命令として実行してしまう(42件)
受け取った文字列をそのままSQL・OSのコマンド・プログラムとして実行してしまう誤り(インジェクション)と、受け取ったデータを復元するときに中身を信じてしまう誤り(デシリアライズ)です。データ分析ツールMetabase(パスワード再設定の受付口のSQLインジェクション、CVSS 10.0)、WordPress本体(wp2shell)、Movable Type、SharePoint Server、Langflowなどで悪用されました。
- 使う側:管理画面・分析ツール・業務アプリを、インターネットに出さない(社内かVPN越しに限る)。WAF(不正な通信を止める仕組み)は既知の攻撃の型を止める、修正版までのつなぎと考える
- 作る側:SQLはプレースホルダー、コマンドは引数の配列で渡す。外から来たデータを、型ごと復元しない
型3:メモリの扱いの誤り(29件)
C・C++で書かれた部品で、確保した領域の外に書き込んだり、解放したメモリを使ったりする誤りです。ブラウザ(Chromeのゼロデイ)、VPN機器(F5 BIG-IP、Citrix NetScaler)、実行環境(php2shell、Node.jsのBrotli=HTTP2Shell)、OSに多く、成功すると遠隔からプログラムを動かされます。
- 使う側:修正版の適用が唯一の対策です。ブラウザ・OS・機器は自動更新にし、再起動まで済ませる。組み込まれた部品の脆弱性は、部品ではなく製品の版で判断する(7章で説明します)
- 作る側:新しく作る部分はメモリ安全な言語(Rustなど)を選ぶ。大量の壊れた入力で試す検査(ファジング)を入れる
型4:Webの入力処理の不備(24件)
ファイルの場所の指定を悪用される(パストラバーサル)、サーバーに別の宛先へ通信させられる(SSRF)、画面に不正なスクリプトを埋め込まれる(XSS)などの誤りです。GitLab、Atlassian、VMware vCenter、SpeeCAN RAIDENのメディアサーバーなどで、設定ファイルや秘密の鍵を読まれ、次の侵入に使われました。
- 使う側:秘密の鍵・パスワードを設定ファイルに平文で置かない。読まれた可能性があれば鍵を作り直す。公開する必要のない受付口(アップロード・プレビュー・Webhook)を閉じる
- 作る側:ファイル名・URLは許可リストで確かめ、正規化してから判定する
型5:設定・露出・サービス停止(7件)
細工した通信でサービスを止められる、見えてはいけない情報が見える、初期設定のまま危険な状態になっている、といった誤りです。単独の被害は小さく見えても、ほかの穴と組み合わせて使われます。
- 使う側:初期パスワードや不要な機能を止め、公開範囲を定期的に点検する。止められたときの代わりの手段を決めておく
- 作る側:入力の大きさや回数に上限を設け、エラーで内部の情報を返さない
型6:配布物の乗っ取り(6件)
正規のソフトや部品の配布経路が乗っ取られ、悪意あるコードが入った版が配られるものです。週に数千万回使われるnpmのaxios(3月)、keyvから広がったワーム(8月)、脆弱性スキャナーのTrivy(3月)、Notepad++の更新機能、DAEMON Tools Liteで起きました。製品の作りの穴ではなく、開発者のアカウントや配布サーバーが狙われます。
- 使う側:lockファイルで版を固定し、新しい版はすぐ入れず数日待つ。インストール時に自動で動く処理を止める。乗っ取りが公表されたら、その版を入れた端末とCI(自動のビルド・検査の仕組み)の認証情報をすべて作り直す
- 作る側:公開用のアカウントに多要素認証をかけ、公開はCIからの署名つきに限る
5. 分野別の対処法
同じ脆弱性でも、どこで動いているかによって、版の確かめ方と直し方が変わります。分野ごとに、2026年の主な例とやることをまとめました。
5-1. Web実行環境・ライブラリ(PHP・Node.js・Next.js など)
| 脆弱性 | 修正版 | 注意点 |
|---|---|---|
| PHP「php2shell」(CVE-2026-109618・109619、CVSS 9.2) | 8.5.12/8.4.27/8.3.36/8.2.35 | Webのリクエストを処理するすべての動かし方が対象。8.1以前は公式の配布版の修正が出ない。詳細はphp2shellの解説 |
| Node.js・Brotli「HTTP2Shell」(CVE-2026-111497、CVSS 9.2) | Node.js 22.23.4/24.22.1/26.12.1、Bun 1.4.4、PythonのBrotli 1.2.1 | 外部から受け取ったBrotli圧縮のデータを展開する経路が対象(サーバーから外部へのfetchの応答など)。名前と違いHTTP/2の欠陥ではない |
| Next.js(10月の勧告2件、GitHubの評価はCritical) | 15.5.28/16.4.1 | 画像最適化でSVGを扱う場合と、use cacheで型付き配列を返す場合が対象。同じ版でServer Actionsのサービス停止も直っている |
| OpenSSL(CVE-2025-15467)、Apache Tomcat、nginx、Ruby on Rails、Laravel など | 各勧告の版 | Tomcatは4月に修正、8月に悪用が確認された |
- 動かし方ごとに直し方が違う:自社のサーバーならOSのパッケージを更新して再起動。コンテナは元のイメージを更新して作り直す。クラウドの実行環境(PaaS)は、事業者が修正版に切り替えるまで利用者は版を上げられないので、事業者の告知を確かめ、本番に版を答えさせて切り替わりを確認します
- 部品はlockファイルで確かめる:package-lock.jsonなど、実際に入った版を記録したファイルで判断します。設定には「この版以上」としか書いていないことが多いためです
- 条件を確かめる:HTTP2Shellは「信頼できない圧縮データを展開する経路」がなければ成り立ちません。ただし、確かめ終わるまでは当てはまる扱いにします
5-2. CMS・業務Webアプリ(WordPress・Movable Type・EC-CUBE・Metabase など)
- WordPress本体:7月のwp2shell(7.0.2/6.9.5/6.8.6で修正、7月21日にKEV追加)に続き、9月にも悪用された脆弱性(CVE-2026-87902、7.1.2で修正)が出ました。本体の自動更新を有効にし、プラグイン・テーマも含めて更新します
- Movable Type:4月と10月に、ログインなしでプログラムを実行されるおそれのある脆弱性が修正されました(10月は9.3.0/9.0.10/8.8.6/8.0.13)。mt-upgrade.cgiなどの管理用スクリプトを外から使えないようにします
- EC-CUBE:4系用のAmazonPayプラグインで、注文手続きの途中で別のサイトへ転送される脆弱性が悪用されました(10月)。プラグインの更新も忘れずに
- データ分析ツール(Metabase)・業務の自動化ツール(n8n):社内で立てたものがインターネットに出ていると、ログインなしで乗っ取られます。国内でもMetabaseの脆弱性からの漏えいが公表されました。社内か、VPN越しだけに限ります
- PHPやWordPressを使い続ける必要がないサイトは、静的なHTMLに置き換えて、更新すべき部品そのものを減らす手もあります(カトルセの実例)
5-3. VPN・ネットワーク機器(Fortinet・Ivanti・Citrix・Palo Alto・Check Point など)
ランサムウェアの入口になりやすい分野です。DBでは、この分野の悪用確認の割合がいちばん高く、Fortinet関連が8件、Ciscoが9件、Ivanti・Citrix NetScalerが各5件と、同じ製品が1年に何度も悪用されました。
- 修正版は当日中に:悪用確認のものは、修正版の公開から数日で攻撃が始まります。当てられないときは、外からの接続(SSL VPN・管理画面)を止めることも選択肢です
- 修正版を当てても終わりではない:修正前に侵入されていれば、攻撃者が作った管理者アカウントや仕込まれたプログラムは残ります。6月には、FortiGateへのログイン試行の道具と、ログインできると確かめた認証情報の一覧が見つかり(通称FortiBleed)、JPCERT/CCも注意を呼びかけました。管理者・VPN利用者のパスワードを変え、多要素認証にします
- 管理画面をインターネットに出さない:管理画面への接続は、社内の決まった端末からだけに絞ります
- サポートの切れた機器を入れ替える:修正版が出ない機器は、それ自体が穴になります
5-4. サーバー・業務基盤(SharePoint・Exchange・VMware・バックアップ・遠隔保守ツール)
- SharePoint Server(オンプレミス):2026年に悪用が確認された脆弱性がDBに7件(CVE番号では8件)あり、ランサムウェアでの利用も確認されています。インターネットに公開しているなら、公開をやめるか、毎月の更新を確実に当てます
- 仮想化基盤とバックアップ:VMware vCenter(7月の脆弱性はランサムウェアでの利用を確認)、Veeam(CVSS 10.0)、Acronis、Ahsayなど、バックアップ製品がランサムウェアに狙われています。バックアップはネットワークから切り離した控えを持ち、管理画面への接続を絞ります
- 遠隔保守ツール:BeyondTrust、ConnectWise ScreenConnect、SimpleHelp、N-able N-centralで悪用が確認されました。保守会社が使っているツールも含めて、何が入っているかを把握します
- 社外とのファイル受け渡し・メールの装置:国内製品でもFileZen(2月、V5.0.11で修正)やGUARDIANWALL MailSuite(5月)で悪用が確認されています
5-5. PC・ブラウザ・業務ソフト(Chrome・Windows・Office・Acrobat・Zoom)
- 自動更新と再起動:Chromeは2026年に少なくとも7件のゼロデイが修正されました。Windows・Officeも毎月のように悪用確認の修正が出ています。自動更新を有効にし、再起動まで済ませることが対策です。更新しただけでは、動いているプログラムは古いままです
- 業務ソフトの版を一覧にする:Acrobat、Zoom、Notepad++など、個別に入れたソフトは更新が止まりがちです。資産管理ツールで社内の版を一覧し、古い端末を洗い出します。資産管理ツール自体(LANSCOPE、SKYSEA Client Viewなど)の脆弱性も出ているので、管理サーバーの更新も忘れずに
5-6. AI・開発ツール(Langflow・n8n・LiteLLM・Claude Code・npm など)
2026年に目立った新しい分野です。DBには12件あり、8件で悪用が確認されました。生成AIの開発や業務の自動化を試すために立てたサーバー(Langflow、n8n、LiteLLM、MLflow、Ray、marimo、Kestra)が、ログインなしのままインターネットに出ていて狙われる例です。
- 試しに立てたサーバーを棚卸しする:部署で立てたAIツールのサーバーがインターネットに出ていないかを確かめ、出すなら手前に認証を置きます
- AIのコーディングツールも更新する:Claude Code(CVE-2026-39861)やCursor(CVE-2026-50548ほか)で、作業フォルダの外に書き込めてしまう脆弱性が見つかりました。社員の端末のツールも更新の対象です
- 部品の取り込みに時間差を置く:npmの乗っ取り(axios・keyvなど)では、悪意ある版は見つかりしだい削除されましたが、それまでの間に入れた端末やCIが被害を受けました。新しい版をすぐ入れない設定にすると、被害を避けやすくなります
5-7. クラウドサービス・委託先
国内の事故では、ここがいちばん大きな経路でした。自社では直せないので、確かめて備えることが仕事になります。
- どこに何を預けているかを一覧にする:サービス名、預けている情報の種類と件数、担当者、契約の更新日。一覧の作り方は構成と版の一覧(SBOM)の記事で紹介しています
- 大きな脆弱性が出たら問い合わせる:「使っているか」「本番の版」「修正版の適用日」の3点を文書で聞きます
- 契約に入れる:脆弱性・事故のときの報告の期限、再委託の制限、契約終了時のデータ消去の証明。採用管理のApplyNowの事故では、契約終了後も応募者の情報が消されていませんでした
使っている製品と委託先の一覧づくり、毎日の脆弱性情報の照合を、生成AIで回したい方へ
「どのシステムが、どの版の部品を使っているか」「どの委託先に何を預けているか」を一覧にし、新しい脆弱性や事故の情報と毎日照らし合わせる。カトルセのAI顧問が、この仕組みづくりをご支援します。
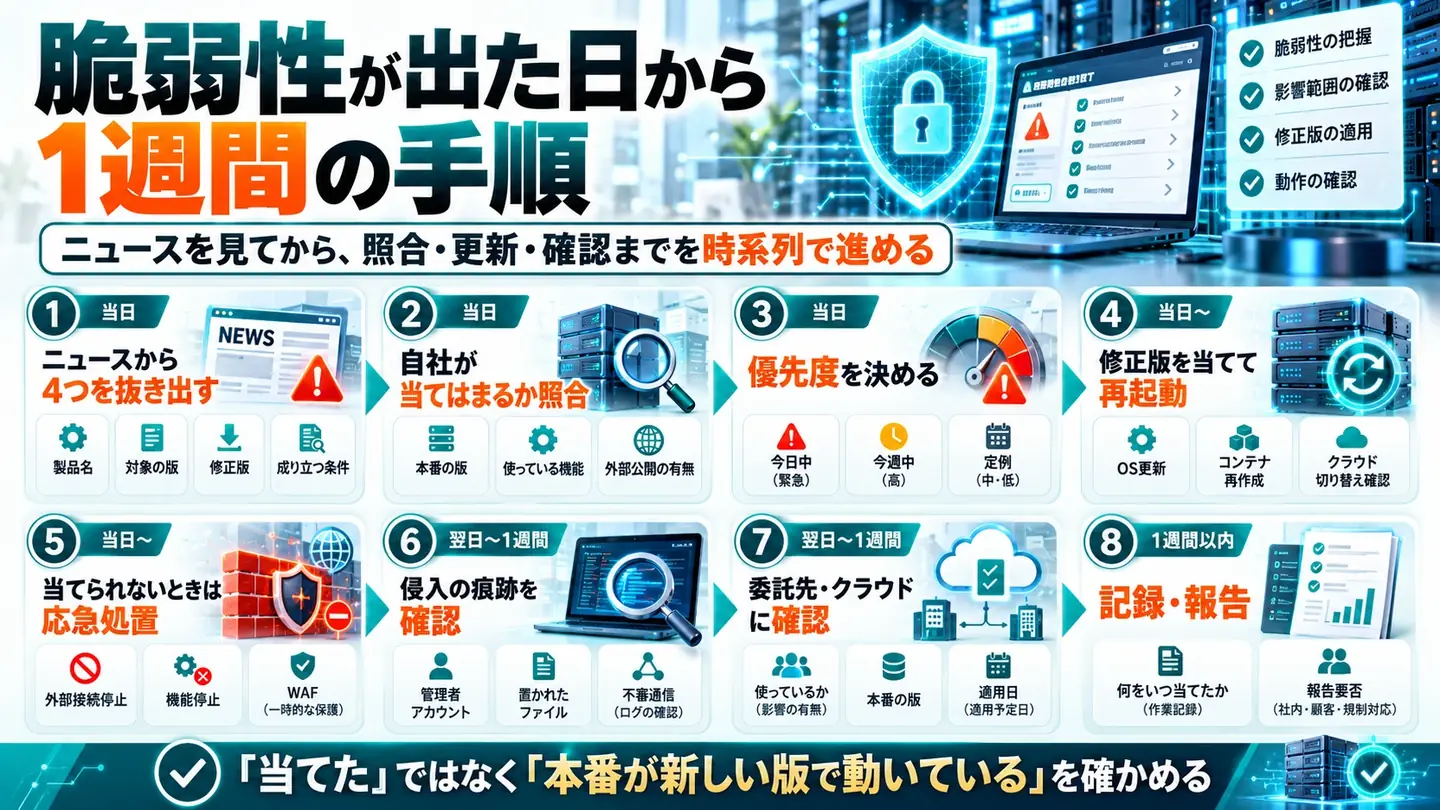
6. 脆弱性が出た日から1週間の手順
新しい脆弱性のニュースが出たときの動きを、時間の順に並べました。社内の手順書の下書きとしてお使いください。
- 【当日】ニュースから4つを抜き出す:製品名、対象の版、修正版、成り立つ条件。あわせて、悪用が確認されているか(KEV・開発元・JPCERT/CC)を確かめます
- 【当日】自社が当てはまるかを照合する:使っている製品と版の一覧を引き、「本番で動いている版」と比べます。確かめ終わるまでは「当てはまる」扱いにします
- 【当日】優先度を決める:3章の4つの問いで、今日中/今週中/定例で、を決め、担当と期限を記録します
- 【当日〜】修正版を当て、動かし直す:更新したら、サービスや端末を再起動します。コンテナは作り直し、クラウドの実行環境は事業者の切り替えを確認します
- 【当日〜】当てられないときは応急処置:外からの接続を止める、その機能を止める、WAFのルールを当てる。いずれも完全な対策ではなく、修正版までのつなぎです
- 【翌日〜1週間】侵入の痕跡を確かめる:悪用が確認されたもので、修正が遅れた期間があれば、見覚えのない管理者アカウント、設定の変更、置かれたファイル、不審な通信の記録を調べます。痕跡があれば、機器を切り離して記録を保全し、専門の会社に調査を依頼します
- 【翌日〜1週間】委託先・クラウドサービスに確認する:預け先が同じ製品を使っていないか、修正版を当てたかを問い合わせます
- 【1週間以内】記録し、報告が要るかを判断する:何をいつ当てたかを一覧に残します。個人情報が漏えいしたおそれがあれば、個人情報保護委員会への報告(発覚から3〜5日以内の速報)が必要になる場合があります
7. 落とし穴:版の数字と「名前」で判断しない
対処の手順そのものは単純ですが、判断を誤りやすい点がいくつかあります。2026年の例で見ていきます。
部品の版の表示は、直っても変わらないことがある
HTTP2Shellでは、Node.jsが組み込んでいるBrotliの修正は「差分の取り込み」で行われました。カトルセが公式のNode.js 24.21.0(修正前)と24.22.1(修正後)を並べて確かめたところ、Node.jsが表示するBrotliの版はどちらも1.2.0のままでした。「Brotliが1.2.0だから修正前」と判断すると誤ります。修正済みかどうかは、Node.jsの版(24.22.1以上など)で判断します。PHPでも、OSの提供元のパッケージは修正だけを取り込むため、版の番号が「8.3.36」にならないことがあります。
通称に引きずられない
HTTP2Shellは、名前と違ってHTTP/2という通信の仕組みの欠陥ではなく、圧縮の展開処理の欠陥です。HTTP/2を止めても防げません。通信のヘッダーで「Brotliで圧縮しないで」と頼んでも、悪意あるサーバーは構わずBrotliで送ってこられるので、受け取った側が自動で展開する作りなら防げません。通称は目を引くために付けられることが多いので、勧告の「対象」と「条件」を読みます。
点数が低いから後回し、をしない
3章で見たとおり、CVSS 5〜6台でも悪用されたものが10件ありました。「悪用確認」が付いたら、点数に関係なく先に当てます。
修正版を当てても、入り込まれた後なら終わらない
修正前に侵入されていれば、管理者アカウントや仕込まれたプログラム、盗まれた鍵は残ります。VPN機器や遠隔保守ツールで悪用が確認されたものは、修正のあとに痕跡を確かめ、必要ならパスワードや鍵を作り直します。
更新したつもりでも、古いまま動いている
再起動していない、コンテナを作り直していない、クラウドの実行環境がまだ切り替わっていない。カトルセも、設定ファイルに書いた版と本番で動いている版がずれていた経験があります(SBOMの記事)。「当てた」ではなく「本番が新しい版で動いている」を確かめて完了にします。
検査ツールが見落とす部品がある
BrotliやOpenSSLのように製品の中に組み込まれた部品は、OSのパッケージを調べる検査ツールでは見つからないことがあります。使っている製品ごとに、開発元の勧告で確かめます。
8. 生成AIで回す:照合と下書きはAI、判断は人
脆弱性の情報は毎日出ます。人が全部を読むのは現実的ではありませんが、照合の作業は生成AIと相性がよい仕事です。勧告から要点を抜き出す、自社の一覧と照らして当てはまりそうな行を挙げる、委託先への問い合わせ文を書く、といった使い方です。カトルセのこのDBも、収集と公式記録との突き合わせに生成AIを使い、分類と文章を人が確かめて作りました。
コピーして使える:脆弱性の勧告を読ませる依頼文
次の脆弱性の勧告(または報道)を読み、表にまとめてください。
1. 製品名と、対象の版(どの版からどの版まで)
2. 修正版
3. 成り立つ条件(特定の機能・設定・置かれ方)
4. 攻撃にログインが要るか、利用者の操作が要るか
5. 悪用が確認されているか(根拠の発表元と日付)
6. すぐに修正版を当てられないときの応急処置
書いていないことは「記載なし」とし、推測で埋めないでください。

続けて、下の「使っている製品の一覧」と照らし合わせ、当てはまる可能性がある行と、確かめるべきことを挙げてください。
(ここに勧告の本文と、社内の一覧を貼る)
社内の一覧をAIに読ませるときは、会社で使ってよいと決めたサービスで行ってください。最後に「当てはまる」と判断し、修正の順番を決めるのは人です。
よくある質問(FAQ)
まとめ ── 「悪用されているか」「外に出ているか」で順番を決める
- 脆弱性は事故の元の原因。国内では、脆弱性の悪用による事故の86%が委託先・クラウドサービス経由でした。自社のもの・預けているもの・社員のPCの3つを見ます。
- CVSSの点数だけで決めない。悪用されているか、外に出ているか、ログインが要るか、その機能を使っているかの4つで、今日中/今週中/定例で、を決めます。
- 原因の型を知る。ログイン・権限の確認漏れ、入力を命令として実行、メモリの扱いの誤りが多く、型ごとに打ち手が決まります。
- 当日に照合し、当てて、動かし直す。悪用確認は当日中。更新後は再起動・作り直しまで済ませ、本番の版を確かめて完了にします。
- 当てた後も確かめる。侵入の痕跡、残ったアカウントや鍵、委託先の対応まで確かめて、1週間で区切りをつけます。
脆弱性の照合と対応の手順を、仕組みにする
「どのシステムが、どの版の部品を使っているか」「どの委託先に何を預けているか」を一覧にし、新しい脆弱性や事故の情報と毎日照らし合わせる。カトルセのAI顧問では、こうした仕組みを生成AIで回すところまでご支援します。ご相談はお問い合わせからどうぞ。
情報システムを兼ねている方が、生成AIを照合や問い合わせ文の作成に使えるようになるには、自社の業務を題材に試すのが近道です。情シスの方向けの考え方は情シスこそ生成AI研修を受けるべき理由にまとめています。
参考
- カトルセ「脆弱性DB 2026」(163件・出典は各行に記載)
- CISA「Known Exploited Vulnerabilities Catalog」(2026年10月23日版)
- CVE Program(CVEの公式記録)
- JPCERT/CC「注意喚起」
- IPA「重要なセキュリティ情報」
- Node.js「Wednesday, October 21, 2026 Security Releases」
- GitHub Advisory Database「Next.js: Unauthenticated Remote Code Execution in Image Optimization API when SVG files are processed」
- カトルセ「PHPの緊急脆弱性「php2shell」とは」
- カトルセ「セキュリティ事故DB 2026」
※ 本記事は2026年10月25日時点で確認した情報にもとづいています。脆弱性のCVSS・公表日・悪用の有無は、CVE Programの公式記録とCISAのKEV(2026年10月23日版)で確かめ、Node.jsはNode.jsの公式発表、Next.jsはnpmの脆弱性データベース(GitHub Advisory Database)でも確認しました。JPCERT/CC・IPA・開発元の一部のページはこの環境から原文を開けず、検索結果と報道で確認したものがあり、DBの各行に確度として示しています。Brotliの版の表示は、Node.js公式の配布物(24.21.0と24.22.1)を動かして確かめました。国内の事故の件数は、カトルセのセキュリティ事故DB(2026年6月3日〜10月21日公表分)によります。本記事に登場する製品名・サービス名は、それぞれの提供元の商標または登録商標です。