GMOランサムウェア被害とは?お名前.com不正アクセスの全容と個人・企業の対策【生成AI活用】
結論から言えば、2026年10月に報じられた「GMOのランサムウェア被害」は、データを暗号化される前の段階(不正アクセス、顧客情報の持ち出し、証券・FX口座の不正取引、100万ドルの脅迫)だけで、個人のお金と企業の信頼が大きく損なわれた事案です。対象はGMOインターネットのFX自動売買向けクラウド「お名前.com デスクトップクラウド」で、影響の可能性は最大2万6,739台です。個人は今日中にパスワード変更と全セッションの切断、企業は入口・権限・バックアップの3点から手を付けるのが最短です。
本記事では、2026年10月25日時点のGMOの公式発表(第1報〜第4報)と報道をもとに、ランサムウェアの基本、今回の経緯と攻撃の流れ、個人と企業が取るべき対策、そして専任のいない会社が生成AIで対策を回す方法までを、専門用語をできるだけ使わずに解説します。調査は続いており、新しい発表があれば更新します。
- 何が起きたか: FX自動売買向けクラウドに不正アクセス。影響の可能性は最大2万6,739台で、口座の不正取引で「600万円の損失」という声も出ています。
- 「ランサム被害」の中身: 公式に確認されたのは侵入・情報の持ち出し・不正取引・脅迫まで。データの暗号化は「予告」の段階です(10月25日時点)。
- 個人がやること: 今日中にパスワード変更・全セッションの切断・二段階認証・取引履歴の確認。見舞金5,000円と実損補償の申請方法は11月6日までに案内されます。
- 企業がやること: 国内のランサムウェア被害は2025年に226件、うち約6割が中小企業です。入口・権限・バックアップ・委託先・初動の5本柱で備えます。
- 生成AIの使いどころ: 「読む・まとめる・書く・練習する」を任せれば、専任がいなくても最初の対策を早く終えられます。判断と権限は人が持ちます。
自社は大丈夫か、30分で整理する
「どこから手を付ければいいか分からない」段階なら、30分の無料相談で現状を伺い、本記事の企業の対策のどこから始めるべきかをお伝えします。生成AIで点検や手順書づくりを社内で回したい場合は、法人向け生成AI研修もご覧ください。
ランサムウェアとは?初心者向けにしくみと最新の手口を解説
ランサムウェアは「身代金(ransom)」を要求するための不正プログラムです。たとえるなら、泥棒が家に入り、金庫に別の鍵をかけて「鍵が欲しければ金を払え」と迫る手口です。いまはそれに加えて「払わなければ盗んだ書類をばらまく」と脅すのが普通になりました。
脅し方は段階的に増えてきました。
- 暗号化だけ — データを使えなくして「元に戻したければ払え」。バックアップがあれば拒めた。
- 二重恐喝 — 暗号化の前にデータを盗み、「払わなければ公開する」。バックアップだけでは拒めなくなった。
- 三重・四重恐喝 — サービス妨害、取引先や顧客への直接の連絡などを重ねて圧力を強める。今回は「盗んだ口座で不正な注文を続ける」という脅しが加わりました。
- 暗号化しない恐喝(ノーウェアランサム) — 盗んで脅すだけ。今回も「暗号化は予告、実際には窃取と脅迫」で、この形に近いです。
犯罪の「分業化」も進んでいます。ランサムウェアを作る人、企業に入り込む鍵を売る人、実行する人が分かれていて、道具一式を貸し出す仕組み(RaaS:ランサムウェア・アズ・ア・サービス)があります。高度な技術がなくても攻撃に加われるため、件数が減りません。
日本の被害は高止まりしています。警察庁によると2025年のランサムウェア被害の報告は226件(前年222件)で、そのうち約6割の143件が中小企業でした。侵入の入口は、社外から社内につなぐVPN機器とリモートデスクトップが8割を超えます(警察庁 令和7年の情勢、内訳は解説記事)。2025年秋にはアサヒグループやアスクルが攻撃を受け、受注・出荷が長く止まりました。「大企業だけの話」ではありません。
GMOランサムウェア被害の経緯:お名前.com デスクトップクラウド不正アクセスの時系列と被害
攻撃されたのは、FXの自動売買ソフトを24時間動かすための「クラウド上に借りるWindowsパソコン」です。利用者は自宅のパソコンからリモートデスクトップでこのパソコンを操作し、中で MT4・MT5 などの取引ソフトを動かします。取引ソフトには証券・FX口座のIDとパスワードが保存されているため、ここに入られると口座を勝手に動かされます。
時系列
| 日付 | 出来事 | 出典 |
|---|---|---|
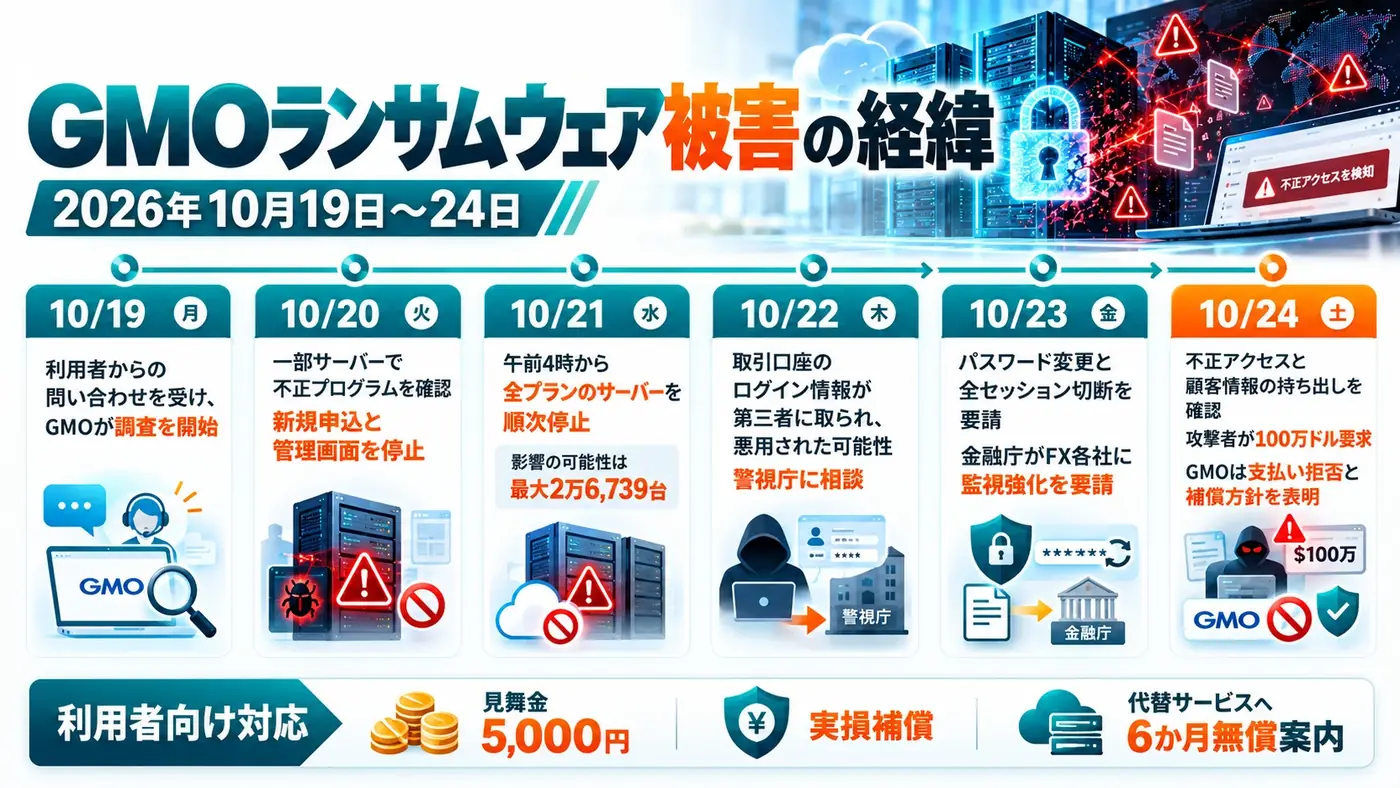
| 10月19日 | 利用者からの問い合わせを受け、GMOが調査を始める | ウェステリア |
| 10月20日 | 一部の利用者のサーバーに、第三者が置いた不正プログラムを確認。新規申込と管理画面を止める | セキュリティ対策Lab |
| 10月21日 | 午前4時から全プランのサーバーを順次停止(第1報)。影響の可能性は2万6,739台。この日以降、身に覚えのない取引の報告が相次ぐ | INTERNET Watch |
| 10月22日 | 第2報。取引口座のログイン情報が第三者に取られ、悪用された可能性。警視庁に相談 | GMO 第2報 |
| 10月23日 | 第3報。口座と取引ソフトのパスワード変更と、ログイン中の全セッションの切断を「本サービス以外の端末から」行うよう要請。金融庁がFX各社に不審な取引の監視強化を要請 | GMO 第3報、日本経済新聞 |
| 10月24日 | 第4報。システムの問題による不正アクセスと顧客情報の持ち出しを確認。攻撃者の金銭要求には応じないと表明し、補償と政府への要請を発表。同日、攻撃者を名乗る人物が100万ドル(約1億5,700万円)を要求する声明 | GMO 第4報、セキュリティ対策Lab |
| 11月6日まで | 補償の申請方法・必要書類・支払い時期を、公式サイトと登録メールで案内する予定 | ビジネス+IT |
被害と補償
利用者からは「600万円の損失」「55万円なくなった」という声が出ています(ITmedia NEWS)。2秒で約416万円を失ったという報道もあります(ライブドアニュース)。OANDA Japan は、安全確認のため出金の依頼を一時的に保留しました(FinanceFeeds)。
GMOが第4報で決めた対応は次の3つです(GMO 第4報)。
- 利用中の全員に、被害の有無にかかわらず見舞金5,000円
- 不正取引による実際の損失を補償(所定の手続きが必要)
- 侵害された基盤は再開せず、別の基盤の代替サービスへの乗り換えを案内(6か月無償)
あわせて、2026年10月に施行された能動的サイバー防御の仕組みで、攻撃元を突き止めて無力化するよう政府に要請しました。ただし政府側は「重要インフラなど重大な影響がある場合が対象」と慎重だと報じられています(朝日新聞)。
分かっていること・分かっていないこと
| 項目 | 状態 | 中身 |
|---|---|---|
| 不正アクセスと顧客情報の持ち出し | 公式に確認 | 第4報で「システムにセキュリティ上の問題が存在」と認めた |
| 不正取引による金銭被害 | 公式に確認 | 利用者の報告を受け、GMOが実損の補償を表明 |
| 実際に侵害された台数・口座数・被害総額 | 未公表 | 2万6,739台は「影響の可能性」の数で、確定値ではない |
| 侵入の原因 | 未公表 | 具体的な侵入経路はまだ示されていない |
| 共通の管理者権限で多数のサーバーに一斉に入った | 攻撃者の主張(未検証) | サーバー群を一括管理する仕組みと、共通の管理者権限を悪用したと主張 |
| 利用者の自宅パソコンからも情報を盗んだ | 攻撃者の主張(未検証) | リモートデスクトップのドライブ共有を通じて、接続元のパソコンを読んだと主張 |
| ランサムウェアによる暗号化 | 予告・要請の段階 | 実行は予告だけ。「10月27日正午が期限」という情報も出回るが、出典は確認できない |
| 政府による能動的サイバー防御 | 予告・要請の段階 | GMOが要請した段階で、実施は決まっていない |
国内のほかの情報漏えい・セキュリティ事故と比べたい方は、情報漏えいの原因と事例2026と、本件も収録しているセキュリティ事故DB 2026をご覧ください。
なぜ被害が広がったのか?攻撃の流れと4つの教訓
被害が大きくなったのは、顧客一人ひとりのサーバーではなく、それらをまとめて管理する側に穴があったためです。家にたとえると、各部屋の鍵ではなく、マンションの管理人室の合鍵が盗まれた状態です。
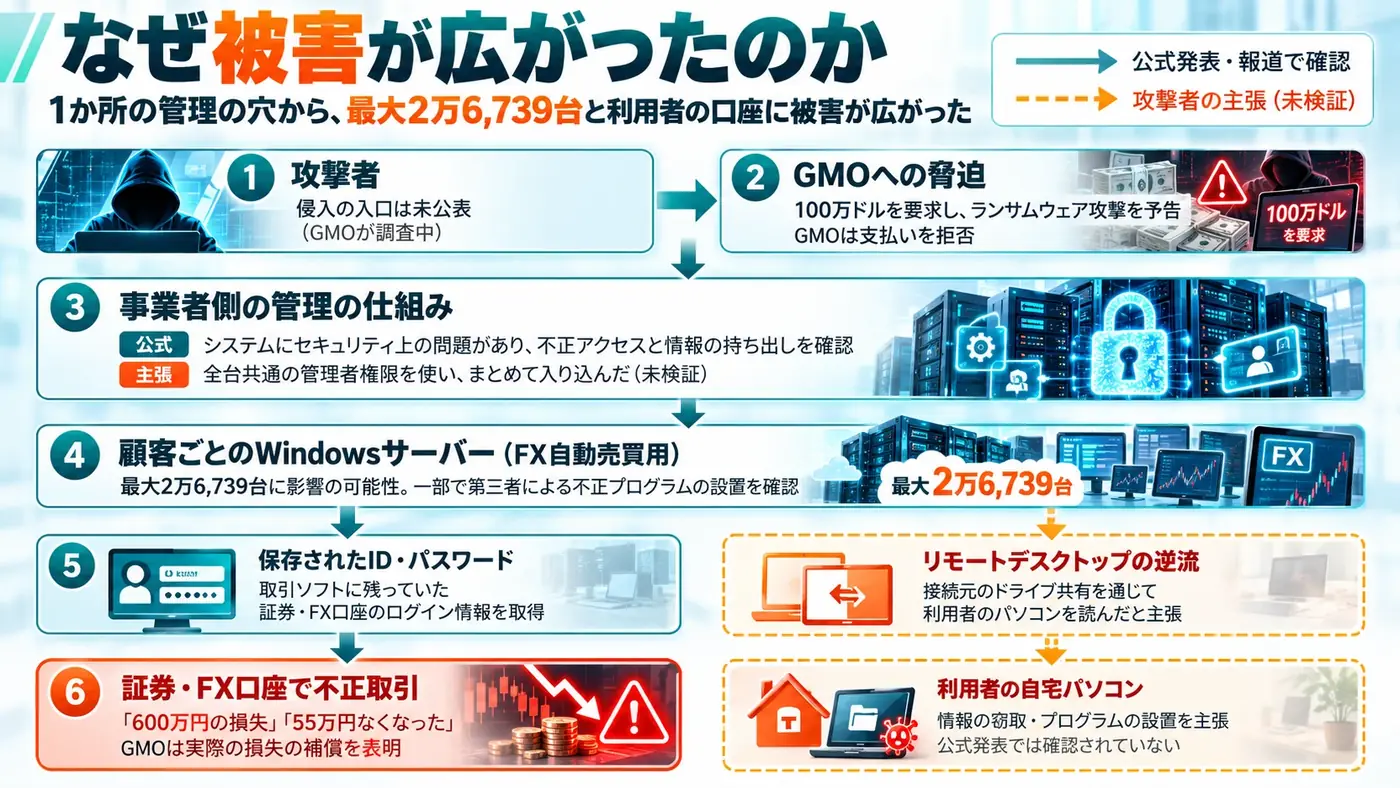
実線は公式発表と報道で確かめられた流れ、破線は攻撃者の主張で、まだ検証されていません。確定している被害は左下の「口座での不正取引」です。
一般的な侵入の入口
- 更新していないVPN機器 — 社外から社内に入るための通用口。弱点が公開されると、すぐに狙われます。
- インターネットに開いたリモートデスクトップ — 弱いパスワードや使い回しで入られます。
- 盗まれたID・パスワード — 他社で漏れたものの使い回しや、偽メールで入力させたものです。
- 委託先・クラウド事業者 — 今回のように、預け先から入られます(サプライチェーン攻撃)。
今回の事案から読み取れる教訓
- 「共通の合鍵」は最大の弱点。 1つで全部開く権限は、破られたときの被害範囲も全部になります。
- 便利な機能は通り道にもなる。 ドライブ共有のように手元と接続先をつなぐ機能は、接続先が乗っ取られると逆向きに使われます。今回は主張の段階ですが、仕組みとしては起こりえます。
- パスワードを保存した場所が狙われる。 自動売買ソフトに口座のパスワードを保存していたことが、不正取引に直結しました。
- 止める判断の速さが被害の上限を決める。 GMOは不正プログラムを確認した翌日の未明に、全台の停止を始めました。
個人がやるべき対策チェックリスト(GMO利用者とすべての人)
個人がランサムウェアに巻き込まれるのは、多くの場合「自分の情報を預けた企業が破られたとき」です。自分では防げない部分がある以上、「漏れても被害につながらない」備えが要点になります。
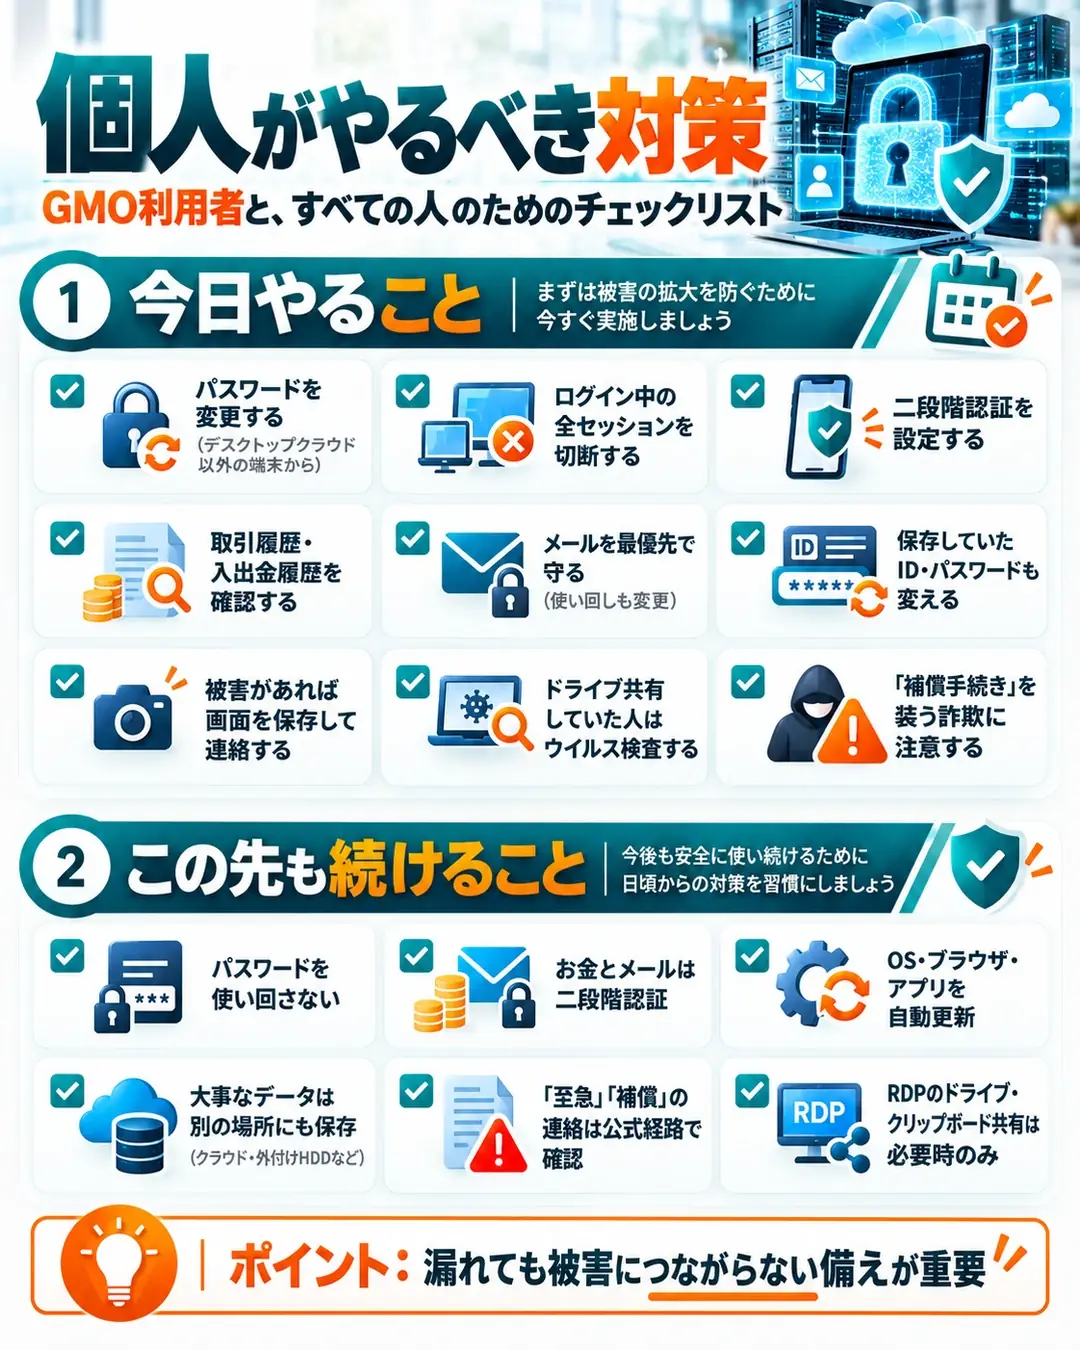
デスクトップクラウドの利用者:今日やること
- 証券・FX口座と取引ソフト(MT4・MT5 など)のパスワードを、デスクトップクラウド以外の端末から変更する
- 証券・FX会社のサイトで、ログイン中の全セッションを切断する
- 二段階認証を設定する(使える会社なら必ず)
- 10月以降の取引履歴・入出金履歴と、出金先の口座・登録メールが変わっていないかを確認する
- 同じパスワードを使い回しているサービスも変える。特にメールは、他のパスワードを再設定できてしまうため最優先
- サーバー内やブラウザに保存していたID・パスワードもすべて変える
- 身に覚えのない取引があれば、画面を保存して証券・FX会社とGMOに連絡し、警察にも相談する(補償の手続きで使う)
- リモートデスクトップで自宅パソコンのドライブを共有していた人は、ウイルス対策ソフトで全体を検査し、スタートアップに覚えのないプログラムがないか確かめる
- 「補償の手続き」を装う詐欺に注意する。GMOは手続きでパスワードや暗証番号を尋ねない。攻撃者を名乗る連絡のURLやファイルは開かず、返信もしない
自宅パソコンのOSの入れ直しは、GMOは10月25日時点で求めていません。検査で不審な点が見つかった、または不安が消えない場合の選択肢と考えてください。
すべての人:この先続けること
- パスワードを使い回さない。 パスワード管理アプリに長いパスワードを作らせ、覚えるのは1つだけにする。
- お金とメールは二段階認証にする。 SMSより認証アプリやパスキーのほうが盗まれにくい。
- OS・ブラウザ・アプリを自動更新にする。 攻撃の多くは、修正済みの弱点を突きます。
- 大事なデータは別の場所にも保存する。 外付けディスクは、ふだんはパソコンから外しておく。
- 「至急」「補償」「停止」の連絡は、メールのリンクではなく公式アプリやブックマークから確かめる。
- お金に直結するログイン情報を、他人のサーバーに置きっぱなしにしない。 やむを得ず置くなら、出金先の固定や出金時の追加認証を設定し、破られたときの被害を小さくする。
- リモートデスクトップの「ドライブ」「クリップボード」共有は、必要なときだけオンにする。 接続先が乗っ取られると、手元のパソコンまで見られます。
会社員の方は、次の企業のランサムウェア対策の章を、社内の情シス担当や経営者に共有してください。個人の備えと会社の備えは、同じ「入口」と「権限」の問題です。
企業のランサムウェア対策:平時の5本柱と初動72時間
企業は「攻撃される側」であると同時に、顧客から見れば「情報の預け先」です。今回の一番の教訓は、1つの権限や仕組みが破られると全顧客に被害が届く設計の怖さです。平時にやることは次の5本柱にまとまります。
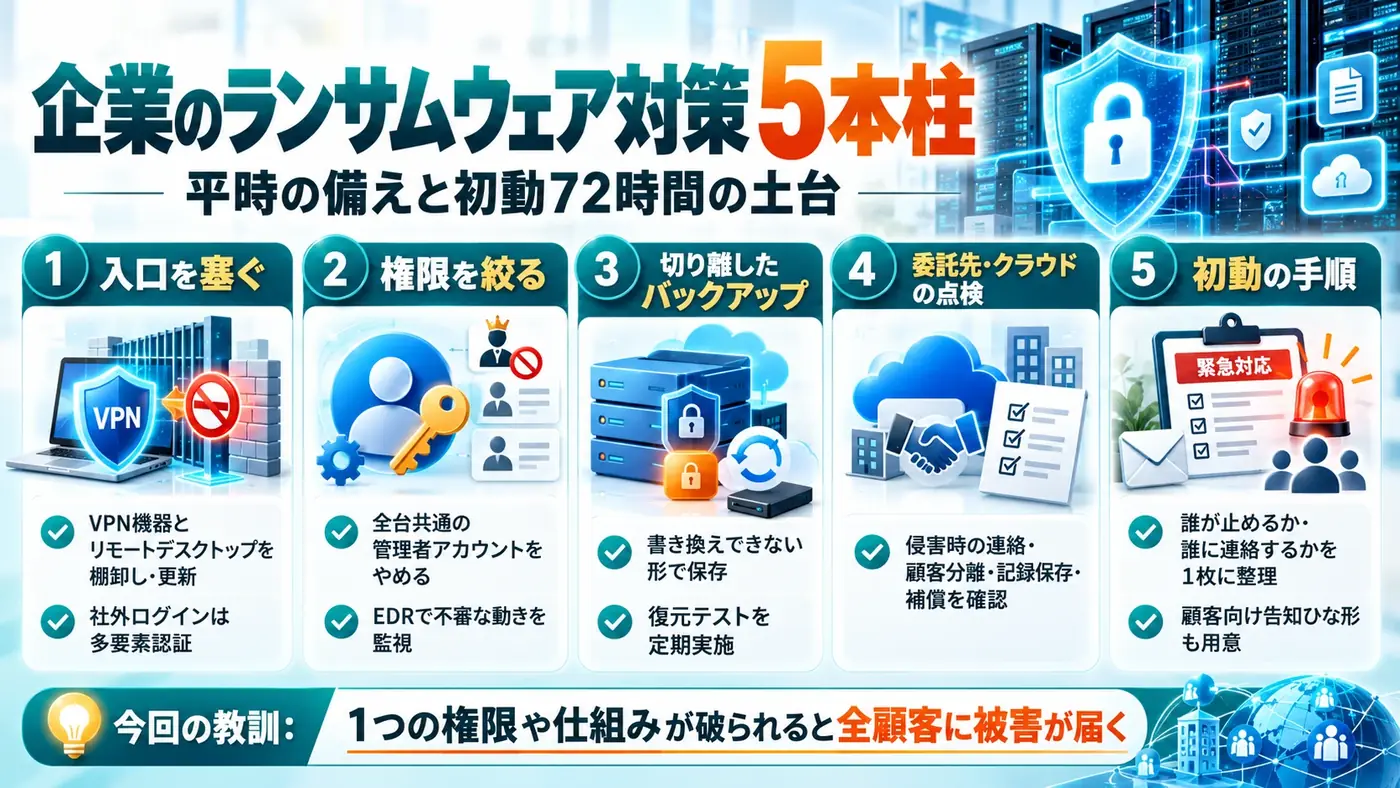
平時にやること(5本柱)
| 柱 | やること | 今回との関係 |
|---|---|---|
| 1. 入口を塞ぐ | VPN機器とリモートデスクトップを棚卸しし、最新に更新する。使っていないものは閉じる。社外からのログインはすべて多要素認証にする | 国内のランサム被害の8割超がこの入口から |
| 2. 権限を絞る | 全台共通の管理者アカウントをやめ、人ごと・用途ごとに分ける。管理者の操作は記録し、端末の不審な動きを検知する仕組み(EDR)で見張る | 攻撃者は「共通の管理者権限」で一斉に入ったと主張 |
| 3. 切り離したバックアップ | 社内ネットワークから切り離すか、書き換えできない形で保存する。実際に戻せるか、定期的に復元して確かめる | 暗号化されても「戻せる」なら脅しが効かない |
| 4. 委託先・クラウドの点検 | 重要な委託先に、侵害時の連絡・顧客ごとの分離・記録の保存・補償を契約と質問票で確かめる | 預け先が破られると、自社も顧客も被害者になる |
| 5. 初動の手順 | 誰が止める判断をし、誰に連絡するかを1枚にまとめる。顧客向けのお知らせのひな形も用意する | GMOは確認の翌日に全台を止め、4日で第4報まで出した |
起きたときの初動(最初の72時間)
- 止める — 感染が疑われる機器をネットワークから外す。電源は切らず、証拠を残す。
- 集める — 経営・情シス・法務・広報で対策本部を作り、外部の専門会社とサイバー保険の保険会社に連絡する。
- 届け出る — 警察に相談する。個人情報が漏れたおそれがあれば、個人情報保護委員会へ速報を出す(確報は原則 30 日以内、不正な目的によるものは 60 日以内)。
- 知らせる — 顧客と取引先に、事実・影響・やってほしいことを短く早く伝える。分からないことは「分からない」と書き、続報を約束する。
- 払うかを決める — 原則は払わない。払ってもデータが消される保証はなく、「払う会社」として再び狙われます。GMOも同じ理由で拒否しました。
復旧と再発防止
- 入口を塞ぐ前にバックアップから戻さない。塞がずに戻すと、同じ入口から再び入られます。
- 侵害された基盤は作り直す。GMOも現行の基盤は再開しないと決めました。
- 原因と対策を公表し、顧客の信頼を取り戻す。
サービスを提供する企業(今回のGMOの立場)が加えてやること
- 顧客ごとに環境と管理権限を分け、一箇所が破られても他の顧客に届かないようにする。
- 顧客が危険な使い方をしにくい初期設定にする(ドライブ共有を初期でオフにするなど)。
- 解約済みの環境や使われていない管理用アカウントを残さない。
中小企業でもランサムウェア対策はやりきれるのか?
正直に言うと、前の章のすべてを完璧にやりきるのは無理です。大手のGMOでさえ破られました。目標を「入られない」から「入られても致命傷にしない・早く戻る」に変えれば、中小企業でも手が届きます。
やりきれない理由は、4つの壁です。
- 人: セキュリティ専任を置ける中小企業はまれで、情シスは他の仕事と兼務になりがちです。
- お金: 監視や検知の仕組みは月額でかかり、「何も起きないこと」にお金を払う説明が難しい。
- 時間: 更新の適用や記録の確認は毎日の作業で、本業に押されて後回しになります。
- 見えない範囲: 今回のように預け先の内部が破られると、利用者側には打つ手がありません。
そこで、効果の大きいものから段階を分けて進めます。第1段は、国内被害の8割超を占める入口と、「戻せない」を防ぐ最低限です。
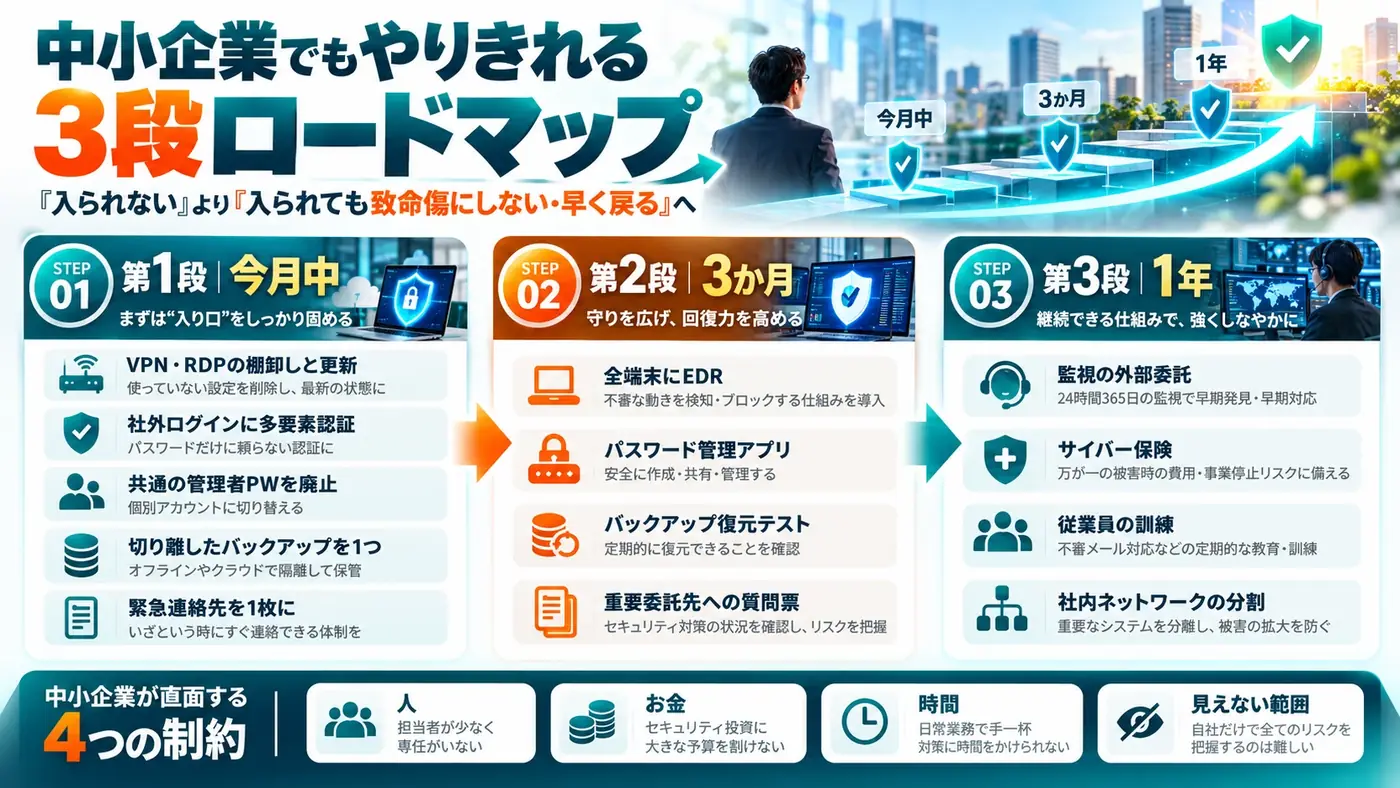
| 段階 | 目安 | やること | かかるもの |
|---|---|---|---|
| 第1段 | 今月中 | VPN機器・リモートデスクトップの棚卸しと更新、社外からのログインの多要素認証、共通の管理者パスワードの廃止、切り離したバックアップ1つ、緊急連絡先の1枚 | 主に社内の人手 |
| 第2段 | 3か月 | 全端末への EDR、パスワード管理アプリの全社導入、バックアップの復元テスト、重要な委託先への質問票 | 月額の利用料 |
| 第3段 | 1年 | 監視の外部委託、サイバー保険、従業員の訓練、社内ネットワークの分割 | 予算化が必要 |
自社だけで抱えないことも大事です。IPA の「サイバーセキュリティお助け隊サービス」は、中小企業向けに相談・監視・駆け付けをまとめた制度です。人手不足を補うもう一つの手段が、次の章の生成AIです。
生成AIをどこから社内に入れるかは、中小企業の生成AIの始め方で手順をまとめています。
第1段・第2段を生成AIで早く終える
情シス・総務のご担当者が生成AIで「弱点情報の要約」「手順書のたたき台」「記録の一次仕分け」をこなせるよう、カトルセは法人向け生成AI研修とAI顧問で支援します。研修費用には助成金を使える場合があります。
生成AIでランサムウェア対策はできる?使える場面と注意点
できます。ただし「読む・まとめる・書く・練習する」を任せる道具としてです。判断や管理者権限を渡す使い方は、かえって新しい入口を作ります。専任がいない会社ほど、前の章の第1段・第2段を早く終わらせる助けになります。
使える場面
| 場面 | AIに任せること | 人が持つもの |
|---|---|---|
| 入口の棚卸し | 機器・クラウド・委託先の一覧から、社外から入れるものと更新漏れの候補を抽き出す | 一覧が正しいかの確認 |
| 弱点情報を読む | 英語の注意喚起を日本語で要約し、自社の製品が該当するかを整理する | 該当の判定と更新の実施 |
| 規程・手順書づくり | 初動手順、パスワードのルール、委託先への質問票のたたき台を作る | 自社に合わせる手直しと承認 |
| 記録の一次仕分け | 大量のログイン記録から、深夜・海外から・失敗の連続など「人が見るべき行」を抽き出す | 異常かどうかの判断と遮断 |
| 怪しいメールの判定補助 | 本文から詐欺の兆候(急かす・リンク先の食い違い)を指摘する | 開くかどうかの判断 |
| 訓練 | 「感染した」想定の机上演習の台本と、役員への問いかけを作る | 演習の実施と振り返り |
| 発生時のお知らせ | 事実・影響・お願い・未確定のことを分けた下書きを作る | 事実の確認と法務の確認 |
たとえば初動手順は、次のように頼むとたたき台が数分でできます。
従業員30名の会社です。情シスは総務の1名が兼務しています。
ランサムウェアに感染した疑いがあるときの「最初の72時間」の手順を作ってください。
条件:
- 誰が・何を・何時間以内にやるかを表にする
- 警察・個人情報保護委員会・保険会社・取引先への連絡を含める
- 専門用語には一言の説明を付ける
- 法令の期限など、確認が必要な箇所には「要確認」と印を付ける
当社での使い方(実例)
カトルセも、社内システムの点検に生成AIを使っています。決めているのは「AIは読んで記録する、変えるのは人」という線引きです。
- 切り離したバックアップとAIの週次点検 — 業務システムのバックアップは毎日自動で暗号化し、書き込み役でも消したり上書きしたりできない保管先に置いています。週に1回、AIが点検手順書に沿ってバックアップの成否やセキュリティ設定の警告を確かめ、報告だけを行います。対処するのは人です。
- AIには「読む権限」だけを渡す — IT資産やサーバーの状態を点検するAIは、結果を台帳に記録するところまでです。本番の設定変更・解約・課金の変更は一切しない決まりにしています。
- 生成AIから社内データを見るときも読み取り専用 — 営業が自分のAIから顧客管理システムを参照するときは、本人が画面で見られる範囲だけを読めます。書き換えはデータベースの側で拒否しています。
使ってはいけない場面
- AIの答えをそのまま設定に反映しない。 もっともらしい誤りが混じります。公式の文書で裏を取ります。
- AIに管理者権限を渡して自動で直させない。 AIが騙されれば、その権限が今回の「共通の管理者権限」と同じ入口になります。読み取り専用から始め、変更は人が承認します。
- パスワード・個人情報・未公開の障害情報をそのまま貼らない。 入力が学習に使われない法人向けの契約を使い、貼る前に伏せ字にします。
社内で生成AIを使うルールの作り方は企業の生成AIガイドライン、AIの出した結果に人の承認を挟む設計はヒューマン・イン・ザ・ループの解説、情シスの業務での使い方は情シスの生成AI活用で詳しく解説しています。
攻撃する側もAIを使う
攻撃者は、自然な日本語の偽メールや、今回のような「補償の案内」を装う文面をAIで大量に作れます。「日本語が変だから怪しい」という見分け方は、もう効きません。文面ではなく、届いた経路を疑う(公式アプリやブックマークから確かめる)習慣に切り替えてください。
この記事の更新履歴
- 2026年10月25日:初版(GMOの第4報までを反映)
よくある質問(FAQ)
まとめ
今回の事案は、暗号化より前の「侵入・窃取・脅迫」だけで、個人のお金と企業の信頼が大きく損なわれることを示しました。個人は「パスワードを使い回さない・二段階認証・経路を疑う」の3つで、漏れても被害につながりにくくなります。企業はすべてをやりきれなくても、入口・権限・バックアップの第1段を今月中に終え、生成AIで人手の足りない部分を補えます。
自社の生成AI活用の現在地を無料で診断する
点検・手順書づくり・社内ルールの整備に生成AIを使える体制があるかは、生成AI活用レベル診断(10問・無料)で確かめられます。具体的なご相談は30分の無料相談からどうぞ。
出典・参考資料
本記事の事実関係は、次の公式発表と報道にもとづいています(2026年10月25日時点)。数字や手続きは変わることがあるため、最新の内容は各公式ページでご確認ください。
公式発表
- GMO 第2報(2026年10月22日)
- GMO 第3報(2026年10月23日)
- GMO 第4報(2026年10月24日)(お名前.com 掲載版)
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月)
報道・解説
- INTERNET Watch:FX自動売買専用VPS、不正アクセス受けサーバー停止
- ITmedia NEWS:「600万円の損失」「55万円なくなった」……報告相次ぐ
- ライブドアニュース:GMO不正アクセス 2秒で残高ゼロ
- ビジネス+IT:全利用者に5,000円 不正取引も補償
- 日本経済新聞:金融庁、FX各社に不審な取引の監視強化要請
- 朝日新聞:GMO緊急要請の「能動的サイバー防御」、政府側は慎重な姿勢
- セキュリティ対策Lab:最大2万6,739サーバーに影響の可能性
- セキュリティ対策Lab:ハッカーが犯行声明、100万ドルを要求
- FinanceFeeds:OANDA Pauses Withdrawals
- ウェステリア:お名前.com デスクトップクラウドへの不正アクセス(2026年10月)
- ゲート・チャネル:令和7年警察庁発表のランサムウェア被害件数の解説
※本記事は2026年10月25日時点の公式発表と報道をもとに作成しています。調査は続いており、被害の範囲・原因・補償の手続きは変わる可能性があります。最新の情報はGMOインターネットの公式発表でご確認ください。攻撃者の主張は、未検証の情報として扱っています。本記事は一般的な情報提供を目的としており、個別の法的・技術的な助言ではありません。