Notion AIの情報漏えい|委託先から会話記録が流出の恐れ、企業が今やる3つの確認
- Notion AIの処理の一部を請け負っていたFireworks AIが不正アクセスを受け、Notion AIとの会話記録の一部が流出した恐れがあると報じられています。影響はワークスペースの1%未満とされています。
- 新しい論点は2つ。利用者から見えにくい委託先の先(再委託先)で起きたこと、そして委託先と「データを保持しない(ZDR)」契約を結んでいたのに保存されていたと報じられていることです。
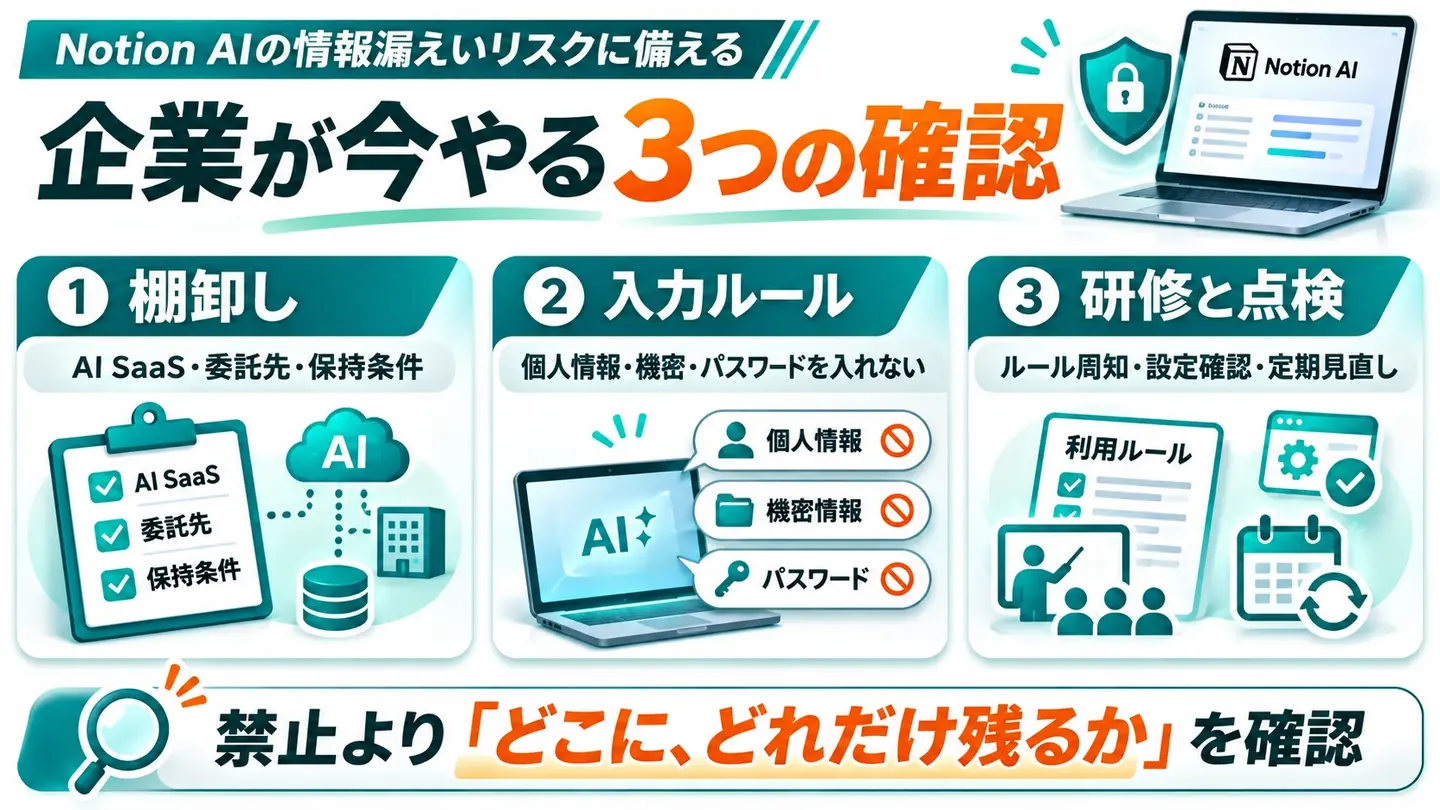
- 結論は「AI SaaSを禁止せよ」ではありません。①使っているAI SaaSと委託先・保持条件の棚卸し、②入力してよい情報のルール、③研修と定期の点検の3つを確かめます。
2026年11月、NotionのAI機能「Notion AI」で、会話記録の一部が外部に流出した恐れがあると報じられました。原因はNotion自身ではなく、Notionが処理を任せていたAIの推論基盤の会社への不正アクセスです。国内でも、Notionを使う会社が相次いで影響を公表しています。
この記事は、情シス・総務・経営者が「自社は大丈夫か」を確かめ、次に何を決めるかを整理するためのものです。事実関係は報道で確かめた範囲だけを書き、確かめられないことは書いていません(Notionの公式の告知は、この記事の作成環境から開けなかったため、報道を通して確認しています)。国内の情報漏えい事故の全体の傾向は情報漏えいの原因と事例2026に、社内ルールの雛形は社内生成AIガイドラインの作り方にまとめています。ここでは「AI SaaSの委託先で起きた事故」に絞ります。
1. 結論:AI SaaSを禁止するより、「どこに、どれだけ残るか」を確かめる
今回の事故は、利用者がどれだけ気をつけていても防げない場所で起きました。だからといって、AI SaaSを全部止めると、社員が個人のアカウントで使い始め、かえって見えなくなります。やることは次の3つです。
- 棚卸し:社内で使っているAI SaaSと、その委託先・再委託先、会話の保存期間と保存する機能を書き出す。
- ルール:入力してよい情報と、入れてはいけない情報(個人情報・取引先の機密・パスワードなど)を決める。
- 研修と点検:ルールを全員に伝え、使っているツールと設定を定期的に見直す。
2. 何が起きたか:時系列と影響の範囲
Notionは2026年11月9日、公式サイトのセキュリティ告知で、委託先のFireworks AIで起きた事故について知らせたと報じられています。報道で伝えられている流れは次のとおりです。
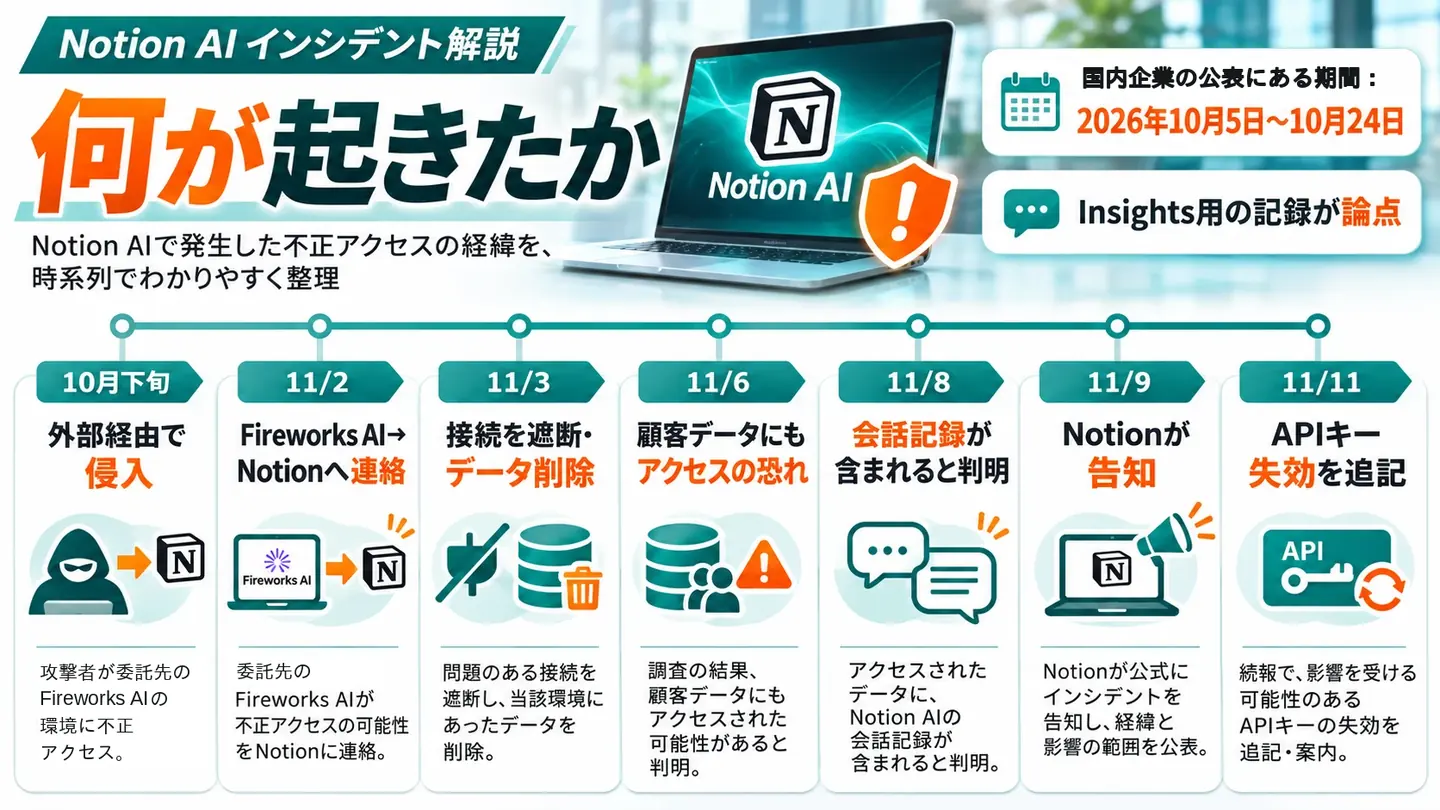
| 日付(2026年) | 報じられている内容 |
|---|---|
| 10月下旬 | Fireworks AIの開発環境に、外部のクラウド事業者を経由して攻撃者が入った(報道によって日付に食い違いがある) |
| 11月2日 | Fireworks AIからNotionに、第三者が少量のデータにアクセスしたと連絡。当初は、Notion AIの試験用の合成データで、顧客のデータは含まれないとされた |
| 11月3日 | NotionがFireworks AIとの接続を切り、同社の環境にあるデータを削除 |
| 11月6日 | Fireworks AIから、顧客のデータにもアクセスされた恐れがあると連絡 |
| 11月8日 | 分析の結果、Notion AIの会話記録が含まれていたことが分かった |
| 11月9日 | Notionが告知。影響を受けたのはワークスペースの1%未満で、対象のワークスペースの所有者に連絡したとしている |
| 11月11日 | 流出した恐れのあるメッセージに含まれていたNotionのAPIキーを失効させた、と告知に追記されたと報じられている |
流出した恐れがあるもの
報道によると、対象はInsightsという機能のために送られた記録です。Insightsは、会社がNotion AIをどう使っているかを分析して見せる機能で、Notionは保存したNotion AIとのやり取り(入力と応答)をFireworks AIに送り、分類の処理をさせていたと伝えられています。記録には、誰の・どのワークスペースのものかを示す情報は付いていなかったとされています。
Notionは、Insightsを止め、オープンウェイトのモデル(公開されたモデル)をFireworks AI経由で動かすことをやめたと報じられています。また、事故の期間にNotion AIへ貼り付けたパスワードやAPIキーなどがあれば、変更するよう勧めているとされています。国内の会社の公表では、対象の期間を2026年10月5日〜10月24日に作られた記録としている例があります。
3. 国内で公表した会社
11月12日以降、Notionを使う国内の会社が影響を公表しています。セキュリティ専門のニュースサイトは、11月13日時点で公式に公表した国内の会社を9社とまとめています。報道で内容を確かめられた会社は次のとおりです(件数は報道どおり。いずれも「流出した恐れ」で、第三者が実際に取得したと確定したものではありません)。
| 会社 | 報じられている公表の内容 |
|---|---|
| ワンキャリア | 11月12日に公表。会話記録に含まれる個人情報は最大約2,300件 |
| IVRy | 取引先の担当者に関する33件、採用候補者に関する12件の情報の漏えいを確認したとしている |
| 弥生 | 11月12日に公表。10月5日〜10月24日に作られたNotion AIとのやり取りの記録の一部などが対象 |
| NTTソノリティ | 11月12日に公表。10月5日〜10月24日のInsightsの処理の記録が対象で、件数と詳しい内容は調査中 |
| そのほか | RECEPTIONIST、日経リサーチなども影響を公表したと報じられている |
目立つのは、取引先の担当者や採用候補者の情報が含まれた恐れを知らせている点です。会議のメモの要約、メールの下書き、候補者の評価の整理など、ふだんの業務でAIに渡している文章に、他人の情報が入っていたことが分かります。
4. なぜ新しい論点なのか:再委託先と「保持しない」契約
① 利用者から見えない「委託先の先」で起きた
会社から見ると、契約しているのはNotionです。Fireworks AIは、Notionが処理を任せていた委託先の先(再委託先)にあたります。AI SaaSの多くは、自社でモデルを動かさず、別の会社のAIや推論基盤を使っています。利用者が契約書や管理画面だけを見ていても、会話がどこを通るかは分かりにくいのが実情です。
委託先経由の事故そのものは珍しくありません。カトルセのセキュリティ事故DBでも、委託先・取引先を経由した情報漏えいは繰り返し出てきます。今回は、それがAIとの会話記録で起きたことが新しい点です。
② 「データを保持しない(ZDR)」契約でも保存されていた
ZDR(Zero Data Retention)は、AIに送ったデータを処理が終わったら残さない、という約束です。法人向けのAI SaaSを選ぶとき、「学習に使わない」「保存しない」は大事な判断材料になっています。
報道によると、NotionはFireworks AIから保持しないことを契約で約束されていたのに、調査の結果、Notionが使っていた窓口(エンドポイント)からデータが保存されていたことが分かったとしています。Notionは、推論の委託先を含む主な委託先が保持しない約束を守っているかの確認を進めていると伝えられています。
ここから言えるのは、契約の文言だけでは、データが実際に残らないことまでは保証されないということです。加えて、Insightsのように会話を保存して使う機能は、そもそも「保存しない」の外側にあります。どの機能を有効にすると会話が残るのかも、確かめる対象に入ります。
- AI SaaSのリスクは「契約先の会社」だけでなく、その先の委託先まで広がっています。
- 「保持しない」は機能ごとに範囲が違うことがあります。分析・履歴・検索などの機能は、会話を保存して動くのがふつうです。
- どれだけ確かめても、外に送ったものは戻せません。送る情報を絞ることが、最後の歯止めになります。
5. 自社が影響を受けたかの確かめ方
Notionを使っている会社は、次の順で確かめます。手順は報道で伝えられている内容にもとづきます。画面の名前などは、Notionの公式の告知とヘルプで確かめてください。
- 所有者・管理者のメールを確かめる:Notionは、影響を受けたワークスペースの所有者に連絡したと報じられています。所有者が退職・異動していないか、連絡先のメールが見られているかも確かめます。
- 対象のデータを確かめる:報道では、対象のワークスペースの所有者は、Web版の画面で対象のデータを確認し、メンバーに知らせられるとされています。
- 入力した中身を洗い出す:10月5日〜24日ごろにNotion AIに入れた内容に、個人情報・取引先の情報・パスワードやAPIキーが含まれていないかを、使った部署に聞きます。
- 貼り付けた秘密は変える:パスワードやAPIキーをNotion AIに貼った覚えがあれば、変更・失効させます(キーが漏れたときの手順はLLMJackingとはの「漏れたときの初動」)。
- 取引先からの連絡に備える:自社がNotionを使っていなくても、取引先や委託先が自社の情報をNotion AIに入れていた場合は、相手から連絡が来ることがあります。窓口を決めておきます。
個人情報が含まれていた場合、個人情報保護委員会への報告や本人への通知が必要になるかは、件数や内容によって変わります。判断は社内の担当部署や弁護士と相談してください。
6. 商談で増えている相談
カトルセが2026年11月第2週の商談で聞いた話を、社名を出さずにまとめます。
| 相談の種類 | 商談で聞いた様子 |
|---|---|
| データを外に出したくない | 大企業や公共の案件で「ローカルで動かしたい」という相談が増えた。法人向けプランで、入力したデータがどう扱われるかを聞かれる |
| ツールの統一 | 部署ごとに違うAIツールを使っていて、どれに統一するかを決めたい |
| 野良利用(シャドーAI) | 会社が認めていないAIを、社員が個人で使っている状態をどう把握するか |
| ルールが無い | Microsoft 365 Copilotを入れたが、何を入力してよいかのルールが決まっていない |
調査の数字でも、同じ傾向が出ています。JAPAN AIが2026年11月6日に発表した調査(会社員・経営層370人、Webアンケート)では、勤務先で生成AIを本格利用しているとの回答が66.2%、会社が認めていないAIの利用実態を把握できていないとの回答が71.4%、全社の方針・ガイドラインが未策定か不明との回答が53.8%でした。使う人は増えているのに、どこに何を入れているかが見えていない会社が多い、ということです。部署ごとにツールがばらばらな状態の片付け方は生成AIツールが部署ごとにバラバラにまとめています。
委託先経由の事故を、ほかの会社の事例で確かめる
国内で公表された情報漏えい・セキュリティ事故を、原因・業種・公表月で検索できます。委託先経由の事故も含め、社内の研修や点検の題材にそのまま使えます。
7. 企業が今やる3つの確認
確認1:使っているAI SaaSと、委託先・データの保持条件を棚卸しする
まず、社内で使っているAIツールを書き出します。会社で契約したものだけでなく、ノートアプリや会議ツール、CRMなどに後から付いたAI機能も含めます。今回のNotion AIも、ノートアプリに付いたAI機能でした。
| 書き出す項目 | 確かめること |
|---|---|
| ツールと契約 | ツール名、プラン(個人向けか法人向けか)、契約した部署、払っている人(個人のカードの立て替えを含む) |
| 委託先・再委託先 | どの会社のAIや推論基盤を使っているか。提供元が公開している委託先(サブプロセッサー)の一覧があるか、変更の知らせを受け取れるか |
| 保存と学習 | 入力した内容が学習に使われるか、何日保存されるか。「保存しない」はどの機能まで及ぶか |
| 会話を保存する機能 | 利用状況の分析、会話の履歴、検索、共有など、会話を残して使う機能がどれか。使わないなら止められるか |
| 事故のときの連絡 | 提供元からの知らせが誰のメールに届くか。管理者が退職・異動していないか |
委託先の一覧や保存の条件は、提供元の公開資料(セキュリティのページ、利用規約、データ処理の取り決め)で確かめられることが多いです。分からない点は提供元に問い合わせ、回答を記録しておきます。
確認2:入力してよい情報のルールを決める
どれだけ確かめても、外に送った情報は戻せません。そこで、入れる情報を段階で分けます。
- 入れてよい:公開済みの情報、一般的な質問、社名や個人名を伏せた文章。
- 条件つきで入れてよい:社内の資料や議事録。法人向けプランで、保存と委託先を確かめたツールに限る。
- 入れない:パスワード・APIキー、マイナンバーなどの特に重い個人情報、取引先から預かった機密、採用候補者の評価など。必要なら名前を伏せるか、外に出さない環境(下の8章)で扱う。
今回の国内の公表で、取引先や採用候補者の情報が多く挙がっていることは、ルールを作るときの手がかりになります。雛形は社内生成AIガイドラインの作り方にあります。
確認3:研修で伝え、定期的に点検する
ルールは作っただけでは守られません。「議事録をAIで要約するとき、相手の名前はどうするか」のように、職種ごとの具体的な場面で伝えることが大切です。そのうえで、次のような点検を四半期ごとなどの頻度で回します。
- 棚卸し新しく使い始めたAIツールや、既存のツールに追加されたAI機能を一覧に足した
- 委託先主なAI SaaSの委託先の一覧と保存の条件に変更がないか確かめた
- 設定会話を保存する機能のうち、使っていないものを止めた
- 連絡提供元からの知らせを受ける管理者のメールが生きている
- ルール入力してよい情報のルールを、新しく入った人にも伝えた
- 事故他社の事故を題材に、自社で同じことが起きたら誰が何をするかを話し合った
8. ローカルLLMという選択肢は「適材適所」で
今回のような事故を受けて、「全部を社内で動かすAIにしたい」という相談も増えています。ローカルLLM(自社の端末やサーバーの中で動かすAI)なら、会話を外の会社に送らずに済みます。
ただし、性能・費用・運用の手間はクラウドのAIとは違います。すべてを置き換えるより、外に出せない情報を扱う業務だけをローカルに分け、それ以外はルールを決めてクラウドのAIを使う、という組み合わせが現実的です。ローカルLLMの基本はローカルLLM(ローカルAI)とは?に、会社で入れるときの規程・費用・進め方はローカルLLMの企業導入にまとめています。
9. カトルセの支援:棚卸し・ルール・研修を一緒に
ここからは、カトルセが商談で提案している進め方です(効果を測った実績を示すものではありません)。
- 顧問で、棚卸しと点検を:使っているAIツールと委託先・保存の条件の一覧づくり、入力ルールの線引き、定期の点検を、AI顧問として一緒に進めます。
- 研修で、全員の当たり前に:職種ごとの場面で「何を入れてよいか」を身につける研修は、職種別AI研修シリーズ(全10講座・各11時間)。受講料は全講座共通で1名あたり36万円(税抜)。ライブ形式(対面/オンライン同時双方向)のため人材開発支援助成金の活用をご検討いただけます。支給の可否は都道府県労働局の審査で決まります。申請手続きは社会保険労務士の独占業務のため、必要な場合は提携社労士をご紹介します。
- 外に出せない業務には、ローカルの仕組みを:クラウドに出せない会議の議事録はローカルAI議事録で端末の中で作れます。社内向けの仕組みづくりの事例は開発事例をご覧ください。
よくある質問
Notion AIの情報漏えいでは何が起きたのですか?
Notion AIの処理の一部を請け負っていたFireworks AIが不正アクセスを受け、Notion AIとの会話記録の一部が流出した恐れがあると、Notionが2026年11月9日に告知したと報じられています。影響はワークスペースの1%未満とされ、利用状況を分析するInsights機能のために送られた記録が対象と伝えられています。
Notion AIを使っていない会社にも関係がありますか?
今回報じられているのはNotion AIとの会話記録なので、自社でNotion AIを使っていなければ、自社の入力が含まれることはないと考えられます。ただし、取引先や委託先が自社の情報をNotion AIに入力していた場合は、相手から連絡が来ることがあります。国内で公表した会社の多くも、取引先や採用候補者の情報が含まれた恐れを知らせています。
自社のワークスペースが対象かどうかは、どう確かめますか?
Notionは影響を受けたワークスペースの所有者に連絡したと報じられています。まずワークスペースの所有者・管理者のメールを確かめてください。報道では、対象のワークスペースの所有者はWeb版の画面で対象のデータを確認できるとされています。案内が見当たらない場合は、Notionの公式の告知とサポートで確かめてください。
「データを保持しない(ZDR)」契約があれば安心ですか?
契約だけでは十分とは言えません。今回は、Notionが委託先と保持しない契約を結んでいたのに、委託先の側でデータが保存されていたと報じられています。契約の有無に加えて、どの機能が会話を保存するか、委託先の先(再委託先)がどこか、事故のときに誰から連絡が来るかまで確かめることが大切です。
AI SaaSの利用を禁止したほうがよいですか?
禁止すると、社員が個人のアカウントで使う「野良利用」が増え、かえって見えなくなることがあります。使うツールを決め、委託先とデータの保持条件を確かめ、入力してよい情報をルールにして研修で伝えるほうが現実的です。外に出せない情報だけは、ローカルで動くAIに分ける方法もあります。
使っているAIツールと入力ルールを、自社の体制に合わせて点検する
どのツールが会話をどこに残すか、何を入れてよいか。棚卸しからルールづくり、研修での定着まで、カトルセが一緒に整理します。
まとめ ── 送る先を確かめ、送る中身を絞る
- Notion AIの委託先Fireworks AIへの不正アクセスで、会話記録の一部が流出した恐れがあると報じられています。影響はワークスペースの1%未満とされ、国内でも複数の会社が公表しています。
- 新しいのは、再委託先で起き、「保持しない」契約でも保存されていたと報じられている点です。契約の文言だけでは守り切れないことがあります。
- Notionを使う会社は、所有者・管理者への連絡と、入力した中身を確かめます。貼り付けたパスワードやAPIキーは変えます。
- AI SaaSは禁止するより、確かめて使います。委託先と保持条件の棚卸し、入力してよい情報のルール、研修と点検の3つです。
- 外に出せない情報だけは、ローカルで動くAIに分ける選択肢もあります。
自社のAI活用がいまどの段にあるかを知りたい方は、まず生成AI活用レベル診断(無料)をお試しください。AIツールの点検やルールづくりのご相談はお問い合わせからどうぞ。
参考(報道・各社の公表)
- Security incident involving a third-party AI vendor(Notion、2026年11月9日。本記事の作成環境からは開けず、内容は報道で確認)
- Notionの「AIチャット流出懸念」影響広がる 国内企業が相次ぎ報告(ITmedia AI+、2026年11月12日)
- Notion AIのチャット記録が委託先から流出した可能性についてまとめてみた(piyolog、2026年11月11日)
- ワンキャリア、Notion AIのチャット履歴に最大約2,300件の個人情報流出の恐れ/NTTソノリティ、Notion AIの入力・応答記録が流出した可能性(セキュリティ対策Lab、2026年11月12日)
- 当社が利用するグループウェア提供事業者における不正アクセスに伴う、情報漏えいに関するお詫び(IVRy)
- 当社が利用するクラウドサービス「Notion」の委託先への不正アクセスに伴う、AI機能での入力情報の流出の可能性に関するお知らせとお詫び(NTTソノリティ)
- 「企業の生成AI活用とガバナンス実態調査」(JAPAN AI、2026年11月6日)
※ 本記事は2026年11月14日時点の情報にもとづいています。事故の経緯・影響範囲・Notionの対応は、2026年11月14日に検索で確かめた報道(ITmedia AI+、piyolog、セキュリティ対策Labほか)の内容で、Notion・Fireworks AIの公式ページと国内各社の公表文は本記事の作成環境から開けなかったため、本文を直接は確認していません。そのため事実関係は「報じられています」の形で書き、日付や件数は報道どおりとしています。報道の間で日付が食い違う点(Fireworks AIへの侵入の日付)は「10月下旬」とまとめました。件数・対象・対応は今後の調査で変わる場合があります。国内で公表した会社は、報道で内容を確かめられた会社だけを載せています。調査の数字は、JAPAN AIが2026年11月6日に発表した調査(調査期間2026年7月17日〜9月28日、会社員・経営層370人、Webアンケート)を伝える報道と同社の発表の要旨で確認したものです。商談の声は、2026年11月第2週の商談から、企業が特定されないよう相談の種類だけにしています。カトルセの支援の進め方は商談で提案している内容で、効果を測った実績を示すものではありません。本記事に登場する製品名・サービス名は、それぞれの提供元の商標または登録商標です。