LLMJackingとは|APIキー漏洩で生成AIを不正利用される手口と、上限・IP制限・監視
- LLMJackingは、盗んだAPIキーやクラウドの認証情報で企業の生成AIの利用権を乗っ取り、その会社の負担で使ったり転売したりする手口です。Google Cloud(Mandiant)は2026年11月2日、1日で10万ドル超、累計100万ドルに達した事例を報告しました。
- 入口で多かったのは、APIキーよりクラウドの認証情報(サービスアカウントのキー、GitHubのトークンなど)です。生成AIを使っていなかったクラウドで、攻撃者がサービスを有効にしてから使った例もあります。
- 先に決めるのは止まる上限(通知だけの予算とは別)、使える場所(IP制限)、気づく仕組み(キー別の利用量)の3つ。漏れたら失効 → 再発行 → 利用履歴の確認 → 請求の相談の順に動きます。
生成AIをAPIで使い始める会社が増えています。AnthropicはClaudeのMaxとTeamのプランにも毎月のAPIクレジットを付けました(2026年10月7日)。数人で社内ツールを作る、ノートブックで試す。そうして作られたAPIキーが、いま狙われています。
この記事は、APIを使い始めた中小企業の情シス・開発担当が「キーが漏れても、被害がここで止まる」状態を作るためのものです。外部の事実は、Google Cloud・Anthropic・Microsoftの公式ページで確認できた範囲だけを書いています。Claude APIの単価と支出上限の操作はClaude API料金の目安に、Microsoft 365 Copilotの従量課金はCopilotの使用量ベース課金とはに書きました。ここでは「漏れる前提での備え」に絞ります。
1. 結論:漏れる前提で「どこで止まるか」を先に決める
キーを絶対に漏らさない仕組みは作れません。担当者のPC、共有したノートブック、外部のツール、退職者の手元。漏れる前提で、被害が止まる場所を先に作ります。
- 止まる上限:月にいくらまで使えたらAPIが止まるか。通知が届くだけの予算アラートとは別に入れる。
- 使える場所:そのキーをどこから使えるか。自社のサーバーや事務所の回線に絞れば、盗んだ人の環境からは使えない。
- 気づく仕組み:どのキーが・どのモデルで・いつ使ったかを、誰がどの頻度で見るか。
2. LLMJackingとは:Mandiantの報告で分かったこと
Google Cloudの脅威インテリジェンス部門(GTIG)とMandiantは、2026年11月2日にThe Rise of LLMJackingを公開しました。
| 項目 | 報告に書かれていること |
|---|---|
| 何が起きたか | 2026年、企業の大規模言語モデル(LLM)の利用権が乗っ取られる事案に複数対応した。複数のクラウドとLLMの提供元にまたがる |
| 被害額 | 不正な利用料が1日で10万ドルを超えた事案があり、アクセスを止めるまでの累計が100万ドルに達した組織もある |
| 地域・業種 | 北米・南米・アジア太平洋の、金融・小売・テクノロジー・運輸の組織 |
| 速さ | 計算資源を少しずつ使う暗号資産のマイニングと違い、数時間で請求が急に膨らむ |
| お金に換える仕組み | 入口を作る集団と、盗んだ利用権を束ねて転売する集団(報告では「LLM Mixer」)の分業。あるトークン転売サービスは盗んだキーで8時間足らずに50万回超APIを呼び、被害組織に約100万ドルの利用料を負わせた |
日本の企業の事例は出てきません。ただ、地域に「アジア太平洋」が入り、狙われるのは特定の業種ではなく「クラウドで生成AIを使える状態にある会社」です。規模にかかわらず点検する価値があります。
3. 手口:キーはどこから盗まれ、どう使われるか
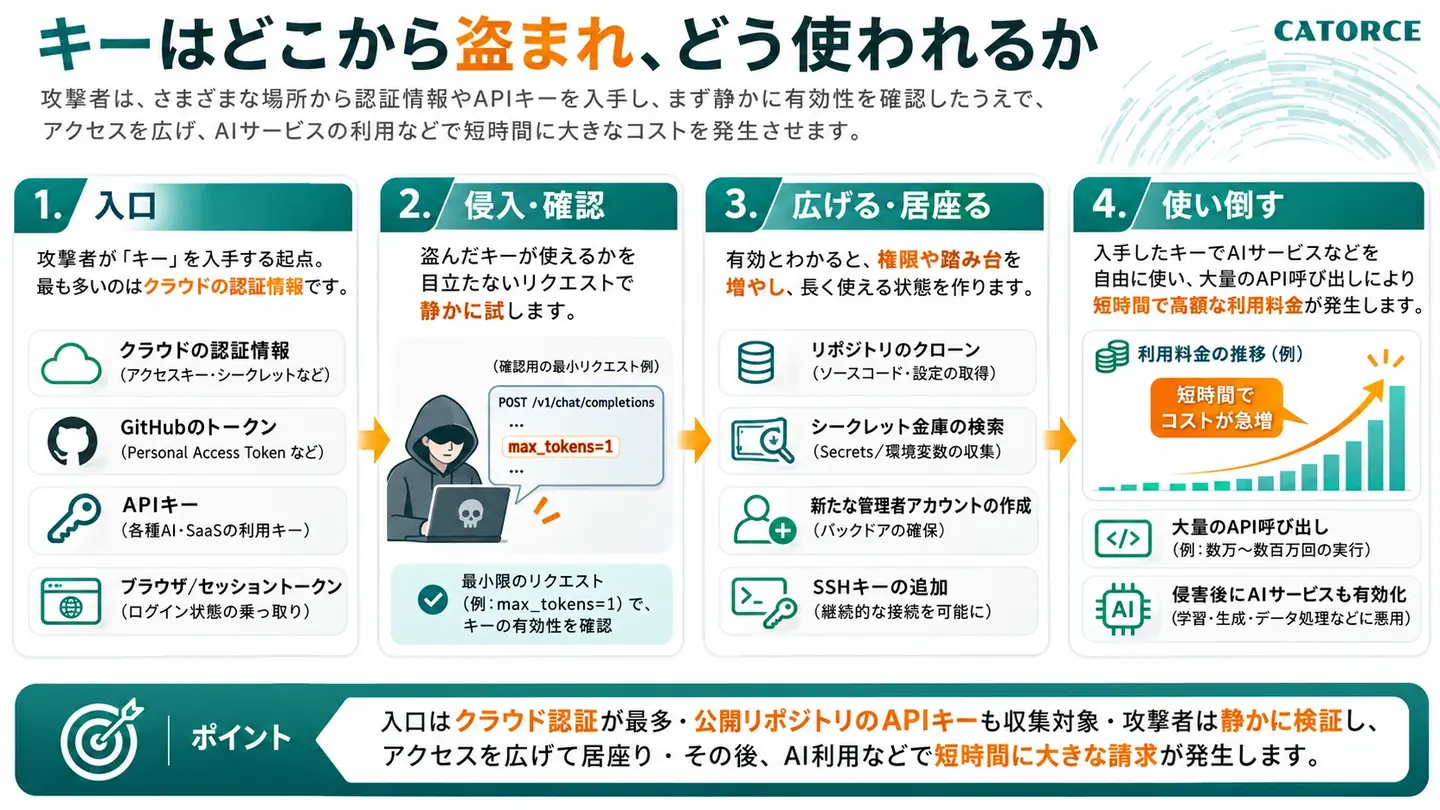
入口:APIキーより、クラウドの認証情報が多かった
報告によると、いちばん多かった入口は、外に出た・盗まれたクラウドの認証情報でした。IAMの認証情報、サービスアカウントのキー、GitHubの個人用アクセストークン、ログイン中のセッションのトークンです。設定を誤ったサービスアカウントのキーから入った例、利用者にログイン中のトークンを偽のページに貼り付けさせ、パスワードと多要素認証を回り込んだ例が挙がっています。
APIキーそのものも狙われます。ある集団は公開のGitHubリポジトリから企業のLLMのAPIキーを集め、出力を1トークンだけ求める小さなリクエスト(max_tokens=1)で、キーが使えるかを静かに確かめていました。量が少ないので、利用量の急増を見張る仕組みには引っかかりません。
広げる・居座る
入った後は、リポジトリを複製してコードに直書きされたキーを探し、シークレットの保管庫から別のサービスのAPIキーまで持ち出します。管理者のアカウントを新しく作る、課金の最適化ツールを装ったサービスアカウントを作る、サーバーにSSHの鍵を足す、といった居座りの手口も報告されています。複数のLLMへの呼び出しを束ねる中継ソフト(LiteLLM)の脆弱性(CVE-2026-40217)を突いた例もあり、こうした中継ソフトも更新の対象に入れるよう勧められています(脆弱性の調べ方は脆弱性DB 2026)。
使い倒す
Mandiantが調べた複数の事案では、侵害の時点で生成AIのサービスは有効になっていませんでした。攻撃者が盗んだ認証情報でサービスを有効にし、数分〜数時間で大きな請求を発生させています。新しいAPIキーを作って10万ドル超を積み上げた集団、従量課金の契約を結んで高いモデルを大量に呼んだ集団、短命のサービスアカウントを作っては消してレート制限をすり抜けた集団もいます。
- 「生成AIを使っていないから関係ない」は通りません。クラウドのアカウントがあれば、使える状態にされうるからです。
- 守る対象は、APIキーだけでなくクラウドの認証情報・GitHubのトークン・ログイン中のセッションまで含みます。
4. 商談で聞く「APIの使い方」の実情
カトルセが2026年5月〜11月7日の商談で聞いた、APIやクラウドの生成AIの使い方を、業種と部門だけにして並べます。
| 業種・部門 | 商談で聞いた様子 |
|---|---|
| 食品の卸・加工(DX推進部門) | エンジニア2名が、クラウドの生成AIを従量課金で使って社内ツールを作っている。想定外の高額な利用料が出た経験がある(原因は伺っていません) |
| 建設・設備工事(研究開発部門) | クラウドの生成AIを利用中。従量課金で費用が青天井になるのが心配で、毎月の費用を固定したい |
| 通信会社の法人向けサービス部門 | APIの連携は制限しているが、社員が個人単位で業務ツールを作り始めていて、乱立を防ぐ決まりが課題 |
| CATV(放送部門) | 社内の開発者は1人。ツールの契約を請求書で払うか、個人のカードで立て替えるかが決まっていない |
| 自動車部品メーカー(研究部門) | Claude Codeは、社内のネットワークと切り離した別の環境でだけ使っている |
この期間に、APIキーの漏えいや不正利用そのものを相談されたことはまだありません。気になるのは、少人数・個人単位でキーを作って使っている会社が多いことです。個人のカードで契約したアカウントのキーは、会社の管理者から見えません。担当者が異動・退職すると、誰もキーの存在を知らない状態になりがちです。「従量課金が膨らむのが心配」という声を、上限の設定に変えるのがこの記事の後半です。
ほかの会社では何が起きたかを、一覧で
2026年6月〜11月に国内で公表された情報漏えい・セキュリティ事故601件を、原因・業種・公表月で検索できます。委託先経由の事故も含め、社内教育の題材にそのまま使えます。
5. キーの置き場所:コード・ノートブック・GitHub・ブラウザ
Anthropicのヘルプセンターは、漏えいで多い原因として公開リポジトリへの誤ったコミットと、外部ツールへの入力を挙げ、キーを「クレジットカードの番号のようなもの」と説明しています(API key best practices)。Googleも公式ブログで、APIキーは身元と結びついておらず手に入れた人なら誰でも使えると書いています(Securing Your Gemini and Google API Keys、2026年5月22日)。
| 場所 | 起きやすいこと | どうするか |
|---|---|---|
| コード・ノートブック | 直書きしたキーがリポジトリに上がる。セルや出力に残ったまま共有される | 環境変数か保管庫(Secret Managerなど)から読む。手元の .env は必ず .gitignore に入れる(Anthropicの案内) |
| GitHub | 公開リポジトリのキーを集める集団がいる | シークレットスキャンを有効にし、CIにも組み込む。Anthropicは、公開リポジトリで見つかったClaudeのキーをGitHubからの通知で自動で無効化し、メールで知らせると案内している。止まった=漏れた、として10章の手順へ |
| ブラウザで動くコード | ページのコードに入れたキーは、見た人なら誰でも読める(Anthropicの公式文書) | APIは自社のサーバー側から呼ぶ |
| 外部ツール・メール・問い合わせ | ツールにキーを入れると、提供元にアカウントを使わせることになる | 信頼できない提供元には入れない。入れるなら用途専用のキーにする。サポートへの問い合わせにもキーを書かない(Anthropicの案内) |
6. キーの種類と権限の絞り方
Mandiantは、キーの範囲を、使うモデル・環境(開発/本番)・使える量で分けるよう勧めています。安い用途のキーが盗まれても、高いモデルまでは呼べないようにするためです。
Claude(Claude Console)
- 人に結びついたキー:本人として動く個人キーと、共有の仕組みや本番用のサービスアカウントのキーは、持ち主が組織から外れると使えなくなります(2026年8月27日に追加)。従来のワークスペースのキーはレガシー扱いです。
- 有効期限:作るときに3時間・1日・7日・30日・任意・無期限から選べます(2026年7月8日に追加)。後からは変えられません。
- キーを置かない:AWS・Google Cloud・GitHub Actions・Microsoft Entra IDなどの身元で、短い時間だけ有効なトークンを使うWorkload Identity Federation(2026年5月4日に開始)。公式文書は、長く使う静的なキーより望ましいとしています。
Google Cloud(Gemini API・Google APIキー)
- 専用のプロジェクトで作る:ほかの用途に使っていない単独のプロジェクトで作るよう勧められています。GeminiのAPIキーは、中身は通常のGoogle APIキーです。
- APIの制限:使えるサービスを最小限に。AI Studioで使うキーなら「Gemini API」だけにします。
- アプリケーションの制限:使えるWebサイト、IPアドレス、iOS・Androidのアプリを指定できます。指定できる種類は1つのキーに1つなので、アプリの種類ごとにキーを分けます。
Microsoft(Azure OpenAI・Microsoft Foundry)
- キーは2本:片方ずつ再生成して入れ替えられます(キーのローテーション)。
- Entra IDで呼ぶ:Microsoft Entra IDの認証やマネージドIDを使えば、アプリにキーを置かずに呼べます(リソースのカスタムサブドメインが必要)。
- キーでの認証を止める:Entra IDに移ったら、キーでの認証(ローカル認証)を無効にできます。Azure Policyで一括して強制することもできます。無効にしても数分〜数時間は古いキーが通ることがあると公式文書にあるので、古いキーで401が返るのを確かめます。
OpenAIのAPIも、範囲を絞る・用途で分ける・期限を決めるという考え方は同じです。ただ今回はOpenAIの公式ページを確認できていないため、機能と画面の名前はOpenAIの公式ドキュメントで確認してください。
7. 上限:「鳴るだけの通知」と「止まる上限」は別物
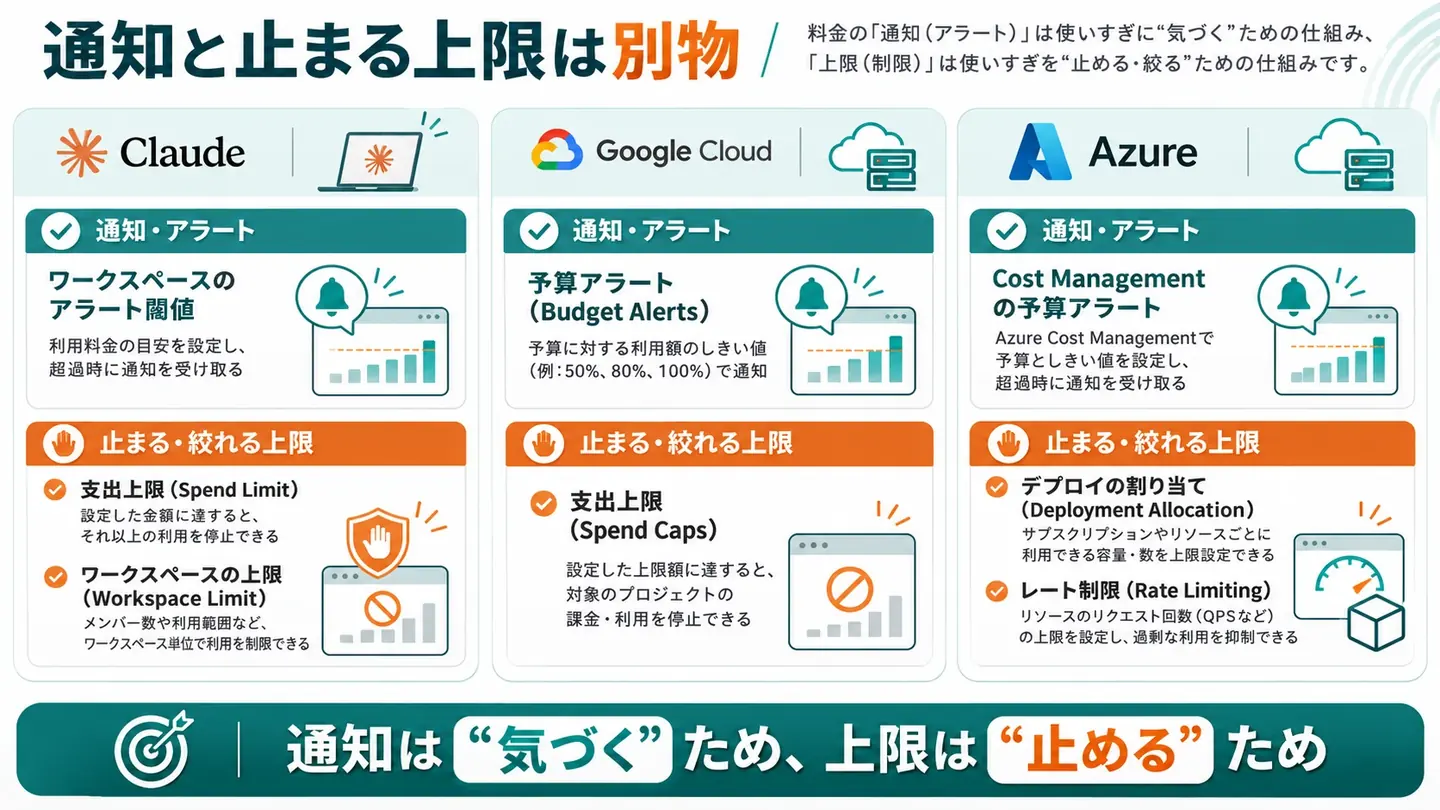
Mandiantは、モデルごとの細かい割り当てで呼び出しの量を抑え、支出の上限を使うよう勧めています。つまずきやすいのは、予算アラートは利用を止めない点です。
| サービス | 通知(利用は止まらない) | 止まる・絞れる上限 |
|---|---|---|
| Claude(Console) | ワークスペースの支出上限に、しきい値ごとのアラートを付けられる | 利用ティアごとの月の上限(Start 500ドル・Build 1,000ドル・Scale 20万ドル)の下に、Billingの画面で自分の上限を決められる。ワークスペースごとの支出上限とレート制限も設定できる(Default Workspaceには支出上限を設定できない) |
| Google Cloud | 予算とアラート。公式ブログは「予算は利用に上限をかけない」と説明 | spend caps:プロジェクト×サービスごとに月の上限を決め、達すると新しい利用を止める(2026年10月30日に一般提供)。7月のプレビュー時の対象はGemini API、Agent Platform、Cloud Run、Cloud Run Functions。AIのサービスは数分で効く。予約した容量(プロビジョンドスループット)は止まらない |
| Microsoft Azure | Cost Managementの予算。公式文書は「利用は止まらない」と明記。費用データの反映は通常8〜24時間、評価は24時間ごと | Azure OpenAIは、割り当て(1分あたりのトークン数)をデプロイに配り、それがそのデプロイのレート制限になる。必要な分だけ配る |
1日で10万ドルを超える被害は、24時間ごとの通知を待つ間に積み上がります。通知は「気づく」ため、上限は「止める」ためと分けて、両方を入れます。
カトルセが提案している決め方
ここからは、カトルセが商談でお伝えしている進め方です。効果を測った実績ではありません。
- 用途ごとに入れ物を分ける:Claudeはワークスペース、Google Cloudはプロジェクト、Azureはリソースを、試作・本番・個人の検証で分け、上限を用途ごとにかけます。
- 試作は「止まっても困らない額」から:Googleも、spend capsはまず開発・検証の環境に低い額でかけるよう勧めています。
- 本番は「止まったときの連絡先」まで:上限に達すると自社のサービスも止まります。通知が誰に届き、誰が上限を上げるかを決めます。Claudeの前払いクレジットの自動チャージ(auto-reload)の金額も、Anthropicは漏れたキーへの歯止めとしてよく考えるよう案内しています。
Claude Consoleでの上限の手順はClaude API料金の目安の「確認方法と上限設定」にあります。
8. IP制限:盗んだ人の環境から使えなくする
Anthropicは2026年11月5日、Claude Consoleで組織のIP許可リストをβで始めました(IP allowlisting)。
- 止まるもの:リストにないアドレスからのMessages APIなどとConsoleの画面。APIは403を返します。
- 登録するもの:外に出るときの公開アドレス(IPv4・IPv6、範囲も可)を組織で1,000件まで。共有のプロキシを登録すると、そこを通れる人は盗んだキーを使えてしまう点に注意が書かれています。
- 対象外:Amazon Bedrock、Google Cloud、Microsoft Foundry経由のClaudeには効きません。各クラウドの仕組みで絞ります。
- 締め出しに注意:保存時に確かめるのは今つないでいるアドレスだけです。サーバー、CI、事務所、VPNを先に書き出し、管理者だけはどこからでも設定画面に入れるチェックを付けておきます。反映は最大15分。週1回しか動かない処理の403も確かめます。
公式文書は、許可リストは「どこで使えるか」は限るが「いつまで使えるか」は限らないとして、短い有効期限かWorkload Identity Federationとの併用を勧めています。Claude Enterpriseでも、ブラウザ・デスクトップ・モバイルのClaudeなどへのアクセスを絞るIP許可リストを、管理者が自分で設定できるようになりました(β、発表記事)。
Google CloudはAPIキーのアプリケーションの制限でIPアドレスを指定でき(6章)、Azureはリソースのネットワーク設定で既定を「拒否」にして、許可するIPの範囲や仮想ネットワークだけを通せます。Azureの公式文書も、既定を拒否にする前に許可する回線を全部登録するよう注意しています。
9. 利用量の監視:何時間で気づけるか
| サービス | 見る場所 | 注意点 |
|---|---|---|
| Claude | ConsoleのUsage・Cost・Logsの画面。APIキーの一覧の最終使用日時と費用。2026年10月29日公開のUsage and Cost Analytics API(β)で、キー別・モデル別・使った人別に集計できる | Analytics APIのデータは通常4時間以内、最大24時間で反映。即時の検知より、毎日・毎週の見直し向き。呼ぶための管理者用キーも保管庫に置き、期限を付ける |
| Google Cloud | 請求画面の「Anomalies」(AIのサービスの日々の費用の異常を早い段階で知らせる)。Cloud Monitoringの指標でキーごとの呼び出し回数 | Mandiantは、生成AIの推論の記録(データアクセスのログ)が既定でオフだと注意している |
| Azure | アクティビティログ(新しいデプロイの作成など)と診断ログ(推論の呼び出し) | 推論の呼び出しを見るには診断ログの有効化が要る(Mandiant) |
Mandiantが勧める見張り方のうち、すぐ取り入れられるのは次の3つです。
- 使っていない生成AIのサービスが有効にされたら、重大な事故として扱う。
- ログの設定を止める・消す操作を強く疑う。足跡を消すときの動きです。
max_tokens=1のような極端に小さい呼び出しを見る。盗んだキーの確認で、大きな被害の前ぶれです。
Claude Enterpriseなら、2026年11月5日にβで始まったセキュリティセンターで、チャット・Cowork・Claude Codeの設定をAnthropicが勧める設定と1ページで見比べ、監査用のレポートに書き出せます(認証や法令への適合を保証するものではない、と明記されています)。
10. 漏れたときの初動:失効 → 再発行 → 利用履歴 → 請求の相談
「漏れたかもしれない」と思った時点で動きます。迷う時間に請求が増えるからです。
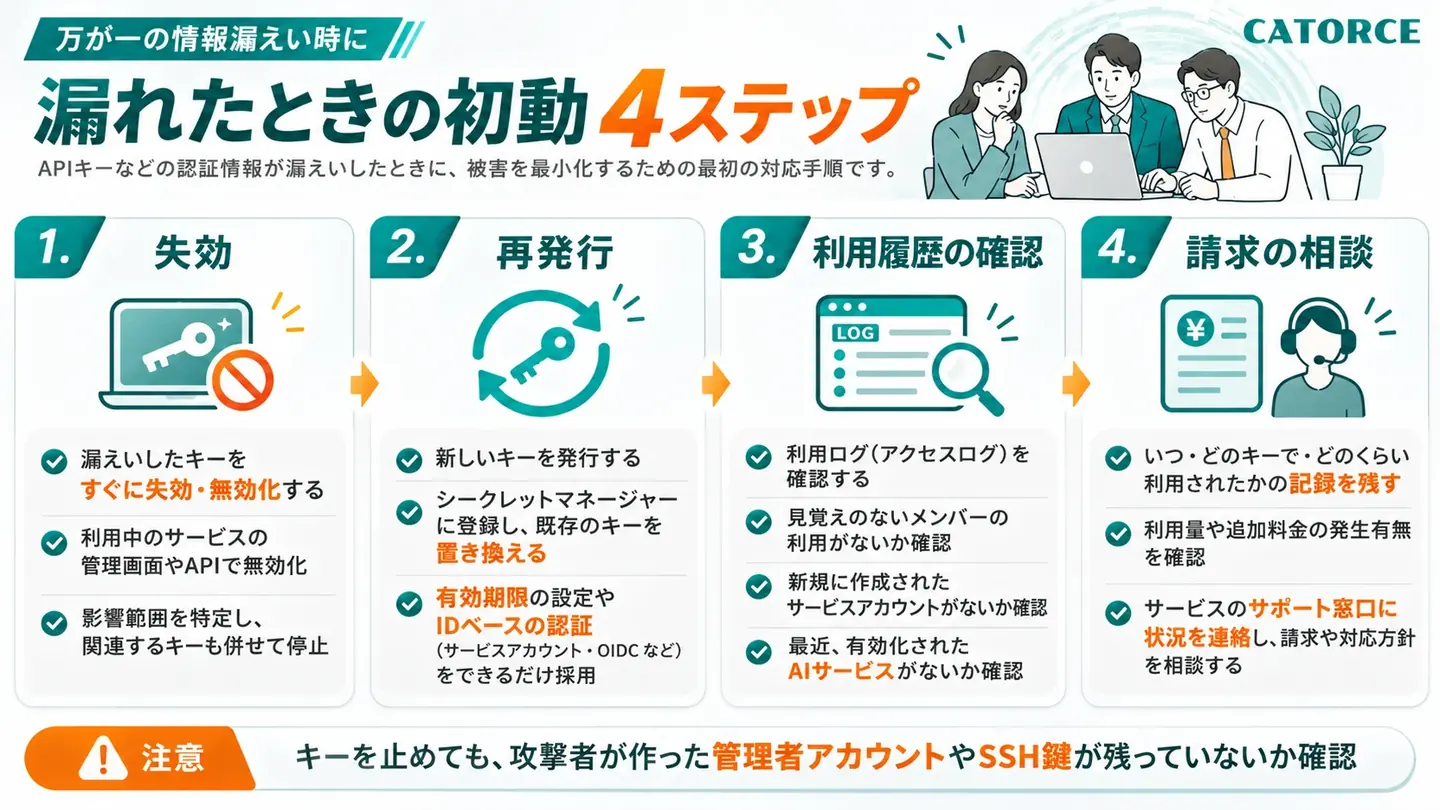
| 手順 | Claude | Google Cloud | Azure OpenAI・Foundry |
|---|---|---|---|
| 1. 失効 | ConsoleのAPIキーの画面で無効化(戻せる)か削除(戻せない)。ヘルプセンターは、疑わしければすぐに削除を勧める | キーを削除(30日以内なら戻せる)。どれか分からなければ全部のキーを洗い出す | 漏れた方のキーを再生成(古いキーはすぐ使えなくなる)。もう1本も確かめる |
| 2. 再発行 | 新しいキーを保管庫に入れて差し替え。期限を付け、できればサービスアカウントのキーかWorkload Identity Federationへ | 同じ制限をかけた新しいキーで、使っている場所を全部差し替え | 新しいキーで差し替え。これを機にEntra IDへ移り、キーでの認証を止める |
| 3. 利用履歴 | Usage・Cost・Logsでそのキーの利用を見る。見知らぬキーやメンバーが増えていないか | キーごとの呼び出し回数。新しいキー・サービスアカウント・有効にされたサービスがないか | アクティビティログと診断ログで、デプロイの作成や呼び出しを見る |
| 4. 請求の相談 | いつ・どのキーで・いくら使われたかの記録を残し、各社のサポートに相談する(Anthropicも不審な利用が続けばサポートへ、と案内)。返金や減額の扱いは、今回確認した公式ページには書かれていません。契約先の窓口で確かめてください | ||
入口がAPIキーではなかった場合も考えます。キーを止めても、攻撃者が作った管理者のアカウントやサービスアカウント、足されたSSHの鍵が残っていれば、また新しいキーを作られます。なお、Claude EnterpriseのAdmin APIでメンバーをサインアウトさせる機能(β)は、発表記事によるとAPIキーまでは止めません。キーは別に失効させます。
11. 今日やることチェックリスト
全部を今日終える必要はありませんが、「把握」と「上限」は今日中に済ませるのがおすすめです。
- 把握社内のAPIキーとクラウドのアカウントを書き出した。誰が作り、何に使い、誰が払っているか(個人のカードの立替も含む)
- 把握使っていないキー、持ち主が分からないキーを止めた
- 上限Claude ConsoleのBillingで自分の支出上限を入れ、用途ごとのワークスペースにも上限を入れた
- 上限Google Cloudの生成AIを使うプロジェクトにspend capsを入れた。Azure OpenAIのデプロイには必要な分だけ割り当てを配った
- 置き場所コード・ノートブック・共有フォルダにキーが無い。
.envは.gitignoreに入り、GitHubのシークレットスキャンが有効 - 権限キーを試作・本番で分け、Googleのキーは使うAPIだけに制限した。Claudeの新しいキーには期限を付けた
- 場所サーバーや事務所の公開アドレスを書き出し、IP許可リスト(ClaudeはConsoleでβ)か各クラウドのIP制限を検討した
- 監視利用量を見る人と頻度を決めた。使っていない生成AIのサービスが有効にされたら通知が届く
- 初動漏れたら誰がどの画面でキーを止めるかを決め、各社のサポートの窓口を控えた
- 入口クラウドの管理画面と開発基盤に、フィッシングに強い多要素認証を入れた(Mandiantの推奨)
12. カトルセの支援:キーの持ち主と止め方から一緒に決める
設定そのものは管理画面の数画面で終わります。難しいのは、その前の「誰がどのキーを持ち、どこまで使えたら止め、漏れたら誰が動くか」を決めることです。
- 顧問で、運用の決まりと点検を:キーの棚卸し、入れ物と上限の設計、漏れたときの手順書づくりを、AI顧問として一緒に進めます。費用の目安はAI顧問の料金相場と選び方にまとめています。
- 開発で、キーを画面側に置かない作りに:社内ツールや業務システムの事例は開発事例をご覧ください。
- 研修で、全員の当たり前に:キーをコードやチャットに貼らない、といった決まりは作るだけでは守られません。職種別に業務でAIを使う研修は、職種別AI研修シリーズ(全10講座・各11時間)。受講料は全講座共通で1名あたり36万円(税抜)。ライブ形式(対面/オンライン同時双方向)のため人材開発支援助成金の活用をご検討いただけます。支給の可否は都道府県労働局の審査で決まります。申請手続きは社会保険労務士の独占業務のため、必要な場合は提携社労士をご紹介します。
- 社内の決まりと合わせて:キーの扱いは社内のAI利用の決まりに1条足しておくと揉めません。作り方は生成AIの社内規定の作り方に、部署ごとに契約がばらばらな状態の片付け方は生成AIツールが部署ごとにバラバラにまとめています。
よくある質問
LLMJackingとは何ですか?
盗んだAPIキーやクラウドの認証情報で企業の生成AIの利用権を乗っ取り、その会社の負担でAIを使ったり、利用権を転売したりする手口です。Google Cloud(Mandiant)は2026年11月2日の報告で、1日で10万ドルを超える不正な利用料や、累計100万ドルに達した事例を挙げています。
生成AIのAPIを使っていない会社にも関係がありますか?
クラウドを使っていれば関係があります。Mandiantが調べた複数の事例では、侵害の時点で生成AIのサービスは有効になっておらず、攻撃者が盗んだ認証情報で有効にしてから使っていました。使っていない生成AIのサービスが有効にされたら、重大な事故として扱うよう勧められています。
予算アラートを設定すれば、不正利用の請求は止まりますか?
通知だけの予算では止まりません。Google Cloudの予算とアラート、Azureの予算は、利用そのものは止めないと案内されています。止めるには、Claude ConsoleのSpend limits、Google Cloudのspend caps、Azureのデプロイごとの割り当てなどを別に入れます。
APIキーが漏れたかもしれません。まず何をしますか?
迷ったらまずそのキーを止めます。ClaudeはConsoleで無効化か削除、Google Cloudはキーの削除、Azureはキーの再生成です。次に新しいキーに差し替え、そのキーの利用履歴と、知らないキーやアカウントが作られていないかを確かめます。高額な請求が出ていたら、記録を残して各社のサポートに相談してください。
チャットのプラン(Claude Teamなど)だけを使っている会社も対策が必要ですか?
APIキーを作っていなければ、キーの対策は当てはまりません。ただしAnthropicは2026年10月7日、MaxとTeamのプランに毎月のAPIクレジットを付け、Claude Consoleの組織とつなげて使えるようにしました。つないでキーを作った時点で、上限と管理者を決めてください。
AIの利用ルールとキーの運用を、自社の体制に合わせて決める
キーの持ち主・上限・漏れたときの手順は、社内のAI利用ルールとそろえておくと守られます。カトルセではAI顧問として、利用ルールと運用の点検を一緒に進めています。規程の作り方は研修と並行して作るAI利用規程にまとめています。
まとめ ── キーは漏れる前提で、止まる場所を先に作る
- LLMJackingは、数時間で請求が膨らむ手口です。Mandiantは1日10万ドル超、累計100万ドルの事例を報告しています。
- 入口はAPIキーだけではありません。クラウドの認証情報やGitHubのトークンも狙われ、使っていない生成AIのサービスを有効にされた例もあります。
- 通知と上限は別物です。ClaudeのSpend limits、Google Cloudのspend caps、Azureの割り当てで、止まる上限を入れます。
- 場所と期間も絞ります。IP制限とキーの有効期限、できればキーを置かない認証へ。
- 漏れたら、失効 → 再発行 → 利用履歴 → 請求の相談。攻撃者が作ったアカウントが残っていないかも確かめます。
自社のAI活用がいまどの段にあるかを知りたい方は、まず生成AI活用レベル診断(無料)をお試しください。キーの管理や運用の決まりのご相談はお問い合わせからどうぞ。
参考(各社の公式情報)
- The Rise of LLMJacking: How Threat Actors Monetize Compromised Cloud and Model Resources(Google Cloud Blog/GTIG・Mandiant、2026年11月2日)
- Claude Platform release notes(Anthropic)
- IP allowlisting/Authentication/Workspaces/Rate limits/Usage and Cost Analytics API(Claude Platform Docs)
- API key best practices/What should I do if I suspect my API key has been compromised?/Release notes(Claude Help Center)
- More visibility and control over Claude Enterprise for security teams(Anthropic、2026年11月5日)
- Securing Your Gemini and Google API Keys(Google Cloud Blog、2026年5月22日)
- Google Cloud spend caps now generally available(2026年10月30日)/Detect early and enforce firmly with Google Cloud's enhanced cost controls for AI spend(2026年7月28日)/Protect your Google Cloud spending with budgets(Google Cloud Blog)
- Rotate API keys/Disable local authentication/Authenticate requests/Configure virtual networks(Microsoft Learn)
- Azure OpenAI with Microsoft Entra ID authentication/Manage Azure OpenAI quota/Create and manage budgets(Microsoft Learn)
※ 本記事は2026年11月7日時点の情報にもとづいています。LLMJackingの手口・被害額・地域・業種・対策は、2026年11月7日にGoogle Cloud Blog(GTIG・Mandiant、2026年11月2日公開)の本文で確認した内容で、日本の企業の事例は含まれていません。Claudeの機能・日付・上限額は、同日にAnthropicの公式ページ(Claude Platform Docs、Claude Help Center、発表記事)で確認した内容です。Claude ConsoleのIP許可リスト、Admin APIでのサインアウト、Usage and Cost Analytics API、Claude EnterpriseのセキュリティセンターとIP許可リストの自社設定はβで、設定や動きが変わる場合があります。Google Cloudの内容は、同日にGoogle Cloud Blog(cloud.google.com)で確認した範囲です。Google Cloudの公式ドキュメント(予算・APIキー・割り当て)は今回確認できなかったため、画面の手順とspend capsの一般提供時点の対象サービスの一覧は記載していません(対象は2026年7月のプレビュー時の一覧です)。Microsoftの内容は、同日にMicrosoft Learnで確認したものです。OpenAIとAmazon Web Servicesの機能は公式ページを確認できていないため、記載していません。不正利用による請求の返金・減額の扱いは、確認した各社の公式ページに記載がないため書いていません。商談で伺った声は、2026年5月〜11月7日の商談から、企業が特定されないよう業種と部門だけにしています。上限の決め方はカトルセが商談で提案している内容で、効果を測った実績を示すものではありません。本記事に登場する製品名・サービス名は、それぞれの提供元の商標または登録商標です。