KARTE不正アクセスとは?マーケティングSaaS経由の漏えいと企業が確かめる5点
- プレイドのマーケティング基盤「KARTE」が2026年11月13日に不正アクセスを受け、外部連携用の認証キーと、導入企業が取り込んだ顧客データの一部が流出したと報じられています。導入企業の公表が相次いでいます。
- 1社への侵入で多くの会社のデータが一度に漏れたのは、導入企業の顧客データと、ほかのサービスへの「鍵」が1か所に集まっていたからです。Notion AIの件と同じ「委託先のSaaSから一斉に漏れる」型です。
- 結論は「SaaSを使うな」ではありません。①連携キーの無効化と再発行、②取り込んだ個人情報の棚卸し、③委託先・再委託先と契約の確認、④顧客への説明と報告の要否、⑤再発防止の点検の5点を確かめます。
2026年11月、プレイドが提供する「KARTE(カルテ)」への不正アクセスが明らかになりました。KARTEは、企業がWebサイトやアプリの来訪者の行動を記録し、一人ひとりに合わせた案内やメッセージを出すためのマーケティング用のSaaSです。小売・金融・電力など、多くの会社が自社の顧客データを取り込んで使っていました。
この記事は、情シス・マーケティング担当・経営者が「自社は当事者か」を確かめ、今週なにをするかを決めるためのものです。事実関係は報道で確かめた範囲だけを書き、確かめられないことは書いていません(プレイドの公式発表と各社の公表文は、この記事の作成環境から開けなかったため、報道を通して確認しています)。同じ型の事故はNotion AIの情報漏えいで、国内の事故全体の傾向は情報漏えいの原因と事例2026で扱っています。ここでは「マーケティングSaaSとその連携」に絞ります。
1. 結論:SaaSをやめるより、「鍵」と「預けたデータ」を確かめる
今回の事故は、導入企業がどれだけ自社のサイトを守っていても防げない場所で起きました。かといって、マーケティングSaaSを全部やめれば済むわけではありません。同じ仕組みは、MA(マーケティングオートメーション)、CRM、チャット、AIツールなど、ほとんどのSaaSにあります。
やることは、盗まれた恐れのある「鍵」を止めることと、預けていたデータが何だったかを確かめることです。そのうえで、委託先の管理と、事故のときの連絡と報告の流れを見直します。
2. 何が起きたか:時系列と影響の範囲
報道で伝えられている流れは次のとおりです。日付と時刻はいずれも報道によるもので、記事によって書き方に差があります。
| 日付(2026年) | 報じられている内容 |
|---|---|
| 11月13日 未明 | 第三者がプレイドのサーバーの脆弱性を突き、システムやデータベースに接続するための認証情報を盗んで、データを外部に読み出したと説明されている |
| 11月13日 朝 | プレイドが不正アクセスを検知。盗まれた認証情報の無効化などを行い、KARTEの全機能を止めた |
| 11月15日 | ネットワークの遮断を終え、新しい不正アクセスや流出の続きは確認されていないとしている |
| 11月16日 | プレイドが漏えいの内容を公表。導入企業の中で最初に四国電力が影響を公表した |
| 11月17日〜 | JINS、しまむら、Francfranc などが相次いで公表。プレイドの株価はストップ安水準になったと報じられている。KARTEの再開の時期は未定 |
流出したと報じられているもの
- KARTEのアカウントのメールアドレス 79,249件:導入企業でKARTEを操作していた担当者などのアドレスです。
- 外部のサービスと連携するための認証情報:シークレットキーやアクセストークンなど。件数は調査中とされています。
- 導入企業がKARTEに取り込んだ顧客データの一部:会員の情報や購入の履歴などで、中身と件数は導入企業ごとに違います。
報道では、すでにKARTEの利用をやめた会社のデータが流出した例もあると伝えられています。「今は使っていないから関係ない」とは言い切れない、ということです。また、プレイドを名乗る不審なメールへの注意も呼びかけられています。
3. 公表した導入企業
11月16日以降、KARTEを導入していた会社の公表が続いています。まとめサイトの集計では、公表した会社は数十社にのぼりますが、集計の時点と数え方で数が違います。報道で内容を確かめられた主な会社は次のとおりです(件数は報道どおり。「最大」「可能性」の書き方も各社の公表にならっています)。
| 会社 | 報じられている公表の内容 |
|---|---|
| JINS | 11月17日の適時開示で、会員の最大約1,829万件に漏えいの可能性。会員登録のアカウント数をもとにした最大値とされる |
| しまむら | 11月17日に公表。公式アプリやオンラインストアの会員情報約700万件 |
| 三菱UFJ銀行 | 11月18日に公表。約650万件で、漏えいしたのは性別・年齢・居住地域。氏名・住所・連絡先は含まれないとしている |
| Francfranc | 11月17日に公表。会員情報の最大約598万件、ECの購入履歴の最大約400万件に漏えいの可能性 |
| 四国電力 | 11月16日に公表。会員サービスの会員情報約60万件 |
| そのほか | RIZAP、アインズ&トルペ、アルペンなども漏えいやその可能性を公表したと報じられている |
件数の数え方は会社ごとに違うため、数字を並べて大小を比べることはできません。目立つのは、業種がばらばらなことです。小売、銀行、電力。共通しているのは「KARTEに顧客データを取り込んでいた」ことだけで、各社のサイトやシステムに穴があったわけではありません。
4. なぜ一斉に漏れるのか:タグ・連携キー・取り込んだデータ
マーケティングSaaSは、仕組みのうえで、多くの会社のデータと「鍵」が1か所に集まります。KARTEのようなサービスが動くには、次の3つが要るからです。
| 集まるもの | 何のためか | 漏れたときの困りごと |
|---|---|---|
| タグが集める行動の記録 | サイトやアプリに埋め込んだ短いプログラム(タグ)が、来訪者の閲覧や操作を記録する | 誰が何を見たか、という履歴が外に出る |
| 取り込んだ顧客データ | 会員の情報や購入の履歴を取り込み、行動の記録とつなげて一人ひとりに合わせる | 導入企業が持っていた会員の情報がそのまま出る |
| 連携用の認証キー | メール配信、広告、CRM、データ基盤など、ほかのサービスとデータをやり取りする | 盗んだ人が、その先のサービスに直接入れる恐れがある |
なかでも注意したいのが連携用の認証キーです。キーは「このサービスにこの権限で入ってよい」という合鍵のようなものです。KARTEが止まっていても、盗まれたキーがまだ使える状態なら、攻撃者はKARTEを通さず、連携先のメール配信や広告のアカウントに入れる恐れがあります。プレイドが導入企業にキーの無効化を求めているのはこのためだと報じられています。
- SaaSに預けたデータは、自社の守りとは別の場所で守られています。自社のサイトが安全でも、委託先で漏れることがあります。
- 連携キーが漏れると、被害はその先のサービスへ連鎖します。鍵の数・権限・有効期限が、そのまま被害の広さになります。
- 利用をやめた後も、データが残っていれば漏れることがあります。解約のときの削除の確認も、管理の一部です。
APIキーが漏れたときの手口と初動はLLMJackingとはでも扱っています。生成AIのキーの話ですが、「漏れたら止めて、使われた跡を確かめる」という流れは同じです。
5. 自社が当事者かの確かめ方
「KARTEは契約していないはず」という会社も、次の順で確かめておくと安心です。
- 契約と請求の記録を見る:情シスが把握していなくても、マーケティング部や事業部が直接契約していることがあります。経理の支払いの記録も手がかりになります。
- サイトとアプリのタグを確かめる:自社のサイトやアプリに、KARTEのタグが入っていないかを確かめます。タグの管理ツールを使っている場合は、その中も見ます。
- 代理店や制作会社に聞く:広告代理店や制作会社が代わりに導入・運用していることがあります。「自社のデータを、KARTEを含む外部のツールに入れていないか」を聞きます。
- 過去の利用も確かめる:前に使っていてやめた場合は、やめた時期と、データの削除を依頼したかを確かめます。
- プレイドと担当者のメールを見る:KARTEの管理者のメールに案内が届いていないかを確かめます。管理者が退職・異動していないか、アドレスが生きているかも見ます。プレイドを名乗る不審なメールには注意します。
自社がKARTEを使っていなくても、委託先や取引先がKARTEを使って自社の顧客に関わる業務をしている場合は、相手から連絡が来ることがあります。問い合わせの窓口を決めておきます。
委託先経由の事故を、ほかの会社の事例で確かめる
国内で公表された情報漏えい・セキュリティ事故を、原因・業種・公表月で検索できます。委託先・取引先を経由した事故も含め、社内の点検や研修の題材にそのまま使えます。
6. 企業が確かめる5点
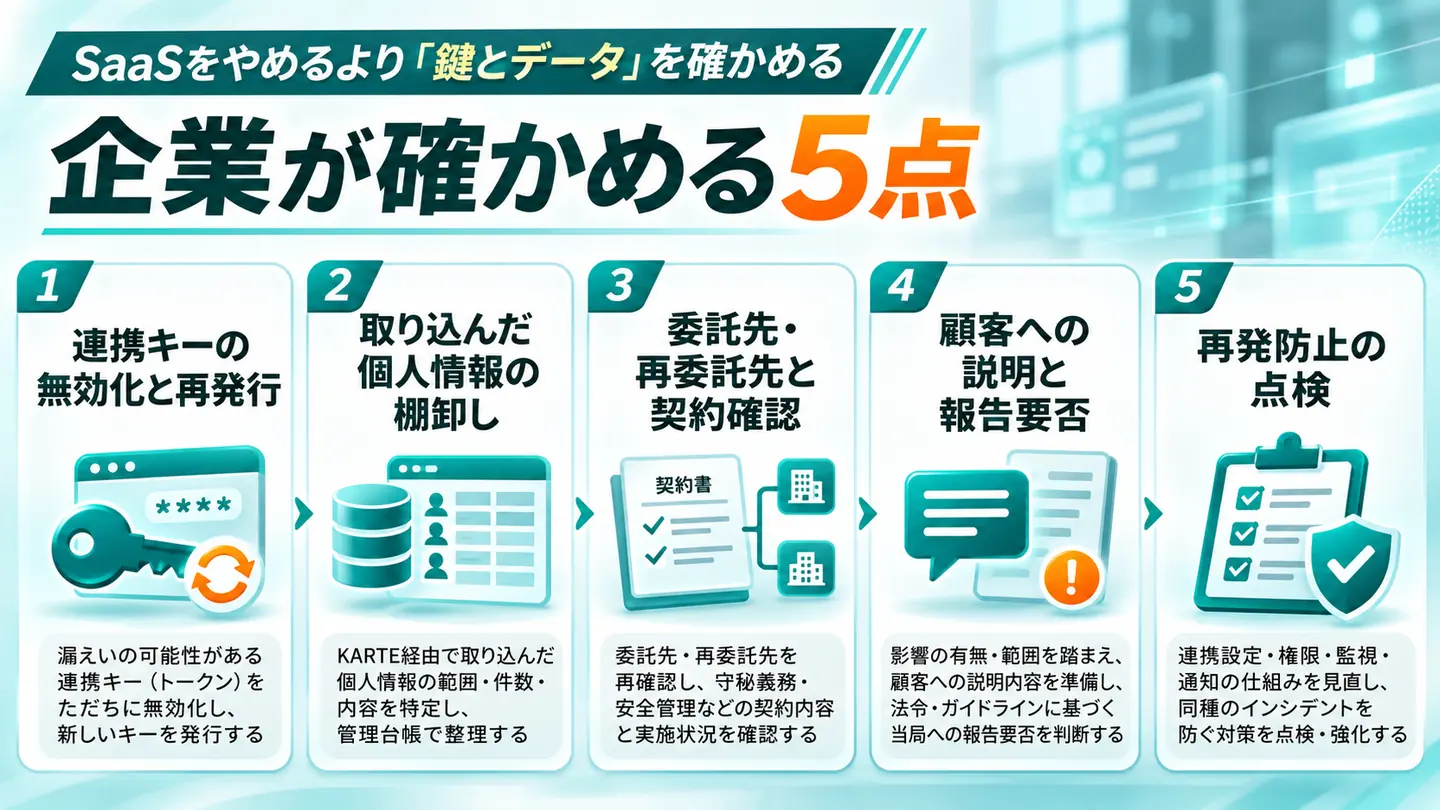
確認1:連携キーを無効にし、必要なものだけ作り直す
KARTEを使っていた会社が最初にやることです。キーを無効にするのは、KARTEではなく連携先のサービスの管理画面です。
- 洗い出す:KARTEとつないでいたサービス(メール配信、広告、CRM、チャット、データ基盤など)と、そのために発行したAPIキー・シークレットキー・アクセストークンを一覧にします。
- 止める:連携先の管理画面で、そのキーやトークンを無効にします。
- 使われた跡を見る:連携先の操作の記録(ログ)で、覚えのないデータの書き出し・書き込みや、知らない場所からの接続が無いかを確かめます。
- 作り直すのは後で:KARTEの再開に合わせて作り直すときは、必要な権限だけを付け、有効期限を決めます。
同じ考え方で、KARTE以外のSaaSに渡しているキーも見直しておくと、次の事故への備えになります。
確認2:取り込んでいた個人情報を棚卸しする
どのデータを、いつから、どれだけKARTEに取り込んでいたかを書き出します。これが、顧客への説明と報告の判断のもとになります。
| 書き出す項目 | 確かめること |
|---|---|
| 項目 | 氏名、メールアドレス、電話番号、住所、生年月日、性別、購入の履歴、会員番号など。決済の情報やパスワードが含まれていないか |
| 件数と期間 | 取り込んだ人数と、いつからいつまでのデータか。やめた会員や古いデータが残っていないか |
| 取り込みの経路 | 手作業のファイル、定期の自動連携、タグでの収集のどれか。担当部署はどこか |
| 本当に要ったか | マーケティングの施策に、その項目は要ったか。要らない項目まで送っていなかったか |
三菱UFJ銀行の公表では、漏えいしたのは性別・年齢・居住地域で、氏名や連絡先は含まれないとされています。送る項目を絞っていれば、漏れたときの重さも変わることが分かります。
確認3:委託先・再委託先と契約を確かめる
個人情報を含むデータをSaaSに預けることは、一般に個人データの取り扱いの「委託」にあたり、預けた会社には委託先を監督する責任があるとされています。契約と管理の状況を確かめます。
- 契約データの扱い、安全管理、事故のときの連絡の期限、解約のときの削除が契約や取り決めに書いてあるか
- 再委託その会社がさらに別の会社(クラウドの基盤、AIの処理など)に任せている先が分かるか。変更の知らせを受け取れるか
- 削除利用をやめたSaaSに、データが残っていないか。削除の証明をもらったか
- 点検委託先の安全管理を、導入のときだけでなく定期的に確かめているか
確認4:顧客への説明と、個人情報保護委員会への報告の要否を判断する
個人情報保護法では、不正アクセスによる漏えいなど一定の場合に、個人情報保護委員会への報告と本人への通知が求められます。委託先で起きた事故でも、データを預けた側の会社が報告の当事者になることがあります。
- 判断は専門家と:自社が当てはまるか、いつまでに何を出すかは、個人情報保護委員会の案内を確かめ、弁護士など専門家と判断してください。この記事では、当てはまるかどうかの判断はしていません。
- 説明の文面をそろえる:何が、何件、いつ漏れた恐れがあるか、会社として何をしたか、本人に気をつけてほしいこと(不審なメールなど)を、確認2の棚卸しにもとづいて書きます。
- 問い合わせの窓口:公表の後は問い合わせが集中します。窓口と回答の範囲を先に決めておきます。
確認5:再発防止の点検を回す
今回の事故がKARTEで終わる保証はありません。四半期ごとなど、決まった頻度で次を点検します。
- 一覧使っているSaaS・AIツールと、そこに預けているデータ、渡しているキーの一覧が最新になっている
- 鍵連携キーに有効期限と最小限の権限が付いていて、使っていないキーは止めてある
- 量SaaSに送るデータの項目と期間を、施策に要る分だけに絞っている
- 連絡提供元からの知らせを受ける管理者のメールが生きていて、事故のときに誰が何をするかが決まっている
- 訓練他社の事故を題材に、自社で同じことが起きたらどう動くかを話し合った
7. Notion AIの件との共通点と違い
同じ11月には、Notion AIの処理を請け負っていた委託先のFireworks AIへの不正アクセスで、AIとの会話記録の一部が流出した恐れがあると報じられ、国内でも公表が続いています。2つの事故は、形がよく似ています。
| 比べる点 | KARTE | Notion AI |
|---|---|---|
| どこで起きたか | 導入企業が契約していたSaaSそのもの | 契約先のNotionが処理を任せていた委託先(導入企業から見て再委託先) |
| 漏れたもの | 取り込んだ顧客データ、連携用の認証キー、アカウントのメールアドレス | AIとの会話記録(中に取引先や採用候補者の情報、APIキーが含まれた例) |
| 共通点 | 1つの委託先への侵入で、多くの導入企業のデータが一斉に漏れた。導入企業の側には落ち度が見えにくい。キー(鍵)が漏れたものに含まれ、ほかのサービスへの連鎖を止める作業が要る | |
違いは、KARTEは意図して集めた顧客データが、Notion AIはふだんの業務で入力した文章が漏れたことです。前者は「どの項目を送るか」、後者は「何を入力してよいか」のルールで重さを減らせます。Notion AIの件の詳しい経緯と、AIツールの委託先の確かめ方はNotion AIの情報漏えいにまとめています。
8. 商談で出ている相談:「外に出さない」と「許可を取る資料」
カトルセが2026年11月第3週の商談で聞いた話を、社名を出さずにまとめます。
| 相談の種類 | 商談で聞いた様子 |
|---|---|
| データを外に出したくない | クラウドのツールを使うには上司との相談が要る、情シスやセキュリティの部署が関門になる、金融では事前の検証が要る、という声があった |
| 許可を取るための資料がほしい | 担当者はAIツールを使いたいのに、会社の許可が下りない。情シスやセキュリティの部署に出す説明の資料がほしい、という依頼があった |
今回のような事故の後は、許可を出す側がさらに慎重になります。「どのデータを、どこに、どの鍵で渡すか」「事故のときに誰から連絡が来て、誰が何をするか」を、ツールを使う側が先に書き出しておくと、話が進みやすくなります。確認1〜3の一覧は、そのまま許可を取るための資料の土台になります。社内のルールの雛形は社内生成AIガイドラインの作り方に、部署ごとにツールがばらばらな状態の片付け方は生成AIツールが部署ごとにバラバラにあります。
ここから先は、カトルセが商談で提案している進め方です(効果を測った実績を示すものではありません)。使っているSaaS・AIツールと預けているデータ、委託先の一覧づくりと定期の点検は、AI顧問として一緒に進めています。
よくある質問
KARTEの不正アクセスでは何が流出したのですか?
プレイドは2026年11月16日、KARTEのアカウントに登録されたメールアドレス79,249件、外部のサービスと連携するための認証情報(シークレットキーやアクセストークン)、導入企業がKARTEに取り込んだ顧客データの一部が漏えいしたと発表したと報じられています。導入企業ごとの件数や項目は、各社の公表で確かめてください。
自社がKARTEを使っているかどうか、どう確かめますか?
契約や請求の記録を見るほか、自社のサイトやアプリにKARTEのタグが入っていないか、広告代理店や制作会社が代わりに導入していないかを確かめます。過去に使っていてやめた場合も、データが残っていて流出した例があると報じられているため、利用をやめた時期と、データの削除を依頼したかも確かめます。
連携用の認証キーは、なぜ無効にする必要があるのですか?
盗まれたキーがあれば、攻撃者はKARTEを通さずに、連携先のサービス(メール配信、広告、データ基盤など)へ直接入れる恐れがあるからです。プレイドは導入企業に連携用の認証情報の無効化を求めていると報じられています。無効にするのは、連携先のサービスの管理画面です。
個人情報保護委員会への報告は必要ですか?
個人情報保護法では、不正アクセスによる漏えいなど一定の場合に、委員会への報告と本人への通知が求められます。委託先で起きた事故でも、データを預けた側の会社が報告の当事者になることがあります。自社が当てはまるか、いつまでに何を出すかは、個人情報保護委員会の案内を確かめ、弁護士など専門家と判断してください。
マーケティングSaaSの利用をやめたほうがよいですか?
やめれば済む話ではありません。同じ仕組みは、MA、CRM、チャット、AIツールなど多くのSaaSにあります。預けるデータを必要なものに絞り、連携キーの権限と有効期限を管理し、委託先の管理と事故のときの連絡の流れを決めておくほうが現実的です。
使っているSaaS・AIツールと、預けているデータを点検する
どのツールに何のデータを預け、どの鍵を渡しているか。一覧づくりから委託先の確認、社内ルールと研修まで、カトルセが一緒に整理します。
まとめ ── 鍵を止め、預けたものを確かめる
- プレイドのKARTEへの不正アクセスで、連携用の認証キーと導入企業の顧客データの一部が流出したと報じられています。業種を問わず、多くの導入企業が公表しています。
- 一斉に漏れたのは、多くの会社のデータと鍵が1か所に集まっていたからです。Notion AIの件と同じ「委託先のSaaSから漏れる」型です。
- 使っていた会社は、まず連携先の管理画面でキーを無効にします。使われた跡も確かめます。
- 取り込んでいたデータを棚卸しし、委託先と契約を確かめます。顧客への説明と報告の要否は専門家と判断します。
- SaaSは、やめるより確かめて使います。送るデータと渡す鍵を絞り、点検を定期的に回します。
ほかの会社の事故を題材に自社の備えを見直したい方は、セキュリティ事故DBをご覧ください。SaaSやAIツールの点検、社内ルールづくりのご相談はお問い合わせからどうぞ。
参考(報道・まとめ)
- プレイドのデジタルマーケプラットフォーム「KARTE」に不正アクセス、導入企業の顧客情報が漏えい(INTERNET Watch)
- 「KARTE」情報漏えい、JINS・三菱UFJなど多数の企業に影響(Impress Watch)
- モリサワや「mineo」など会員情報漏えい マーケツール「KARTE」不正アクセス、外部サービス連携用シークレットキーなども(ITmedia NEWS)
- プレイドのCXプラットフォーム「KARTE」への不正アクセスについてまとめてみた(piyolog、2026年11月18日)
- プレイド「KARTE」への不正アクセスでメールアドレス7万9,249件が情報流出/プレイド「KARTE」不正アクセスの影響企業まとめ(セキュリティ対策Lab)
- 「KARTE」不正アクセス、しまむらやアルペンの顧客情報が漏えい プレイド株は連日ストップ安水準(CNET Japan、Yahoo!ニュース経由)
※ 本記事は2026年11月19日時点の情報にもとづいています。事故の経緯・流出した内容・導入企業の公表の内容は、2026年11月19日に検索で確かめた報道(INTERNET Watch、Impress Watch、ITmedia NEWS、piyolog、セキュリティ対策Lab、CNET Japanほか)の内容で、プレイドの公式発表と導入企業各社の公表文は本記事の作成環境から開けなかったため、本文を直接は確認していません。そのため事実関係は「報じられています」の形で書き、日付や件数は報道どおりとしています。報道の間で書き方に差がある点(検知・無効化の時刻など)は、食い違わない範囲にまとめました。件数が確かめられなかった会社は、社名だけを載せています。件数・対象・対応は今後の調査で変わる場合があります。個人情報保護法の報告・通知の考え方は一般的な説明で、個人情報保護委員会のページは本記事の作成環境から確認していません。個別の判断は専門家にご相談ください。商談の声は、2026年11月第3週の商談から、企業が特定されないよう相談の種類だけにしています。カトルセの支援の進め方は商談で提案している内容で、効果を測った実績を示すものではありません。本記事に登場する製品名・サービス名は、それぞれの提供元の商標または登録商標です。