情報漏えい事故まとめ 10月22日〜11月7日|アララの連鎖・委託先経由・WordPress
- この17日間の中心は、メール配信サービス「アララ メッセージ」への不正アクセスです。第2報で約7,700万件のメールアドレスの持ち出し、契約企業は最大約380社と報じられ、ビックカメラ、アソビュー、TKC、ワークマン、松井証券などが相次いで公表しました。
- ほかにも委託先経由の事故が続きました。損保ジャパンはロードサービスの受付を担う委託先で約6.5万件(10月に続き2件目)、ドン・キホーテなど4社は時計修理の委託先のランサムウェア被害を公表したと報じられています。
- 単独でも数百万件規模が続きました。アイリスプラザ(約770万人分)、クラブツーリズム(約432万件)、@cosme(約300万人)、So-net(約214万件)、損保2社の契約者向けページ(約48万件)などです。
- 続報では、採用管理のApplyNowが39万6,920人分の漏えいを確定し、公表済みの脆弱性に気づかなかったことが一因と報じられました。GMOは損失の補償と見舞金を発表しています。
- 脆弱性では、WordPress本体(7.1.4で修正)とIvanti Connect Secureの悪用が報じられています。今週やることは「委託先の棚卸し」「配信サービスの鍵の作り直し」「VPNとWordPressの更新」など5つです(一覧へ)。
10月下旬から、取引先や利用しているサービスから「メールアドレス流出のお詫び」が届いた方も多いと思います。その多くは、各社が自分で破られたのではなく、メールマガジンの配信を任せていた1社が不正アクセスを受けたことによるものです。
この記事は、前回のまとめ(10月10日〜21日)に続く差分です。10月22日〜11月7日に公表された事故のうち主なものを、セキュリティ事故DBと同じ分類(原因・経路・パターン)で整理し、続報で何が変わったか、そして中小企業・製造業がいま何をすればよいかをまとめます。6月からの全体像は「情報漏えいの原因と事例2026」を、GMOの件の経緯は「GMOランサムウェア被害とは」をご覧ください。
あわせて、国の数字も出ました。個人情報保護委員会は10月28日、2026年4月1日〜10月16日に民間事業者から届いた不正アクセスによる漏えい等の報告(おそれを含む)が2,094件、対象者は延べ約2億6,000万人だったと公表したと報じられています(ITmedia NEWS)。
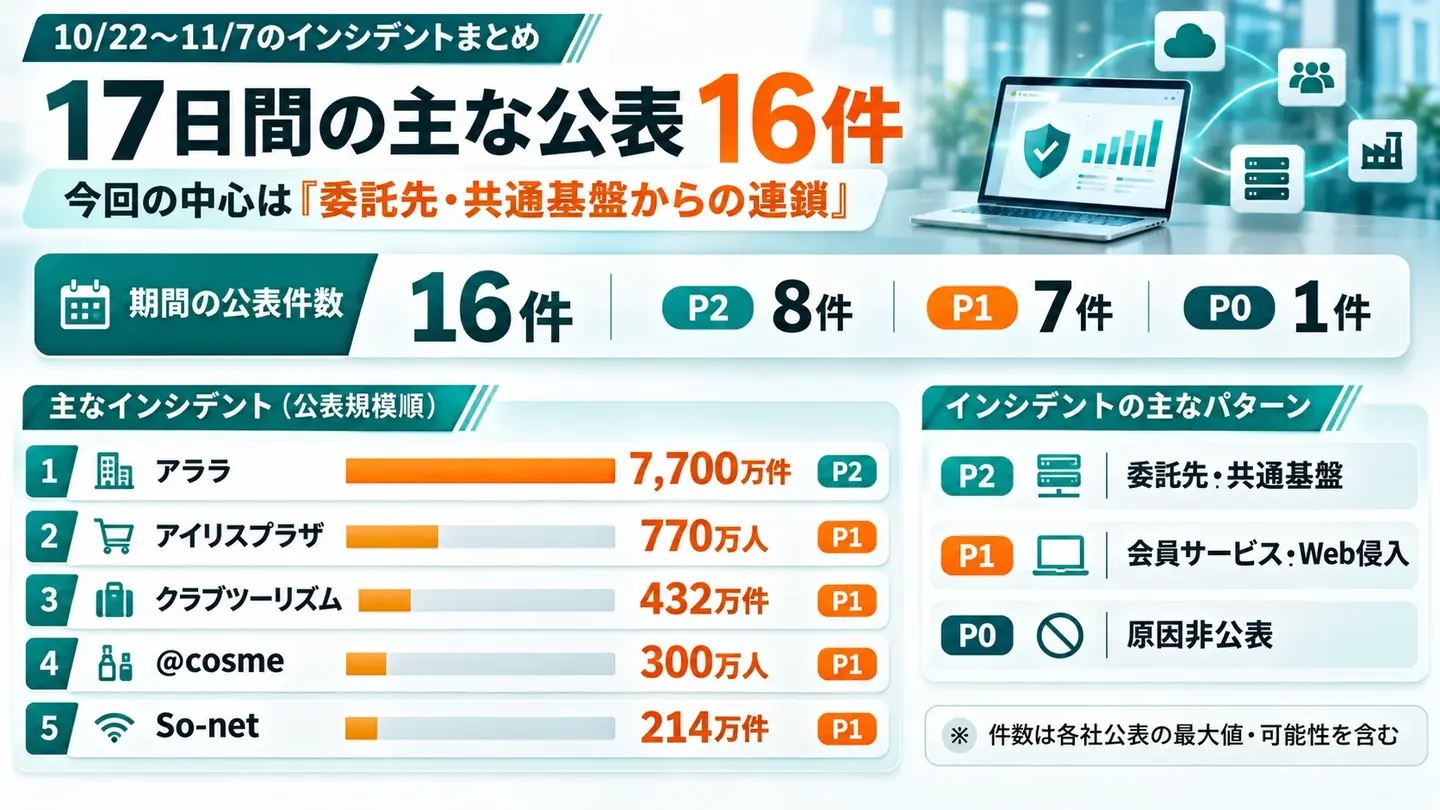
1. 17日間の主な公表:確認できた16件
まず、この期間の主な公表を日付順に並べます。全数ではありません。アララ メッセージの契約企業のように、公表がまだ続いているものもあります。件数は各社が公表した最大値(「可能性」を含む)として報じられた数字で、同じ人が重複して数えられている場合があります。「型」は事故DBのパターン(P2委託先・共通基盤からの連鎖、P1会員サービス・Webサイトへの侵入、P0原因が非公表)です。
| 公表日 | 組織 | 件数 | 状態 | 原因・経路 | 型 |
|---|---|---|---|---|---|
| 10/27 | ソニーネットワークコミュニケーションズ(So-net) | 214万1,986件 | 漏えい | 会員データベースへの外部からの不正アクセス | P1 |
| 10/28 | ドン・キホーテ・長崎屋・橘百貨店・UDリテール | 非公表 | 可能性 | 時計修理の委託先がランサムウェア被害 | P2 |
| 10/29〜 | アララ(アララ メッセージ) | 約7,700万件 | 持ち出し | Webサーバーの脆弱性から契約企業の環境へ侵入 | P2 |
| 10/29・11/5 | アイリスオーヤマ(アイリスプラザ) | 約770万人分 | 可能性 | 外部のクラウドサービスへの不正アクセス | P1 |
| 10/30 | 外務省 | 約3,600件 | 可能性 | 外部とやり取りするネットワークへの不正アクセス | P0 |
| 10/31 | クラブツーリズム | 約432万件 | 可能性 | 予約システムの会員情報への不正アクセス | P1 |
| 11/2 | アイスタイル(@cosme) | 約300万人 | 漏えい | 共通IDの会員情報への不正アクセス | P1 |
| 11/2 | ビックカメラ・コジマ・ソフマップ | 約1,490万件 | 可能性 | アララ メッセージ経由 | P2 |
| 11/3 | アソビュー | 1,582万1,184件 | 流出 | アララ メッセージ経由 | P2 |
| 11/4 | ワークマン | 最大約145万件 | 可能性 | アララ メッセージ経由 | P2 |
| 11/4 | TKC | 最大223万812件 | 可能性 | アララ メッセージ経由 | P2 |
| 11/5 | 損害保険ジャパン | 約6.5万件 | 可能性 | ロードサービス受付の委託先の業務システム | P2 |
| 11/5 | 松井証券 | 最大83万件 | 流出 | アララ メッセージ経由 | P2 |
| 11/6 | あいおいニッセイ同和損保 | 約44.4万件 | 漏えい | 契約者向けページへの不正アクセス | P1 |
| 11/6 | 三井住友海上 | 約3.7万件 | 漏えい | 同上(同じ時期に検知) | P1 |
| 11/6 | NTTドコモ | 最大30万件 | 流出 | 詳細は確認中(My docomoなどを緊急メンテナンス) | P1 |
件数と内容は、各社の公表を伝えた報道(各節にリンク)にもとづきます。続報で数字が変わることがあるため、取引のある会社の件は、必ず各社のお知らせで最新の内容を確かめてください。
2. 最大の連鎖:メール配信「アララ メッセージ」
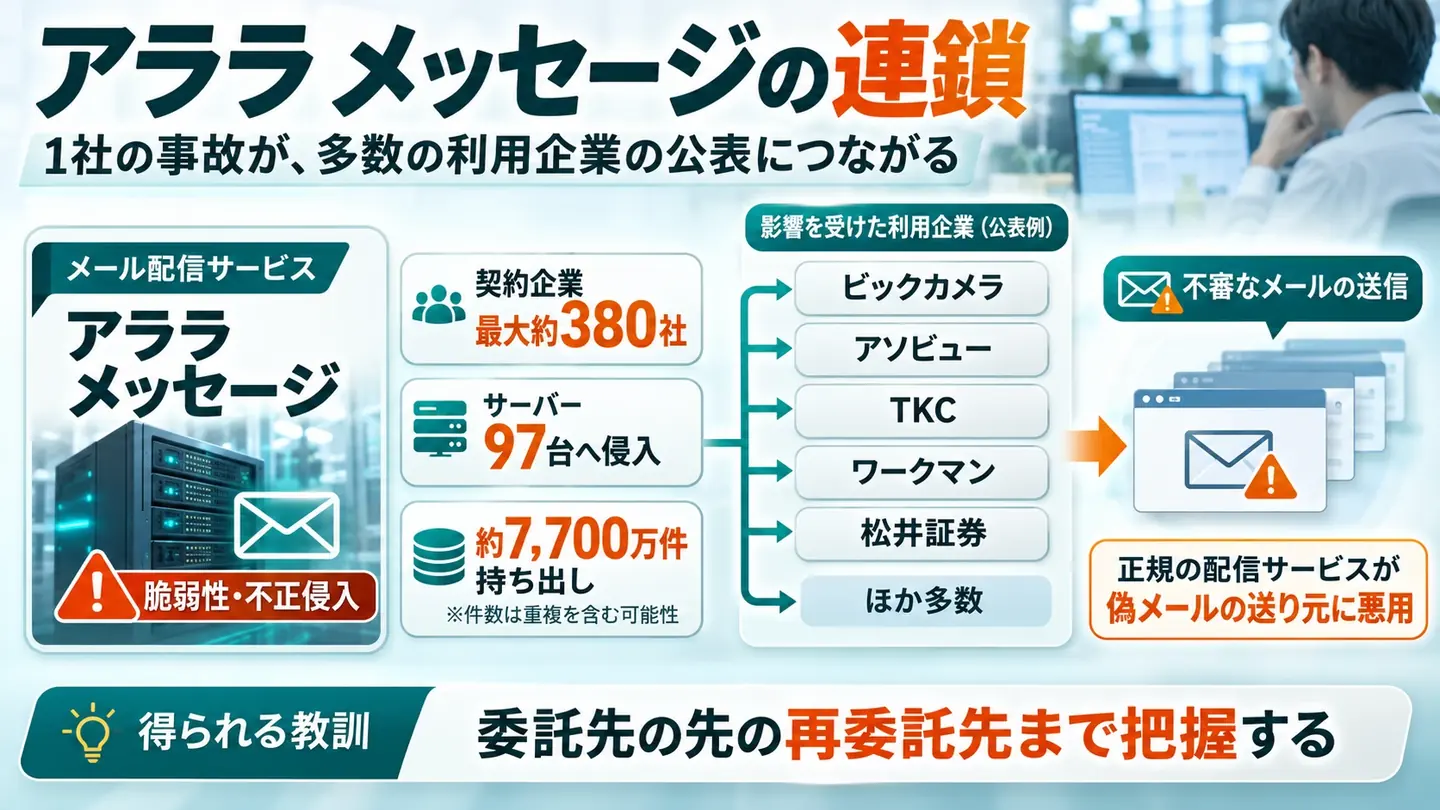
報道によると、アララは10月28日に不正アクセスを確認し、29日に第1報を出して、31日にサービスを全面停止しました。11月2日の第2報では、攻撃者が共通の環境を足がかりに契約企業ごとの環境のサーバー97台に入り込み、約7,700万件のメールアドレスや会員情報を持ち出したとされ、影響する契約企業は最大約380社と推計されています(ITmedia NEWS、Impress Watch)。7,700万件は重複を含む可能性があり、人数ではないと説明されています。さらに11月6日の第3報では、別のクラウド環境から約325万件のメールアドレスが持ち出されていたことが分かったと伝えられています。
もう1つ大事なのは、配信サービスそのものが偽メールの送り元に使われたことです。10月28〜30日に、アララのサービスから「利用内容確認のご依頼」「ご利用明細確認のご依頼」といった件名の不審なメールが最大約713万通送られたと報じられています(日本経済新聞)。正規の配信サービスから届くため、受け取った側は見分けにくくなります。
利用企業の公表は11月2日から本格化しました。報じられている主なものは次のとおりです。
| 公表日 | 組織 | 件数 | 漏れた情報(報道) |
|---|---|---|---|
| 11/2 | ビックカメラ・コジマ・ソフマップ | 約1,490万件 | メールアドレスなど。カード情報・通販サイトのログイン情報は対象外 |
| 11/3 | アソビュー | 1,582万1,184件 | メールアドレス、氏名、電話番号、購入・利用履歴など。パスワード・カード情報は預けていない |
| 11/4 | TKC | 最大223万812件 | メールアドレス。自治体のマイナンバーカード交付予約などのメール送信を停止 |
| 11/4 | ワークマン | 最大約145万件 | メールマガジン会員のメールアドレスのみ |
| 11/4 | 総務省 | 非公表 | 英文ニューズレターの配信先のメールアドレスなど |
| 11/5 | 松井証券 | 最大83万件 | メールアドレス。ログインID・パスワード・資産の情報は含まれない |
出典:ITmedia NEWS(ビックカメラ)、トラベルボイス(アソビュー)、FASHIONSNAP(ワークマン)、日本経済新聞(松井証券)。TKCと総務省は各社のお知らせ(TKC、総務省)が出ています。
前回取り上げたユミルリンク(Cuenote FC)に続き、またメール配信の基盤で事故が起きました。メール配信サービスには、顧客のメールアドレスと、場合によっては氏名や購入履歴までが、各社から集まっています。1社の事故が数百の会社の公表になるのはこのためです。
3. ほかの委託先経由の事故:保険の受付と時計修理
損保ジャパン:ロードサービス受付の委託先で約6.5万件
損害保険ジャパンは11月5日、自動車保険のロードサービスなどの受付を任せていた委託先の業務システムが不正アクセスを受け、契約者の情報約6万5千件が漏えいした可能性があると公表したと報じられています(東京新聞(共同通信))。氏名・電話番号・住所・車両の登録番号などが対象で、口座やカードの情報は含まれないとされています。委託先が不正アクセスを検知したのは10月29日、損保ジャパンが影響範囲の報告を受けたのは11月4日と伝えられています。
損保ジャパンは10月7日にも、問い合わせ対応の委託先(FAQシステムi-ask)経由で約6万件の漏えいの可能性を公表していました(事故DBに収録済み)。同じ会社で、違う委託先の事故が1か月に2件です。委託先が多い会社ほど、1社ごとの点検では追いつかないことが分かります。
ドン・キホーテなど4社:時計修理の委託先のランサムウェア
ドン・キホーテ、長崎屋、橘百貨店、UDリテールの4社は10月28日付で、時計修理を任せていた委託先のサーバーがランサムウェアで暗号化され、2025年9月以降に店舗で時計の修理を頼んだ客の氏名・住所(一部)・電話番号(一部)が漏えいした可能性があるとするお知らせを出しています(4社のお知らせ(PDF))。現時点で漏えいは確認されていないものの、可能性は否定できないとされています。
4. 単独の大規模事故:会員サービスへの侵入が続く
委託先の連鎖ではない事故でも、数百万件規模の公表が続きました。
- アイリスオーヤマ(アイリスプラザ):10月29日に通販サイトを止め、11月5日の第2報で、外部のクラウドサービスに保存されていた約770万人分(会員約580万人、非会員約190万人)の個人情報が閲覧・取得された可能性があると公表したと報じられています。会員分にはパスワードが含まれるおそれがあるとされています(NHK、時事通信)。
- クラブツーリズム:10月30日に不正アクセスを検知し、インターネット会員の情報約432万件(氏名、国籍、生年月日、住所、電話番号、緊急連絡先など)が流出した可能性があると10月31日に公表したと報じられています。パスワード、パスポート、カードの情報は含まれないとされています(NHK、トラベルボイス)。
- アイスタイル(@cosme):10月28日に漏えいを確認し、会員約300万人分(氏名、住所、電話番号、メールアドレス、生年月日、肌質・髪質など)が漏えいしたと11月2日に公表したと報じられています(NHK)。
- ソニーネットワークコミュニケーションズ(So-net):会員データベースへの不正アクセスで、会員情報214万1,986件が漏えいしたと10月27日に公表したと報じられています(ScanNetSecurity)。同じ基盤を使うplala(Sコース)の分を含めると合計約258万件とする報道もあります。
- あいおいニッセイ同和損保・三井住友海上:11月2日夜に契約者向けページへの不正アクセスを検知して関連サービスを止め、11月6日に、あいおいニッセイ同和損保で約44.4万件、三井住友海上で約3.7万件の情報の流出を確認したと報じられています。保険証券番号・氏名・住所のほか、一部にカード番号の下4桁や口座番号も含まれるとされています(ビジネス+IT、日本経済新聞)。
- 外務省:7月27日に検知した不正アクセスで、メールアドレスや氏名など約3,600件(うち外務省員以外の方の分が約900件)が漏えいした可能性があると10月30日に公表したと報じられています。機密を扱う閉じたネットワークは対象外とされています(INTERNET Watch)。
- NTTドコモ:11月6日、最大30万件の顧客情報が流出し、「My docomo」などを緊急メンテナンスしていると報じられています(ITmedia NEWS)。詳細は続報を待つ段階です。
前回の期間と同じく、目立つのは会員サイト・会員アプリ・契約者ページへの侵入です。侵入の経路は、ほとんどの件で「調査中」か非公表のままです。外務省の件は、検知から公表まで約3か月かかっています。
ほかの組織で何が起きたかを、一覧で確かめる
2026年6月からの国内の情報漏えい・セキュリティ事故を、原因・業種・公表月・委託先経由で検索できます。委託先の見直しや、社内のセキュリティ教育の題材にお使いください。
5. 続報で変わったこと:ApplyNowの確定と、GMOの補償
ApplyNow:39万6,920人分に確定、公表済みの脆弱性に気づかず
9月に不正アクセスを公表した採用管理サービスのApplyNowは、11月4日、応募者や契約者など合計39万6,920人分の漏えいを確定させたと報じられています。一部にはマイナンバーや口座の情報も含まれ、原因は社内で使っていたデータ分析ツールの脆弱性で、ツールの提供元が公表していた脆弱性の情報を把握しておらず、修正が遅れたことが挙げられています(ITmedia NEWS)。契約が終わった後のデータの消去や保管期間の設定は、これから進めるとされています。
この件では、利用していた企業・自治体の側からも「契約が終わった後も応募者の情報が消されていなかった」という公表が出ていました(事故DBの吉野家ホールディングス、一宮市などの行)。委託先に渡したデータは、契約を終えても残っていることがあるという教訓です。
GMO(お名前.com デスクトップクラウド):補償と見舞金
GMOインターネットは10月24日、不正アクセスに起因すると認めた取引の損失を補償し、利用者全員に5,000円の見舞金を払う方針を示し、政府に「能動的サイバー防御」の適用を求めたと報じられています(INTERNET Watch、GMOインターネットグループの開示(PDF))。その後も、見舞金の個別の案内や手続きの知らせが続いています。被害の全体像と、利用者がすべきことは「GMOランサムウェア被害とは」にまとめています。
アララ・アイリスプラザ:件数は初報から大きく変わる
アララは第1報の約301万件から、第2報で約7,700万件に増えました。アイリスプラザも、第1報はサイトの停止と調査の開始だけで、第2報で約770万人分と分かりました。前回のJR東日本などのように「漏えいなし」に変わる例もあれば、今回のように一桁以上増える例もあります。初報の数字で重大さを判断せず、続報まで追うことが、取引先の事故を読むときの前提です。
6. 同じ期間の脆弱性:WordPress本体とIvanti Connect Secure
WordPress 7.1.4:本体の更新中を狙う欠陥
WordPress本体に、ログインなしで外部からサーバー上のプログラムを実行されるおそれのある脆弱性(CVE-2026-119977)があり、10月28日公開の7.1.4で修正されたと報じられています。本体を新しいファイルに入れ替える更新処理の最中を狙うもので、4.7から7.1.3までが対象とされ、米国のCISA(サイバーセキュリティ・インフラストラクチャ安全保障庁)が11月3日に「悪用が確認された脆弱性」の一覧に加えたと伝えられています(ビジネス+IT)。修正版にしたあとも、更新中に入り込まれていないかの確認がすすめられています。
前回取り上げたPHPの緊急脆弱性(php2shell)と合わせて、WordPressで作った会社のサイトは1か月に2回、急ぎの更新が必要になりました。カトルセは自社サイトをWordPressから静的なHTMLに移し、Cloudflare Pagesで配信しています。その判断と手順は「WordPressを卒業した話」に書きました。
Ivanti Connect Secure:VPN機器のゼロデイがさらに2件
VPN機器のIvanti Connect Secureでは、10月13日に修正された認証回避(CVE-2026-104935)に、新たに見つかった2件(CVE-2026-111357、CVE-2026-118527)を組み合わせ、修正を当てた機器でも管理者権限を奪う攻撃が行われていたと、セキュリティ企業が報告しています(Rapid7)。修正版は10月29日に出て、CISAは10月30日に悪用確認の一覧に加えたと報じられています。10月13日の修正だけでは足りないため、Ivantiを使っている会社は、Ivantiのアドバイザリで最新の修正版を確かめて当ててください。
VPN機器は、ランサムウェアの侵入口として最も多い経路と報告されています。警察庁の2026年上半期のまとめでは、ランサムウェアの被害は123件で半期として過去最多、業種別では製造業が最も多く、感染経路はVPN機器が最多だったと報じられています(熊本日日新聞(共同通信))。過去の重要な脆弱性は「脆弱性DB 2026」で、製品名から引けます。
7. 事故DBの分類で見る今回の16件
一覧の16件を、事故DBと同じ分類で数えると次のとおりです。
| パターン | 件数 | 今回の例 |
|---|---|---|
| P2委託先・共通基盤からの連鎖 | 8件 | アララ メッセージと利用企業5件、損保ジャパン、ドン・キホーテなど4社 |
| P1会員サービス・Webサイトへの侵入 | 7件 | アイリスプラザ、クラブツーリズム、@cosme、So-net、損保2社、ドコモ |
| P0原因が非公表 | 1件 | 外務省 |
原因(DBの「cg」)で見ると、アララは「不正アクセス(脆弱性)」、ドン・キホーテなど4社の委託先は「ランサムウェア」、それ以外の多くは経路が明かされていない「不正アクセス(詳細不明)」です。侵入の経路が分からないまま件数だけが公表される事故が多いことは、6月からの傾向と変わりません。
ただし、この一覧は全数ではありません。アララの契約企業は最大約380社とされ、利用企業の公表はこれからも続く見込みです。前回の12日間では、公表の79%が委託先・共通基盤からの連鎖でした。今回も、件数で数えれば連鎖の割合はさらに大きくなると見ています。
8. 中小企業・製造業が今週やること5つ
大企業の事故の多くは、中小企業にも同じ形で起きます。カトルセが今週お会いした空調設備の工事・保守の会社(約23名)の経営者からも、「AIのセキュリティや情報の管理が心配だ」という声を伺いました。何から手を付けるかを、今週中に終わる大きさで5つに絞りました。
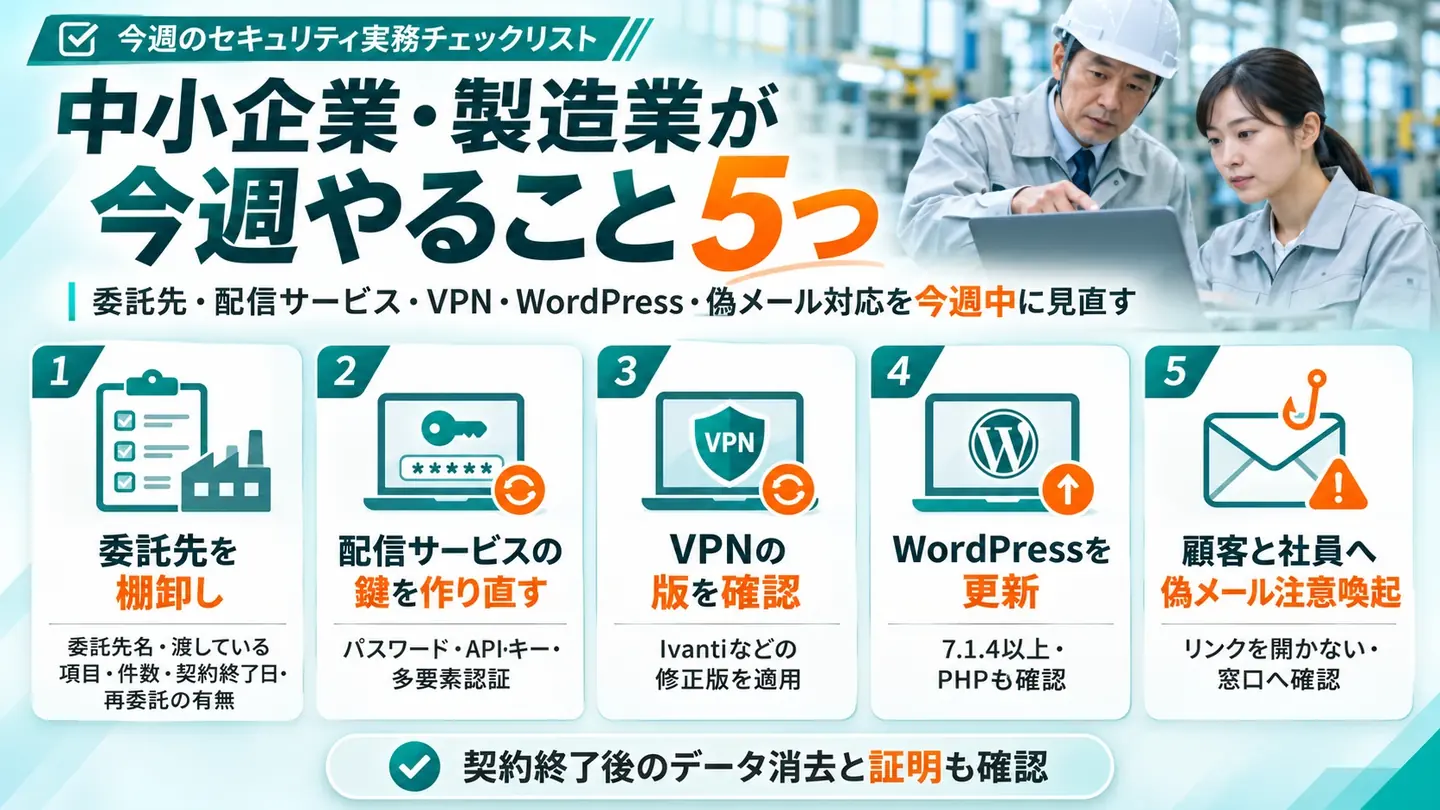
- 個人情報を渡している外部の先を、1枚の表にする。メール配信、問い合わせフォーム、予約、採用、修理・保守の受付、名刺の入力代行など。列は「委託先名・渡している項目・件数の目安・契約の終了日・再委託の有無」の5つで足ります。
- メール配信サービスの鍵を作り直す。アララ メッセージを使っていたかどうかに関わらず、配信サービスの管理画面のパスワードとAPIキー(システム同士をつなぐ鍵)を、使っている人だけが持つ形に作り直し、管理画面には多要素認証を付けます。使っていた場合は、報道で伝えられている各社と同じく、連携の停止と鍵の無効化を先に行います。
- VPN・リモート接続の機器の版を確かめる。Ivanti Connect Secureを使っているなら最新の修正版へ。ほかの製品も、型番と版を一覧にし、保守会社に「悪用が確認された脆弱性の修正を当てているか」を確認します。
- WordPressのサイトを7.1.4以上にし、痕跡を確かめる。制作会社や保守会社に任せている場合は、版の報告と、更新中に入り込まれていないかの確認を依頼します。PHPの版(php2shell)も同時に確かめます。
- 顧客と社員に、偽メールの注意を出す。「利用明細の確認」「お支払い情報の更新」をうたうメールのリンクを開かない、届いたら自社の窓口に確かめる、の2点を短く伝えます。漏れたのがメールアドレスだけでも、偽メールの宛先になるからです。
契約が終わった委託先に、データの消去と消去の証明を求めることも忘れずに。ApplyNowの件のように、契約を終えたあとのデータが事故の対象になることがあります。
9. カトルセが商談で提案している進め方
カトルセが商談で提案しているのは、委託先の表を作ったうえで、事故と脆弱性の情報を毎日その表と照らし合わせる作業を、生成AIで回す進め方です。毎日の公表や報道から委託先の名前や使っている製品名が出ていないかを拾い、当たったものだけを担当者が確かめます。人が毎朝ニュースを読む形では、今回のように1日に何十件も公表が出る時期に追いつきません。
あわせて、社員が生成AIに顧客の情報を入れてしまうことも、新しい漏えいの経路になります。研修と並行して社内のAI利用ルールを整える進め方は「生成AIの社内規定の作り方」に書きました。どちらも、導入の実績ではなく、カトルセが提案している進め方としてご紹介しています。
よくある質問
自社がアララ メッセージを使っていたかは、どう確かめればよいですか?
メールマガジンや通知メールを外部のサービスで送っているなら、契約書・請求書・管理画面のログインURLで配信サービスの名前を確かめます。マーケティング会社や制作会社に配信を任せている場合は、その会社がどの配信基盤を使っているかまで聞いてください。自社で契約していなくても、委託先の先で使われている場合があります。
漏れたのがメールアドレスだけなら、気にしなくてよいですか?
気にする必要があります。メールアドレスは、偽のメール(フィッシング)の宛先になります。アララ メッセージの件では、同社のサービスから「ご利用明細確認のご依頼」といった件名の不審なメールが送られたと報じられています。顧客と社員に、心当たりのないメールのリンクを開かないよう案内してください。
WordPressを自動更新にしていれば大丈夫ですか?
自動更新で修正版(7.1.4など)になっていても、それで終わりではありません。報道によると、今回の脆弱性は本体を更新している処理の最中を狙うもので、更新だけでは更新中に入り込まれていないかは分からず、侵入の痕跡の確認もすすめられています。制作会社や保守会社に、版と痕跡の確認の両方を依頼してください。
委託先から事故の連絡が来たら、最初に何をしますか?
まず、その委託先に何の情報を何件預けていたかを確定させます。次に、委託先とつながっている連携(APIキー・管理画面のパスワード・データの自動送信)を止めて作り直し、委託先の公表文で漏えいの範囲を確認します。要配慮個人情報を含む、1,000人を超えるなどの条件に当たれば、自社から個人情報保護委員会への報告と本人への通知が必要です。
委託先の棚卸しと、社内のAI利用ルールを相談したい方へ
どこに何を預けているかの一覧づくり、事故・脆弱性の情報を毎日照らし合わせる運用、社員が生成AIに入れてよい情報の決め方を、30分の無料相談で一緒に整理します。
まとめ
- 10月22日〜11月7日の中心は、メール配信サービス「アララ メッセージ」の連鎖でした。約7,700万件のメールアドレスの持ち出しと、最大約380社への影響が報じられ、利用企業の公表はまだ続いています。
- 保険の受付、時計修理など、IT以外の業務の委託先からの事故も続きました。個人情報を渡している先は、紙や店頭の業務にもあります。
- 単独の事故でも、通販・旅行・化粧品・通信・保険の会員サービスで数百万件規模の公表が続き、経路の多くは非公表のままです。
- 続報では、ApplyNowが公表済みの脆弱性の見落としで約40万人分の漏えいを確定しました。件数は初報から大きく変わるため、続報まで追う必要があります。
- WordPress本体とIvanti Connect Secureの脆弱性は、修正版の公開後も攻撃が続くと見られます。今週中に、委託先の表、配信サービスの鍵、VPNとWordPressの版、偽メールの注意の5つに手を付けてください。
参考
- 事故の分類・過去の事例:カトルセ「セキュリティ事故DB 2026」、前回のまとめ「情報漏えい事故まとめ 10月10日〜21日」
- ITmedia NEWS「メルアド7700万件流出か アララメッセージの不正アクセスで続報」
- Impress Watch「メール配信の『アララメッセージ』で7700万件のメアド流出」
- 日本経済新聞「メール配信『アララ』で不正アクセス、最大713万通の不審メール確認」
- ITmedia NEWS「ビックカメラG、メールアドレスなど約1490万件漏えいの可能性」
- トラベルボイス(アソビュー)、FASHIONSNAP(ワークマン)、日本経済新聞(松井証券)
- TKCのお知らせ、総務省「英文ニューズレター配信業務請負先におけるメールアドレス等の情報流出」
- 東京新聞(共同通信)「損保ジャパン、情報漏えいか 自動車保険6万5千件」
- ドン・キホーテほか「業務委託先における不正アクセス被害に関するお知らせとお詫び」(PDF)
- NHK(アイリスオーヤマ)、NHK(クラブツーリズム)、NHK(@cosme)
- ScanNetSecurity「So-net 会員データベースに不正アクセス」
- ビジネス+IT「損保大手2社で契約者48万件が漏えい」、日本経済新聞「三井住友海上とあいおい、不正アクセス検知」
- INTERNET Watch(外務省)、ITmedia NEWS(NTTドコモ)
- ITmedia NEWS「公表済みの脆弱性に気づかず39万6920人分漏えい 採用サービスApplyNow」
- INTERNET Watch(GMOの補償)、GMOインターネットグループ 10月24日の開示(PDF)
- ビジネス+IT「WordPress本体の更新中を狙う攻撃が現実に、米CISAが悪用確認で登録」
- Rapid7「Additional Ivanti Connect Secure zero-days exploited in the wild」
- ITmedia NEWS「不正アクセスによる漏えい人数、半年余りでのべ2億6000万人に」、熊本日日新聞「ランサムウエアの被害、過去最多」
※ 本記事は2026年11月7日時点の情報にもとづく、カトルセ独自の整理です。個社の事故の内容・件数・状態は、上の「参考」に挙げた報道と各社のお知らせが伝えた内容で、2026年11月7日に確認しました。続報で変わることがあるため、取引のある会社の件は各社のお知らせで最新の内容をご確認ください。一覧は確認できた範囲の主なもので、期間内の公表の全数ではありません。件数は公表された最大値(「漏えいの可能性」を含む)で、同じ人の重複を含む場合があります。脆弱性の対象の版・修正版は、各製品の提供元の公式情報で必ずご確認ください。商談で伺った声は、企業が特定されないよう業種と規模だけにしています。紹介した進め方はカトルセが商談で提案している内容で、導入の実績や効果を示すものではありません。本記事に登場する製品名・サービス名は、それぞれの提供元の商標または登録商標です。