情報漏えい事故まとめ 11月14日〜20日|KARTE・楽天証券・Notion AI続報
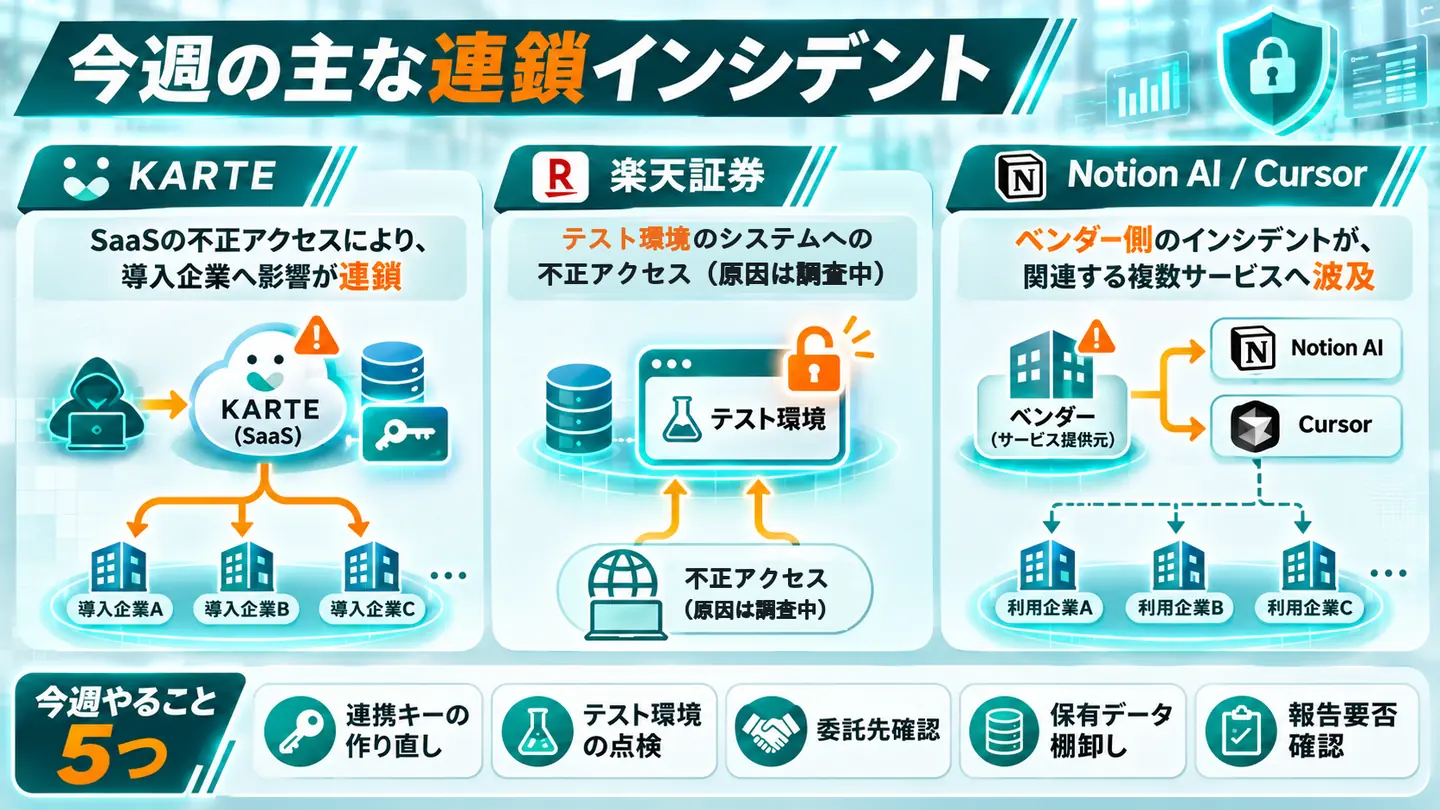
- 今週の中心は、Webサイトの接客・分析ツール「KARTE」(プレイド)への不正アクセスです。プレイドは11月13日に全機能を止め、16日にアカウントのメールアドレス7万9,249件、外部サービスとの連携用の認証情報、導入企業が取り込んだデータの一部の漏えいを確認したと公表したと報じられています。
- 導入企業の公表も続きました。JINS(最大約1,829万件)、Francfranc(最大約598万件)、アインズ&トルペ・アユーラ(最大約260万件)などと報じられています。
- 楽天証券は11月17日、テスト環境のシステムで管理していた情報が漏えいした可能性があると公表したと報じられています。最大約1,125万口座で、うち最大約447万口座は氏名・住所・年収なども含む可能性があるとされています。
- Notion AIの件は、キリンホールディングスやLayerXなどが公表しました。Notionは会話に貼られていた他社のAPIキーを発行元に通報し、開発ツールのCursorも同じ委託先の事故で被害を受けたと報じられています。
- 今週やることは「マーケティングツールの連携キーの作り直し」「テスト環境の本番データの点検」など5つです(一覧へ)。
今週は、Webサイトやアプリの裏側で動いているマーケティングのツールから、多くの会社の顧客情報が一度に漏れました。各社が自分で破られたのではなく、同じツールを使っていたことで巻き込まれた形です。前回のメール配信「アララ メッセージ」と同じ型が、続けて起きています。
この記事は、前回のまとめ(10月22日〜11月7日)に続く差分です。11月14日〜20日に公表された事故のうち主なものを、セキュリティ事故DBと同じ分類(原因・経路・パターン)で整理し、中小企業がいま何をすればよいかをまとめます。6月からの全体像は「情報漏えいの原因と事例2026」を、Notion AIの件の経緯と確かめ方は「Notion AIの情報漏えい」をご覧ください。
全体の数字も出ています。東京商工リサーチは11月9日、2026年1〜10月に上場企業とその子会社が公表した個人情報の漏えい・紛失事故が215件になり、2012年の集計開始以来の最多だった2024年通年(189件)をすでに上回ったと発表したと報じられています。10月だけで109件、漏えいした個人情報は累計約3億5,000万件とされています(ScanNetSecurity)。
1. 今週の主な公表:確認できた12件
まず、この期間の主な公表を並べます。全数ではありません。KARTEの導入企業のように、公表がまだ続いているものもあります。件数は各社が公表した最大値(「可能性」を含む)として報じられた数字で、同じ人が重複して数えられている場合があります。「型」は事故DBのパターン(P2委託先・共通基盤からの連鎖、P0原因が非公表・調査中)です。公表日が報道で確かめられなかったものは「11月中旬」としています。
| 公表日 | 組織 | 件数 | 状態 | 原因・経路 | 型 |
|---|---|---|---|---|---|
| 11/13・16 | プレイド(KARTE) | メールアドレス7万9,249件ほか | 漏えい | サーバーの脆弱性を悪用した不正アクセスと報道 | P2 |
| 11/16 | LayerX | 取引先担当者2,070件・候補者133件 | 可能性 | Notion AIの委託先(Fireworks AI)への不正アクセス | P2 |
| 11/16 | subsclife(TOKYOROOMS) | 29,194件 | 漏えい | KARTE経由 | P2 |
| 11/17 | 楽天証券 | 最大約1,125万口座 | 可能性 | テスト環境のシステムへの不正アクセス(原因は調査中) | P0 |
| 11/17 | ジンズ(JINS) | 最大約1,829万件 | 可能性 | KARTE経由 | P2 |
| 11/17 | Francfranc | 最大約598万件(会員) | 可能性 | KARTE経由 | P2 |
| 11/17 | キリンホールディングス | 260人分 | 可能性 | Notion AIの委託先経由 | P2 |
| 11/17 | モリサワ | 23,957件 | 漏えい | KARTE経由 | P2 |
| 11/17 | ワールド | 確認中 | 漏えい | KARTE経由 | P2 |
| 11月中旬 | アインズ&トルペ・アユーラ | 最大約260万件 | 可能性 | KARTE経由 | P2 |
| 11月中旬 | 四国電力 | 約60万件 | 流出 | KARTE経由 | P2 |
| 11月中旬 | 阪急阪神ホテルズ | 最大33万1,586件 | 可能性 | KARTE経由 | P2 |
件数と内容は、各社の公表を伝えた報道(各節にリンク)にもとづきます。続報で数字が変わることがあるため、取引のある会社の件は、必ず各社のお知らせで最新の内容を確かめてください。
2. 最大の連鎖:KARTE(プレイド)への不正アクセス
KARTEは、Webサイトやアプリに来た人の行動を記録し、その人に合わせた案内やメッセージを出すためのツールです。導入企業は、会員の情報やメールの配信先などをKARTEに取り込み、ほかのサービスとつないで使います。
報道によると、プレイドは11月13日に不正アクセスを検知し、計測・配信・管理画面を含むすべての機能を順に止めました。不正アクセスは同日未明、サーバーの脆弱性を悪用して行われたとされています。11月16日の続報では、次の3つの漏えいを確認したと公表しました(ビジネス+IT、SmartScope)。
- KARTEのアカウントに登録されたメールアドレス7万9,249件
- 外部のサービスとつなぐための認証情報(連携用の鍵)
- 導入企業がKARTEに取り込んだデータの一部(件数は調査中)
サービスの再開時期は未定で、プレイドは導入企業に連携用の認証情報の無効化を求めていると報じられています。2つ目の「連携用の鍵」が漏れると、KARTEとつないでいたメール配信・広告・顧客管理などのサービスに、攻撃者が入れるおそれがあります。導入企業が鍵を作り直すまで、被害が広がる余地が残る点が、この件の重いところです。
導入企業の公表は11月15日ごろから続いています。報じられている主なものは次のとおりです。
| 組織 | 件数 | 漏れた情報(報道) |
|---|---|---|
| ジンズ(JINS) | 最大約1,829万件 | 会員の個人情報の一部。件数は会員登録のアカウント数で、可能性がある最大値 |
| Francfranc | 最大約598万件 | 会員情報(氏名・生年月日・ユーザーID・都道府県と市区町村)。購入履歴は最大約400万件。カード情報・ログインパスワードの流出は確認されていない |
| アインズ&トルペ・アユーラ | 最大約260万件 | 氏名・生年月日・性別・メールアドレス・電話番号。カード情報・ログインパスワードは対象外 |
| 四国電力 | 約60万件 | 会員情報。11月15日にプレイドから報告を受けた |
| 阪急阪神ホテルズ | 最大33万1,586件 | まとめ記事による |
| subsclife(TOKYOROOMS) | 29,194件 | 氏名・メールアドレス・LINEのユーザーID |
| モリサワ | 23,957件 | 氏名・メールアドレス・ユーザーID |
| ワールド | 確認中 | 「ワールドオンラインストア」などの会員情報の一部。項目・件数は確認中 |
出典:ビジネス+IT、SmartScope(JINS)、SmartScope(Francfranc)、SmartScope(アインズ&トルペ)、SmartScope(モリサワ)、SmartScope(ワールド)、SmartScope(subsclife)。ほかにも多くの導入企業が公表したと伝えられていますが、この記事では報道で件数と内容を確かめられたものだけを載せています。
KARTEの仕組みと、導入企業が確かめることの詳細は、KARTE不正アクセスの解説記事にまとめています。
3. 楽天証券:テスト環境から最大約1,125万口座分
報道によると、楽天証券は11月16日に一部のシステムへの不正アクセスの可能性を検知してアクセスを止め、調べたところ、11月11日にテスト環境のシステムで管理していた情報が外部に漏えいした可能性が分かったと、11月17日に公表しました(Impress Watch)。
- 対象:最大約1,125万口座の部店・お客様コードとログインID。うち最大約447万口座は、氏名・住所・出金先の口座・年収や金融資産などの申告情報も含む可能性があるとされています。退会した顧客の情報も含まれると伝えられています。
- 漏れていないとされるもの:ログインのパスワード・暗証番号・取引に必要な情報の漏えいや、不正な取引は確認されていないとされています。ログインIDは楽天IDとは別のものです。
- 原因:不正アクセスの原因や詳しい経緯は調査中とされています。
楽天証券は、同社や関係会社を装った不審なメール・電話・郵便に注意するよう呼びかけ、同社が送るメールにはURLを載せないと案内していると報じられています(ケータイ Watch)。お知らせがトップページの小さなリンク1行だけだったことに批判が出たとも伝えられています。
原因はまだ分かっていませんが、顧客の実際の情報がテスト環境に置かれていたことは、どの会社にも当てはまる教訓です。テスト環境は、本番より見張りや権限の管理が緩くなりがちです。新しいシステムや生成AIの試作(PoC)で「本物のデータで試したい」という声は必ず出ます。そのときに、氏名や口座を置き換えたデータを使う決まりがあるかどうかで、事故の大きさが変わります。
ほかの組織で何が起きたかを、一覧で確かめる
2026年6月からの国内の情報漏えい・セキュリティ事故を、原因・業種・公表月・委託先経由で検索できます。委託先の見直しや、社内のセキュリティ教育の題材にお使いください。
4. Notion AIの続報:国内の公表が増え、Cursorにも波及
Notion AIの処理を任されていたFireworks AIへの不正アクセスで、Notion AIの会話の記録が取られた可能性がある件は、前回の後に公表が広がりました。Notionは影響をワークスペースの1%未満としています。経緯は「Notion AIの情報漏えい」にまとめています。今週の主な続報は次のとおりです。
- 国内の公表:キリンホールディングスは11月17日、従業員230人・新卒採用の応募者22人・取引先の従業員8人の計260人分が対象と公表しました。LayerXは、従業員がNotion AIに入力した内容と回答の一部に、取引先担当者の連絡先2,070件と採用の候補者133件が含まれていたとし、自社のサービスへの侵入ではないと説明しています。弥生も11月12日に第1報を出しています(SmartScope(キリン)、SmartScope(LayerX))。国内の公表は11月18日ごろまでに33件に増えたと、セキュリティ対策Labの集計として報じられています。
- 他社のAPIキー:Notionは、会話の中に貼られていた自社(Notion)のAPIキーを11月11日に無効にし、11月12日には会話に含まれていた他社のサービスのAPIキーを、そのキーの発行元に通報したと報じられています(eSecurity Planet)。影響を受けたワークスペースには直接連絡するとし、その期間にパスワードやAPIキーを貼った人には作り直すよう案内しています。
- Cursorへの波及:開発ツールのCursorは11月13日、Fireworks AIから盗まれたアクセスキーを足がかりに、同社のマーケットプレイスに改ざんされた「Claude Code」拡張機能が置かれたと公表したと報じられています。改ざん版が出ていたのは10月29日の約11時間で、受け取った可能性があるのは最大5,000人とされています(BleepingComputer、Dark Reading)。Cursorは、Anthropicがこの不正なパッケージを作ったのではないと説明しています。
この件で目立つのは、社員が生成AIに貼った鍵やパスワードが、会話の記録と一緒に漏れたことです。AIツールの委託先の事故は、そのツールの中の文章だけでなく、文章に含まれていた鍵の先のサービスにも広がります。漏れたAIサービスのAPIキーが不正に使われる手口と止め方は「LLMJackingとは」に書きました。
5. 前回の一覧に入らなかった委託先の事故:秋田の測量会社
前回の期間に公表されていながら、前回の一覧に入っていなかった委託先経由の事故を補います。秋田県湯沢市の柴田工事調査がランサムウェアの被害を受け、同社に測量設計などを任せていた自治体が相次いで知らせを出しました。横手市は11月5日に、委託業務12件で土地の所有者などの住所・氏名、延べ約1,300人分が漏えいした恐れがあるとし、由利本荘市も11月6日に家屋の事前調査など2件の委託業務で漏えいの恐れがあると知らせたと伝えられています(atsoho(横手市)、atsoho(由利本荘市))。どちらも調査中で、件数は確定していません。
前回のドン・キホーテなどの時計修理の委託先と同じく、IT以外の業務の委託先です。製造業や建設業でも、測量・図面・検査を外に出すときに、地権者や取引先の名前・住所を渡しています。
6. 事故DBの分類で見る今回の12件
一覧の12件を、事故DBと同じ分類で数えると次のとおりです。
| パターン | 件数 | 今回の例 |
|---|---|---|
| P2委託先・共通基盤からの連鎖 | 11件 | プレイド(KARTE)と導入企業8件、Notion AI経由のキリンホールディングス・LayerX |
| P0原因が非公表・調査中 | 1件 | 楽天証券 |
前回の16件では連鎖(P2)が半分でしたが、今回は12件中11件です。原因(DBの「cg」)で見ると、KARTEは「不正アクセス(脆弱性)」、Notion AIは委託先の「不正アクセス(詳細不明)」です。メール配信(アララ)→マーケティングツール(KARTE)→AIの推論基盤(Fireworks AI)と、多くの会社のデータが集まる共通の基盤が続けて狙われています。
ただし、この一覧は全数ではありません。KARTEの導入企業の公表はこれからも続く見込みで、件数で数えれば連鎖の割合はさらに大きくなると見ています。
7. 中小企業が今週やること5つ
大企業の事故の多くは、中小企業にも同じ形で起きます。今週中に終わる大きさで5つに絞りました。
- マーケティングのツールを1枚の表にする。Webサイトの分析・接客、メール配信、広告、顧客管理など。列は「ツール名・入れた部署や制作会社・取り込んでいる項目・つないでいるサービス・鍵の持ち主」の5つで足ります。KARTEのように、情報システムの担当者が知らないツールが見つかることがあります。
- 連携の鍵(APIキー・トークン)を作り直す。KARTEを使っていた場合は、プレイドの案内に沿って連携用の認証情報を無効にし、作り直します。使っていない場合も、つないでいる鍵の数と持ち主を確かめ、使っていない連携は止めます。
- ツールに取り込む項目を減らす。分析や配信に、生年月日・住所・購入履歴まで要るかを見直します。渡していない情報は漏れません。
- テスト環境の本番データを点検する。開発会社・AIの試作を任せている会社に、検証用の環境に本物の顧客情報が残っていないかを聞き、残っていれば消すか置き換えます。
- 生成AIに鍵やパスワードを貼らない、を全員に伝える。貼ったことがある人には、その鍵を作り直してもらいます。あわせて、楽天証券やKARTEの導入企業を名乗る不審なメール・電話に注意するよう、顧客と社員に短く案内します。
8. カトルセが商談で提案している進め方
カトルセが商談で提案しているのは、委託先とツールの表を作ったうえで、事故と脆弱性の情報を毎日その表と照らし合わせる作業を、生成AIで回す進め方です。毎日の公表や報道から、使っているツール名や委託先の名前が出ていないかを拾い、当たったものだけを担当者が確かめます。今週のように1つの基盤の事故で何十社もの公表が出る時期は、人が毎朝ニュースを読む形では追いつきません。
あわせて、生成AIの試作を始めるときに「どのデータを使ってよいか」「テスト環境に何を置くか」を最初に決めておくことも提案しています。どちらも、導入の実績ではなく、カトルセが提案している進め方としてご紹介しています。
よくある質問
自社がKARTEを使っているかは、どう確かめればよいですか?
マーケティング担当者や、Webサイトの運用を任せている制作会社・広告代理店に、KARTEの契約や計測タグの有無を聞いてください。請求書の取引先にプレイドの名前があるかも手がかりになります。使っていた場合は、プレイドの案内に沿って、KARTEとほかのサービスをつなぐ連携用の認証情報を無効にし、作り直します。
楽天証券に口座があります。何をすればよいですか?
報道によると、楽天証券はパスワードや暗証番号の漏えい、不正な取引は確認されていないとしています。まずは、楽天証券や関係会社を名乗る不審なメール・電話・郵便に注意してください。同社は、送るメールにURLを載せないと案内していると報じられています。同じパスワードをほかのサービスでも使っている場合は、変えておくと安心です。
テスト環境に本番のデータを使ってはいけないのですか?
本番と同じ守りがないなら、使わないのが原則です。テスト環境は、アクセスの制限や監視が本番より緩くなりがちです。どうしても本物に近いデータが必要なときは、氏名や口座などを別の値に置き換えたデータ(マスキングしたデータ)を使い、使い終わったら消します。生成AIの試作(PoC)で社内のデータを使うときも同じです。
Notion AIに入力した内容が心配です。何をすればよいですか?
Notionは、影響を受けたワークスペースには直接連絡すると案内しています。連絡がなくても、Notion AIにパスワードやAPIキーを貼り付けたことがあるなら、その鍵は作り直してください。今後は、生成AIに鍵やパスワードを入力しないことを社内のルールに入れておきます。
ツールと委託先の棚卸し、社内のAI利用ルールを相談したい方へ
どこに何を預けているかの一覧づくり、事故・脆弱性の情報を毎日照らし合わせる運用、社員が生成AIに入れてよい情報の決め方を、30分の無料相談で一緒に整理します。
まとめ
- 11月14日〜20日の中心は、マーケティングツール「KARTE」(プレイド)への不正アクセスでした。連携用の認証情報と導入企業の取り込みデータが漏れ、JINS・Francfrancなど導入企業の公表が続いています。
- 楽天証券は、テスト環境で管理していた情報が漏えいした可能性を公表しました。最大約1,125万口座で、原因は調査中です。本番の顧客情報をテスト環境に置かないことは、生成AIの試作にも当てはまります。
- Notion AIの件では国内の公表が増え、会話に貼られていた他社のAPIキーの通報や、Cursorへの波及も報じられました。生成AIに鍵を貼らない決まりが要ります。
- 今回の12件中11件が委託先・共通基盤からの連鎖でした。今週中に、ツールの表、連携の鍵、取り込む項目、テスト環境、生成AIへの入力の5つに手を付けてください。
参考
- 事故の分類・過去の事例:カトルセ「セキュリティ事故DB 2026」、前回のまとめ「情報漏えい事故まとめ 10月22日〜11月7日」
- ScanNetSecurity「上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査」、東京商工リサーチ TSRデータインサイト
- ビジネス+IT(KARTE)、ビジネス+IT(KARTEの導入企業)、SmartScope「KARTE 全サービス停止」
- SmartScope(JINS)、SmartScope(Francfranc)、SmartScope(アインズ&トルペ)、SmartScope(モリサワ)、SmartScope(ワールド)、SmartScope(subsclife)
- Impress Watch「楽天証券に不正アクセス 最大1125万口座の情報漏えい可能性」、ケータイ Watch(楽天証券)
- SmartScope(キリンホールディングス)、SmartScope(LayerX)、Business Insider Japan(Notion AIの国内の公表)
- eSecurity Planet「Notion Breach Fallout: Exposed API Keys Trigger New Security Action」
- BleepingComputer「Cursor confirms security breach led to malicious Claude Code extension」、Dark Reading「Cursor Traces Malicious Claude Code Extension to Third-Party Breach」
- atsoho(横手市)、atsoho(由利本荘市)
※ 本記事は2026年11月19日時点の情報にもとづく、カトルセ独自の整理です。個社の事故の内容・件数・状態は、上の「参考」に挙げた報道が伝えた内容で、2026年11月19日に検索で確認しました。各社のお知らせの原文は確認できていないものがあります。続報で変わることがあるため、取引のある会社の件は各社のお知らせで最新の内容をご確認ください。一覧は確認できた範囲の主なもので、期間内の公表の全数ではありません。件数は公表された最大値(「漏えいの可能性」を含む)で、同じ人の重複を含む場合があります。紹介した進め方はカトルセが商談で提案している内容で、導入の実績や効果を示すものではありません。本記事に登場する製品名・サービス名は、それぞれの提供元の商標または登録商標です。